
จากสถานการณ์การโจมตีทางไซเบอร์ทั้งการโจมตีตู้แช่แข็งในฝรั่งเศส ก่อนขยายสู่ซูเปอร์มาร์เก็ตหลายร้อนแห่งทั่วทวีปยุโรป ที่ผลความเสียหายเข้าใกล้ตัวผู้บริโภคมากขึ้น ในมุมของผู้ให้บริการเครือข่ายโทรคมนาคมในไทย ‘ทรู คอร์ปอเรชั่น’ เตรียมรับมือการโจมตีจาก AI ที่ในอนาคตอาจจะมีเหตุการณ์ที่ซับซ้อนมากยิ่งขึ้น
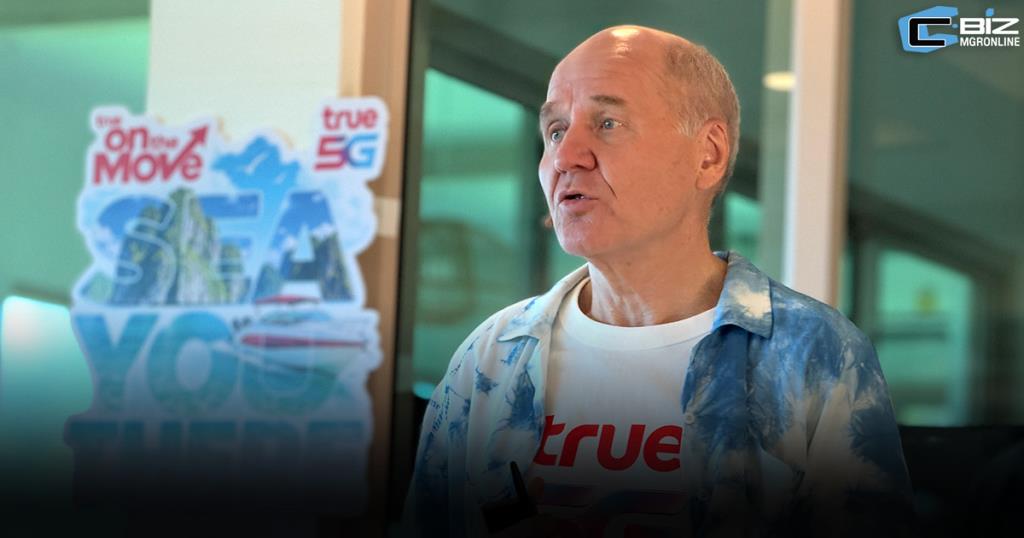
ซิกเว่ เบรกเก้ ประธานคณะผู้บริหารกลุ่ม บริษัท ทรู คอร์ปอเรชั่น จำกัด (มหาชน) ให้ข้อมูลว่า เรื่องเหตุการณ์เหล่านี้กำลังจะเลวร้ายลงไปอีก เพราะ AI มีทั้งด้านดีและด้านร้าย สิ่งที่ไม่ดีคือบรรดาอาชญากรเหล่านี้จะใช้ AI มากขึ้นเรื่อยๆ เพื่อทำให้การโจมตีมีความซับซ้อนยิ่งขึ้น และขณะเดียวกันก็เริ่มเห็นแล้วว่าตัว AI สามารถโจมตีได้โดยที่ไม่ต้องมีมนุษย์คอยสั่งการด้วยซ้ำ ดังนั้น สถานการณ์นี้มันจะรุนแรงขึ้น นั่นคือข่าวร้ายครับ
“หลังจากนี้ จะเริ่มเห็นการโจมตีที่เพิ่มมากขึ้นเรื่อยๆ เกี่ยวกับภาคธุรกิจและรัฐบาลที่ถูกโจมตี โดยเฉพาะข้อมูลเกี่ยวกับการจ่ายเงินค่าไถ่ เพราะเรื่องนี้ไม่ได้ทำไปเพียงเพื่อสร้างความเสียหายเท่านั้น แต่ยังทำเพื่อหาเงินจากองค์กรธุรกิจด้วย"
สิ่งที่ทุกผู้บริโภค หรือองค์กรทำได้มีอยู่ 3 สิ่ง อย่างแรก การโจมตีส่วนใหญ่มักเกิดจากความผิดพลาดของมนุษย์ (Human Error) หรือเกิดจากการที่คนเปิดทางให้ผู้โจมตีเข้ามา ในสัปดาห์ที่ผ่านมา บริษัทคริปโตฯ แห่งหนึ่งถูกโจมตี และในวันนี้พวกเขาออกมายอมรับว่าเกิดจากพนักงานคนหนึ่งของพวกเขาเอง
ดังนั้น บริษัทต้องมีนโยบายที่ชัดเจนภายในบริษัทว่า พนักงานสามารถทำอะไรได้หรือไม่ได้บ้าง เช่น ต้องไม่ปล่อยให้พวกเขานำข้อมูลออกไปนอกฐานข้อมูล ไม่ให้พวกเขาไปเล่นกับ AI Agent ภายนอก ไม่ให้พวกเขาใช้คอมพิวเตอร์ส่วนตัว และต้องฝึกอบรมพนักงาน เพื่อให้เวลามีอีเมลแปลกๆ หรือมีสายโทรเข้ามา พวกเขาจะรู้ทันทีว่านี่คือการโจมตี ซึ่งนี่คือปัญหาที่ใหญ่ที่สุดและเป็นงานที่ใหญ่ที่สุด
สิ่งที่สองที่ควรทำ คือการหาความช่วยเหลือจากผู้เชี่ยวชาญเพื่อเข้ามาตรวจเช็กเครือข่ายของคุณว่ามีช่องโหว่ (Loophole) หรือไม่ สำหรับทรู ได้ดึง AWS เข้ามาช่วยสแกนเครือข่ายทั้งหมด เพื่อให้รู้ว่ามีช่องโหว่ตรงไหนที่ผู้โจมตีอาจพบและเจาะเข้ามาได้ รวมถึงอนุญาตให้แฮกเกอร์สายขาวพยายามเจาะเข้ามาในเครือข่าย เพื่อดูว่าจะพบปัญหาตรงไหน เพื่อทำให้เห็นว่าองค์กรได้พัฒนาให้ก้าวล้ำหน้ากว่าผู้ที่กำลังใช้ AI ในการโจมตีอยู่หนึ่งก้าวเสมอ
ประเด็นที่สามคือ ทรูมีบริษัท 'True Cyber Security' ที่จะช่วยเหลือบริษัทอื่นๆ เนื่องจากกลุ่มทรูเป็นองค์กรขนาดใหญ่ทำให้สามารถจัดการเรื่องพวกนี้ได้ด้วยตัวเอง แต่บริษัทส่วนใหญ่มีขนาดเล็กเกินไปที่จะทำได้ พวกเขาจึงต้องการความช่วยเหลือ และทรูกำลังสร้างบริษัทนี้ขึ้นมาเพื่อที่จะสามารถช่วยเหลือบริษัทอื่นๆ ให้ได้มากที่สุดเท่าที่จะทำได้
นายคูรัม อัชฟาค หัวหน้าคณะผู้บริหารด้านเครือข่าย บริษัท ทรู คอร์ปอเรชั่น จำกัด (มหาชน) ให้ข้อมูลเสริมถึงสิ่งที่ทรูทำเพื่อรับมือกับการโจมตี ประกอบด้วยการ 'ออกแบบโครงข่ายโดยคำนึงถึงความปลอดภัยตั้งแต่เริ่มต้น' (Defendable Architecture) หมายความว่าเครือข่ายถูกออกแบบมาตั้งแต่วันแรกด้วยวิธีคิดที่ว่า จะต้องมีคนพยายามเข้ามาโจมตีและนำข้อมูลออกไป ดังนั้นเราจึงป้องกันตั้งแต่ระดับโครงสร้าง
ถัดมาคือการควบคุมการเข้าถึง (Access Control) ในการเข้าถึงข้อมูล ใครสามารถดูข้อมูลประเภทใดได้บ้าง และข้อมูลประเภทใดที่ต้องได้รับการปกป้องอย่างเข้มงวด นั่นคือองค์ประกอบสำคัญประการที่สองที่ต้องทำ
สุดท้ายซึ่งเป็นเรื่องที่สำคัญมาก คือเรื่องของ การเฝ้าระวังอย่างต่อเนื่อง (Surveillance) ทรูมีศูนย์ปฏิบัติการด้านความปลอดภัย (Security Operations Center: SOC) ตลอด 24 ชั่วโมง 7 วัน ซึ่งคอยตรวจสอบเครือข่ายทั้งหมดอยู่ตลอดเวลา เพื่อดูว่ามีการโจมตีมาจากภายนอกหรือไม่ หรือมีความพยายามที่จะดึงข้อมูลออกจากภายในหรือไม่ พร้อมกันนี้ ยังคอยติดตามบริการด้านข่าวกรองภัยคุกคามระดับโลก เพื่อดูว่ากำลังเกิดอะไรขึ้นในยุโรป หรือในญี่ปุ่น เพื่อที่เราจะได้ตรวจสอบและป้องกันได้ทันที