
สรุปอัปเดทเหตุแฮกเกอร์ป่วนตู้เย็นซูเปอร์ฯ ฝรั่งเศส 350 สาขา ดันอุณหภูมิ 50 องศา ประกันไม่คุ้มครองอาหารเน่า สะท้อนช่องโหว่ IoT ที่ทุกอย่างเชื่อมต่ออินเทอร์เน็ต
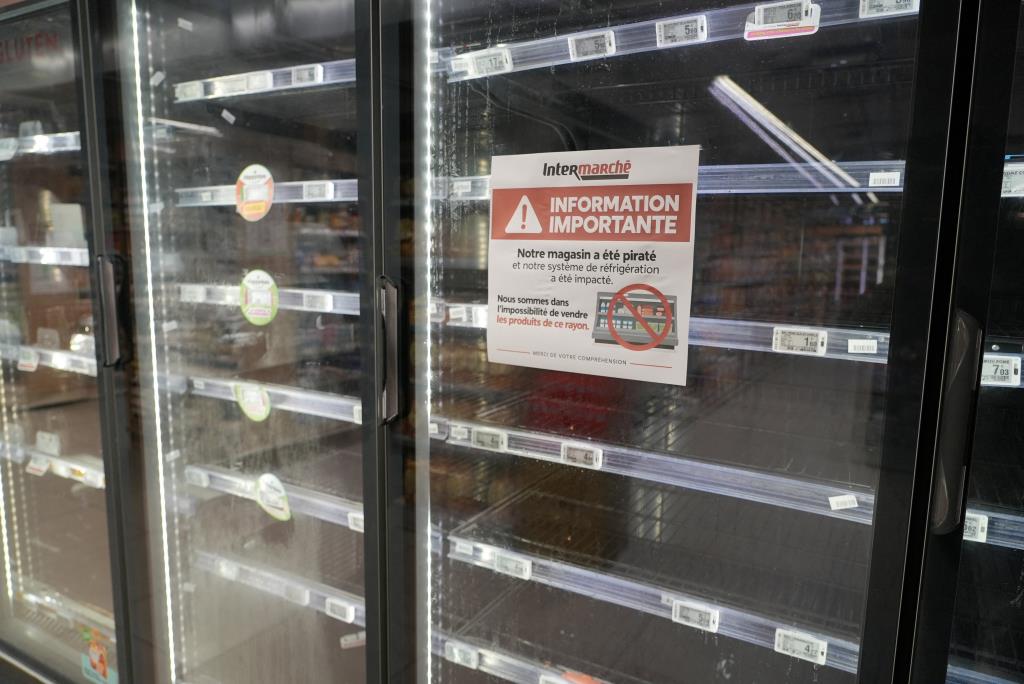
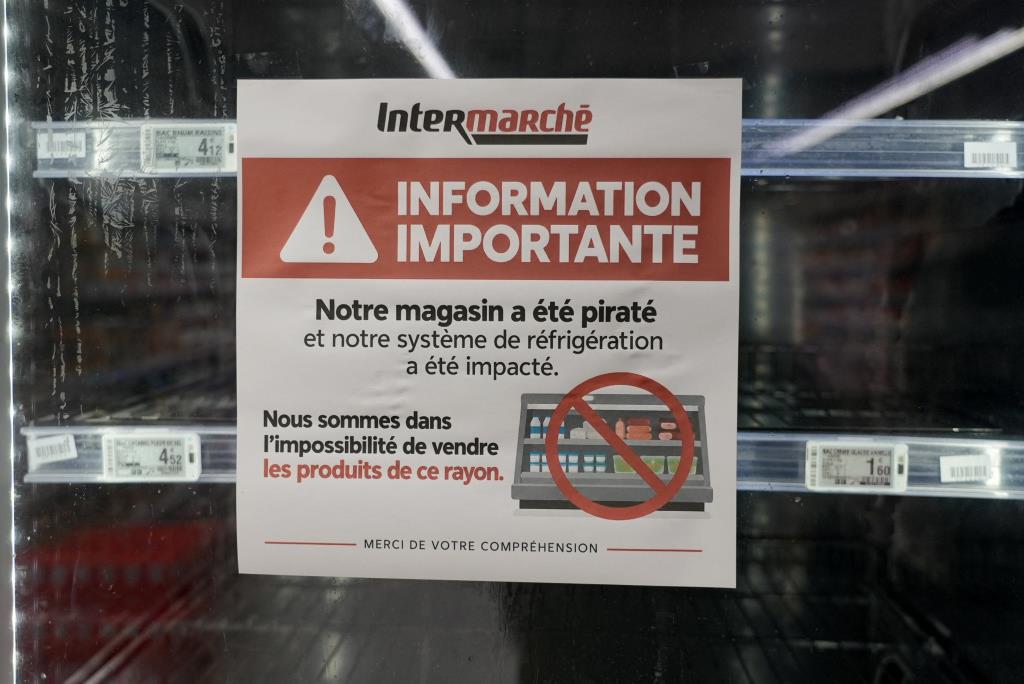
ถึงวันนี้ (16) หน่วยงานสอบสวนฝรั่งเศสยังคงตามล่าตัวแฮกเกอร์ที่เจาะเข้าควบคุมระบบทำความเย็นของซูเปอร์มาร์เก็ตอย่างน้อย 350 แห่ง เมื่อคืนวันอาทิตย์ที่ 11 ต.ค. ที่ผ่านมา จนอุณหภูมิตู้เย็นและตู้แช่แข็งพุ่งสูงถึง 50 องศาเซลเซียส (122 องศาฟาเรนไฮต์) ส่งผลให้อาหารเน่าเสียจำนวนมาก และมีรายงานเหตุเพลิงไหม้ แต่จนถึงขณะนี้ยังไม่มีกลุ่มใดออกมาอ้างความรับผิดชอบ
สำหรับซูเปอร์มาร์เก็ตที่ได้รับผลกระทบมีทั้งคาร์ฟูร์ (Carrefour), อินเตอร์มาร์เช่ (Intermarché), โมโนพรี (Monoprix) และคูเปอราทีฟ ยู (Coopérative U) รวมถึงมีรายงานถึงอี.เลอแคลร์ (E.Leclerc) โดยในช่วงแรกคาร์ฟูร์แจ้งปัญหาใน 80 สาขา ส่วนเลส์ มุสเกอแตร์ (Les Mousquetaires) เจ้าของอินเตอร์มาร์เช่ ระบุว่าราว 150 สาขาถูกโจมตี ก่อนที่รอยเตอร์สจะรายงานตัวเลขรวมว่าไม่น้อยกว่า 350 สาขา
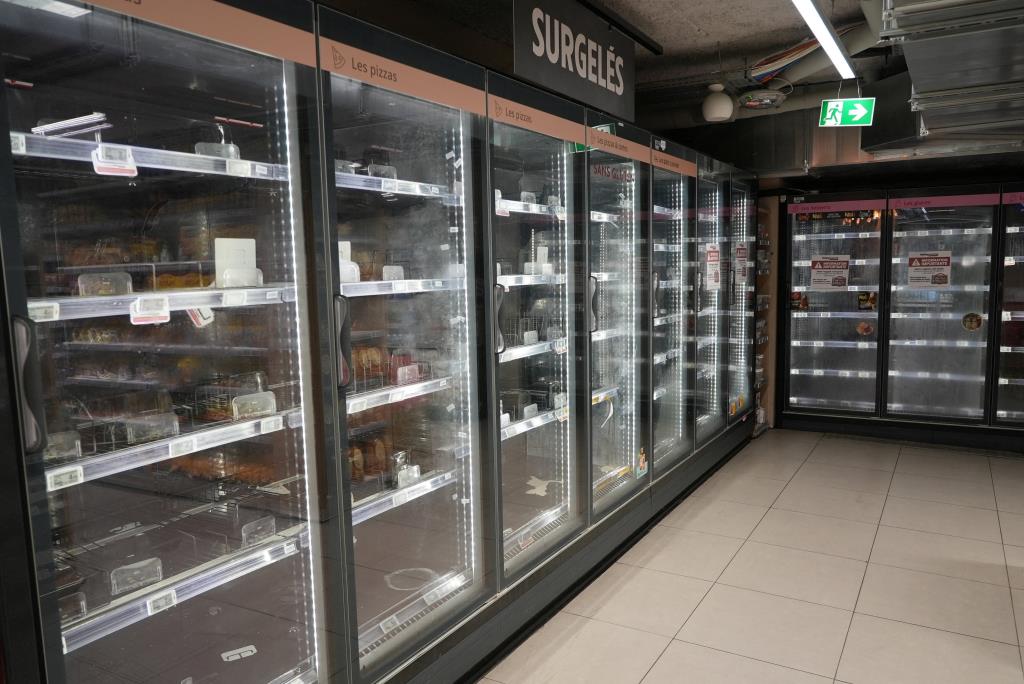
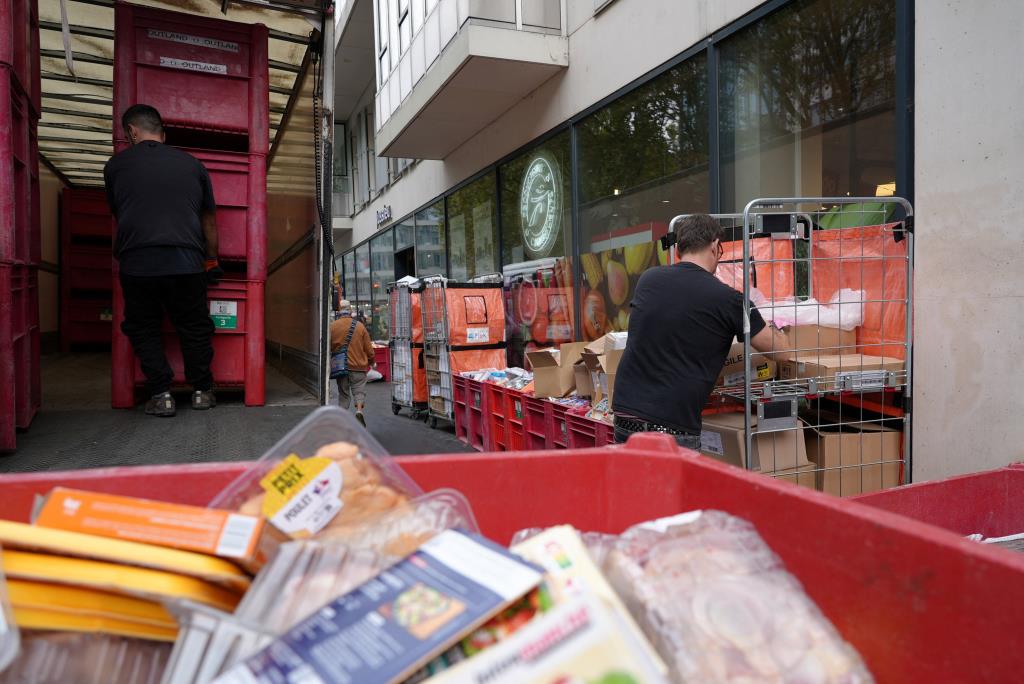
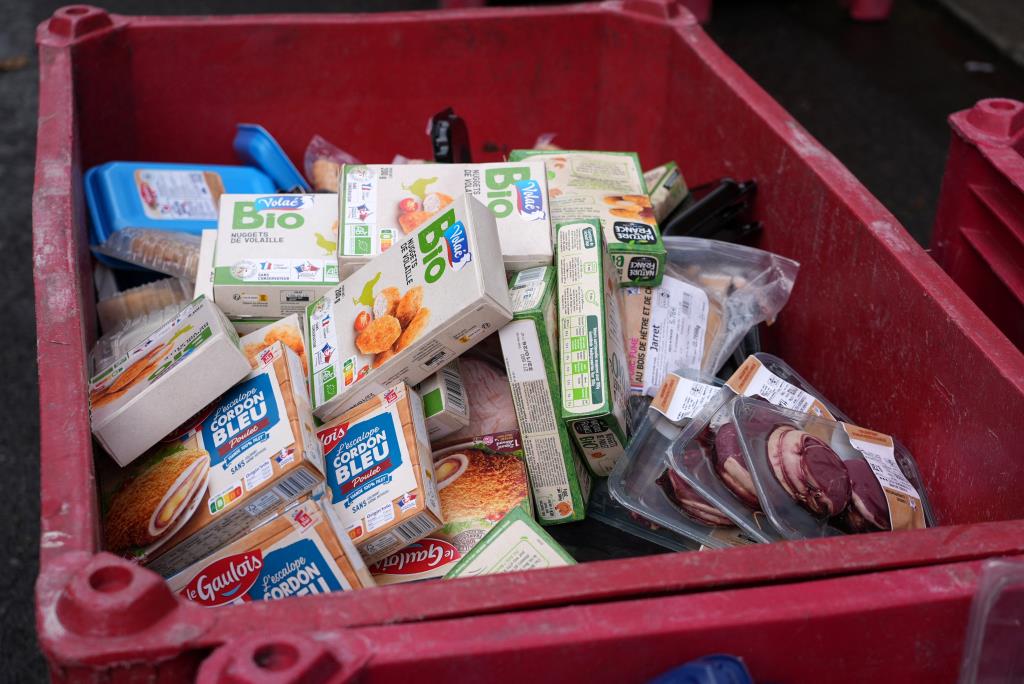
แม้จะเป็นเพียงส่วนน้อยของซูเปอร์มาร์เก็ตทั้งหมดในฝรั่งเศส แต่พนักงานในหลายสาขากลางกรุงปารีสต้องขนเนื้อสัตว์และอาหารแช่แข็งที่เน่าเสียไปทิ้งในถังขยะขนาดใหญ่ ไอศกรีมละลายไหลเลอะถนน ขณะที่อัยการฝรั่งเศสระบุว่ามีเหตุเพลิงไหม้เกี่ยวข้องกับการโจมตี แต่รายละเอียดความเสียหายยังมีจำกัด
***งงไม่มีใครอ้างตัว ไม่เรียกค่าไถ่
สำนักข่าวรอยเตอร์สมองว่าการที่ไม่มีทั้งกลุ่มก๊วนนักแฮกออกมาอ้างความรับผิดชอบ และไม่มีกลุ่มอาชญากรไซเบอร์เรียกค่าไถ่ข้อมูล ทำให้เจ้าหน้าที่ฝรั่งเศสงุนงงอย่างมาก เพราะโดยปกติแฮกเกอร์กลุ่มเหล่านี้มักรีบหาเงินจากการโจมตี หรือประกาศผลงานเพื่อวัตถุประสงค์ทางการเมือง
ผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ 3 รายให้ความเห็นกับรอยเตอร์สว่า การโจมตีครั้งนี้ดูเหมือนทำได้ไม่ยาก เคน มุนโร (Ken Munro) หุ้นส่วนบริษัท Pen Test Partners ของอังกฤษ มองว่าเป็นเรื่องของ "สุขอนามัยไซเบอร์ขั้นพื้นฐาน" และเปรียบว่าแฮกเกอร์เพียงแค่ผลักประตูที่เปิดอยู่แล้ว ไม่ต่างจากฝีมือของเด็กวัยซนที่ลองผลักดู
นอกจากนี้ หากเป็นการแฮกที่มีรัฐชาติอยู่เบื้องหลัง เชื่อว่าไม่น่าเลือกโจมตีเพียงตู้เย็นบางส่วนในฝรั่งเศส และการไม่เรียกค่าไถ่อาจสะท้อนว่าผู้โจมตีไม่ได้ประเมินความเสียหายเชิงพาณิชย์ไว้ล่วงหน้า
***ซอฟต์แวร์ล้าสมัย
สำนักงานความมั่นคงปลอดภัยไซเบอร์ของฝรั่งเศสระบุว่า ตู้เย็นที่ถูกเจาะใช้ซอฟต์แวร์ของ แดนฟอสส์ (Danfoss) บริษัทวิศวกรรมสัญชาติเดนมาร์ก รวมถึงของ โคเพลนด์ (Copeland) และ ดิกเซลล์ (Dixell)
ฝั่งแดนฟอสส์ชี้แจงว่า อุปกรณ์ที่ได้รับผลกระทบจำนวนมากหมดอายุการสนับสนุนและไม่ได้รับการอัปเดตซอฟต์แวร์หรือความปลอดภัยอีกต่อไป หรือยังใช้เฟิร์มแวร์เวอร์ชันเก่า และเคยแนะนำให้ลูกค้าอัปเดตระบบ พร้อมย้ายจากระบบรุ่นเก่าไปใช้รุ่นปัจจุบัน
ด้านโคเพลนด์ผู้เป็นเจ้าของดิกเซลล์ ยอมรับว่ามี "ช่องโหว่" และกำลังทำงานร่วมกับลูกค้าที่ได้รับผลกระทบเพื่อลดความเสี่ยง พร้อมเสริมมาตรการด้านความปลอดภัยไซเบอร์
ช่องโหว่ร้ายแรงในเฟิร์มแวร์รุ่นเก่าของแดนฟอสส์เป็นที่รับรู้กันมานานหลายเดือนแล้ว โดยเมื่อวันที่ 9 ส.ค. บริษัท Claroty เปิดเผยจุดอ่อนในตัวควบคุม Danfoss AK-SM 800A ซึ่งอาจเปิดทางให้ผู้บุกรุกข้ามขั้นตอนยืนยันตัวตนและรันโค้ดบนอุปกรณ์ได้ แม้ปัจจุบันจะมีแพตช์แก้ไขแล้ว อย่างไรก็ตาม กลไกที่แฮกเกอร์ใช้เจาะระบบในครั้งนี้ยังไม่ได้รับการเปิดเผยอย่างเป็นทางการ
***ปัญหายังไม่จบ ตู้เย็นนับพันยังออนไลน์
สำนักข่าวรอยเตอร์ส ได้ใช้บริการสแกนอินเทอร์เน็ต Shodan พบหน้าควบคุมของแดนฟอสส์อย่างน้อย 4,500 แห่งที่ยังเปิดให้เข้าถึงผ่านอินเทอร์เน็ตได้เมื่อวันอังคาร (13) แม้ไม่สามารถยืนยันได้ว่ามีกี่เครื่องที่ใช้ซอฟต์แวร์ที่มีช่องโหว่ แต่ Onyphe บริษัทสแกนอินเทอร์เน็ตของฝรั่งเศส ระบุว่ามีเพียงส่วนน้อยที่ใช้ซอฟต์แวร์เวอร์ชันล่าสุด ส่วนเวอร์ชันเก่าและมีช่องโหว่ยังพบได้อย่างแพร่หลาย
สำหรับมูลค่าความเสียหายรวมจากการแฮกรอบนี้ อาจสูงถึงหลักสิบล้านยูโร และหลายแบรนด์เตรียมต่อสู้ในชั้นศาลเพื่อหาผู้รับผิดชอบต่อความสูญเสีย จุดนี้มีความเป็นไปได้ว่าเม็ดเงินส่วนใหญ่อาจต้องแบกรับไว้เอง โดยนายหน้าประกันภัย 4 รายให้ข้อมูลตรงกันว่า กรมธรรม์ประกันภัยไซเบอร์โดยทั่วไปไม่คุ้มครองความเสียหายทางกายภาพจากการโจมตี และอาจกระทบการเคลมหากองค์กรไม่ได้อัปเดตซอฟต์แวร์ล่าสุด
แม้ผู้ประกันบางรายระบุว่า ซอฟต์แวร์ที่ล้าสมัยโดยตัวมันเองมักไม่ใช่เหตุผลให้ปฏิเสธการจ่ายสินไหม ขึ้นอยู่กับรายละเอียดในสัญญา ส่วนนี้มีบางบริษัทยืนยันกับสำนักข่าว AFP แล้วว่าประกันของบริษัทไม่คุ้มครองเหตุลักษณะนี้
อีกประเด็นที่ซับซ้อนคือ หากพบว่ารัฐชาติอยู่เบื้องหลัง การเคลมประกันอาจยุ่งยากขึ้น เพราะกรมธรรม์ไซเบอร์มักไม่คุ้มครองการกระทำที่เข้าข่ายสงคราม นอกจากเบี้ยประกันที่ส่อแววขยับขึ้น ภาวะนี้ยังส่งให้ธุรกิจค้าปลีกต่างมองหาประกันไซเบอร์ที่คุ้มครองความเสียหายทางกายภาพมากขึ้น โดยในบางอุตสาหกรรม เช่น ค้าปลีกและเวชภัณฑ์ หลายบริษัทได้ทำความคุ้มครองสินค้าเน่าเสียง่ายเพิ่มเติม ซึ่งรูปแบบนี้มีใช้อยู่แล้วในภาคพลังงาน ขนส่งสินค้าทางทะเล และกลาโหม
จากสถานการณ์นี้ มีความเป็นไปได้ที่เบี้ยประกันในกลุ่มค้าปลีกยุโรป "จะมีโอกาสสูงขึ้นอย่างแน่นอน" หลังเหตุโจมตีค้าปลีกในอังกฤษและฝรั่งเศสที่ผ่านมา ซึ่งบางเสียงมองว่าเหตุการณ์นี้อาจเป็นเสียงเตือนสำหรับผู้ที่ประเมินผลกระทบทางกายภาพของภัยไซเบอร์ต่ำเกินไป
ทั้งนี้ สถาบันนายหน้าประกัน Howden ประเมินว่า ระหว่างปี 2020-2025 การโจมตีไซเบอร์ใน 4 ประเทศใหญ่ของยุโรป ได้แก่ ฝรั่งเศส เยอรมนี อิตาลี และสเปน สร้างความสูญเสียทางเศรษฐกิจรวมกว่า 3 แสนล้านยูโร
ที่สุดแล้ว เหตุการณ์นี้ตอกย้ำว่าหากเครื่องจักรใดถูกเชื่อมต่อเครือข่าย การเจาะเข้าระบบดิจิทัลสามารถสร้างความเสียหายทางกายภาพได้ทันที และหากองค์กรปล่อยอุปกรณ์เก่าที่ไร้การอัปเดตให้เปิดออนไลน์ ต้นทุนที่ต้องจ่ายอาจไปไกลกว่าค่าอาหารที่ต้องทิ้ง เพราะรวมถึงความเสี่ยงด้านประกันและความรับผิดทางกฎหมายที่ตามมาด้วย.