
รัฐบาลและบริษัทเอกชนทั่วโลกเร่งอุดช่องโหว่ร้ายแรงในภาษาโปรแกรมมิง PHP หลังรายละเอียดช่องโหว่รั่วไหลและมีความพยายามโจมตีพุ่งสูงขึ้นอย่างรวดเร็วในหลายประเทศ
ตามรายงานของ Reuters ช่องโหว่เหล่านี้ซ่อนอยู่ในซอฟต์แวร์มาหลายปี ก่อนถูกค้นพบด้วยเทคโนโลยี AI
ล่าสุด ทีมพัฒนา PHP ออกรุ่นแก้ไขฉุกเฉินเมื่อวันพุธที่ 21 ต.ค. คือ PHP 8.5.12, 8.4.27, 8.3.36 และ 8.2.35 พร้อมเรียกร้องให้ผู้ใช้ทุกรายอัปเดตทันที
PHP นั้นเป็นภาษาโปรแกรมมิงที่ใช้เขียนฝั่งเซิร์ฟเวอร์ของเว็บไซต์ ทำหน้าที่ประมวลผลเมื่อมีคนเปิดหน้าเว็บ เช่น ดึงข้อมูลจากฐานข้อมูล ตรวจสอบการล็อกอิน แล้วสร้างหน้าเว็บส่งกลับไปให้ผู้ใช้
PHP เกิดขึ้นในช่วงกลางทศวรรษ 1990 เป็นซอฟต์แวร์โอเพนซอร์ส ใช้ฟรี และติดตั้งง่าย จึงได้รับความนิยมสูงมาก ระบบจัดการเนื้อหาอย่าง WordPress, Drupal และ Joomla รวมถึงแพลตฟอร์มอีคอมเมิร์ซหลายตัว ล้วนเขียนขึ้นด้วย PHP
เว็บไซต์จำนวนมหาศาลทั่วโลกจึงพึ่งพา PHP อยู่ในวันนี้ นี่คือเหตุผลที่การมีช่องโหว่ใน PHP ส่งผลกระทบในวงกว้าง แน่นอนว่าช่องโหว่ใน PHP ไม่ได้เกิดจากเว็บไซต์เขียนโค้ดไม่ดี แต่เกิดในตัว PHP เอง ซึ่งมีส่วนแกนกลางเขียนด้วยภาษา C ภาษาที่ให้โปรแกรมเมอร์จัดการหน่วยความจำเอง ข้อดีคือเร็ว ข้อเสียคือถ้าพลาดจะเกิดปัญหา เช่น ใช้หน่วยความจำที่ถูกคืนระบบไปแล้ว หรืออ่านข้อมูลที่ยังเตรียมไม่เสร็จ ซึ่งตามประกาศของทีมพัฒนา PHP พบว่าช่องโหว่รายการหนึ่งเกิดเมื่อหน่วยความจำไม่พอแล้วระบบหยุดคำขอกลางคัน อีกรายการเกิดจากสถานะของคำขอหนึ่งที่ค้างอยู่ แล้วคำขอถัดไปไปใช้ต่อ ผู้โจมตีที่เข้าใจจุดพลาดนี้จึงสามารถบิดให้เครื่องรันคำสั่งของตัวเองได้
เหตุผลที่ทำให้ช่องโหว่นี้หลุดรอดสายตานักพัฒนา PHP ไปนาน คือโค้ดที่ซับซ้อนและสะสมมานาน เมื่อ PHP พัฒนาต่อเนื่องมาเกือบ 30 ปี มีโค้ดจำนวนมาก และบางจุดทำงานเฉพาะในสถานการณ์ที่หายาก เช่น เมื่อหน่วยความจำหมดพอดี ซึ่งการทดสอบทั่วไปมักไม่ครอบคลุม ข้อผิดพลาดลักษณะที่ไม่แสดงอาการในการใช้งานปกติเช่นนี้ จึงเงียบอยู่ได้หลายปีจนมีคนตั้งใจค้นหา เพื่อเป็นเป้าโจมตี ซึ่งมีรายงานว่าแฮกเกอร์พยายามโจมตีช่องโหว่นี้แล้วหลายล้านครั้ง
***เอเชียตื่นตัวหวั่นเว็บล่ม
พิษช่องโหว่ PHP ส่งผลกระทบกระจายไปหลายภูมิภาค หลังเว็บไซต์หน่วยงานรัฐในยุโรปและอีกหลายพื้นที่ล่มเมื่อวันพุธที่ 21 ตุลาคม 2026 หลังมีการเปิดเผยช่องโหว่ ขณะที่ภาครัฐในเกาหลีใต้ จีน และญี่ปุ่นสั่งตรวจสอบและยกระดับมาตรการในวันพฤหัสบดี
ฝั่งกระทรวงวิทยาศาสตร์เกาหลีใต้ นั้นอธิบายว่าช่องโหว่ในภาษาเขียนโปรแกรม PHP จะเปิดทางให้ผู้โจมตีสั่งรันคำสั่งอันตรายได้โดยไม่ต้องผ่านการยืนยันตัวตน ขโมยข้อมูล หรือทำให้เว็บไซต์ล่มได้
แมทธิว พรินซ์ ซีอีโอ Cloudflare เปิดเผยผ่านแพลตฟอร์ม X ว่า ในช่วง 10 ชั่วโมงก่อนประกาศต่อสาธารณะ เครือข่ายของบริษัทพบความพยายามโจมตีหลักพันครั้ง เพิ่มเป็นหลักหมื่นภายใน 45 นาทีหลังประกาศ หลักแสนภายใน 2 ชั่วโมง และขณะนี้ทะลุหลักล้านครั้งแล้ว
เหตุการณ์นี้ทำให้เกาหลีใต้ตัดสินใจยกระดับการเตือนภัยไซเบอร์ภาคเอกชนและเปิดใช้มาตรการรับมือฉุกเฉิน สำนักงานความมั่นคงแห่งชาติประจำทำเนียบประธานาธิบดีได้เรียกประชุมด่วนกับหน่วยข่าวกรอง กระทรวงกลาโหม และกระทรวงวิทยาศาสตร์ ขณะที่กระทรวงวิทยาศาสตร์ส่งคำแนะนำด้านความปลอดภัยถึงบริษัทราว 28,000 แห่งที่มีการลงทะเบียนไว้ รวมถึงสมาชิกเครือข่ายแลกเปลี่ยนข้อมูลของรัฐ 5,900 ราย ผู้ให้บริการโครงสร้างพื้นฐานสำคัญ เว็บโฮสติ้ง และศูนย์ข้อมูล
ด้านประเทศจีน กระทรวงอุตสาหกรรมฯ ได้ออกมาเรียกร้องให้มีการตรวจสอบระบบอย่างครอบคลุม รวมถึงอัปเกรด PHP เป็นเวอร์ชันล่าสุดที่ปลอดภัย เพิ่มการเฝ้าระวัง และเปลี่ยนบัญชี รหัสผ่าน และคีย์โดยเร็ว
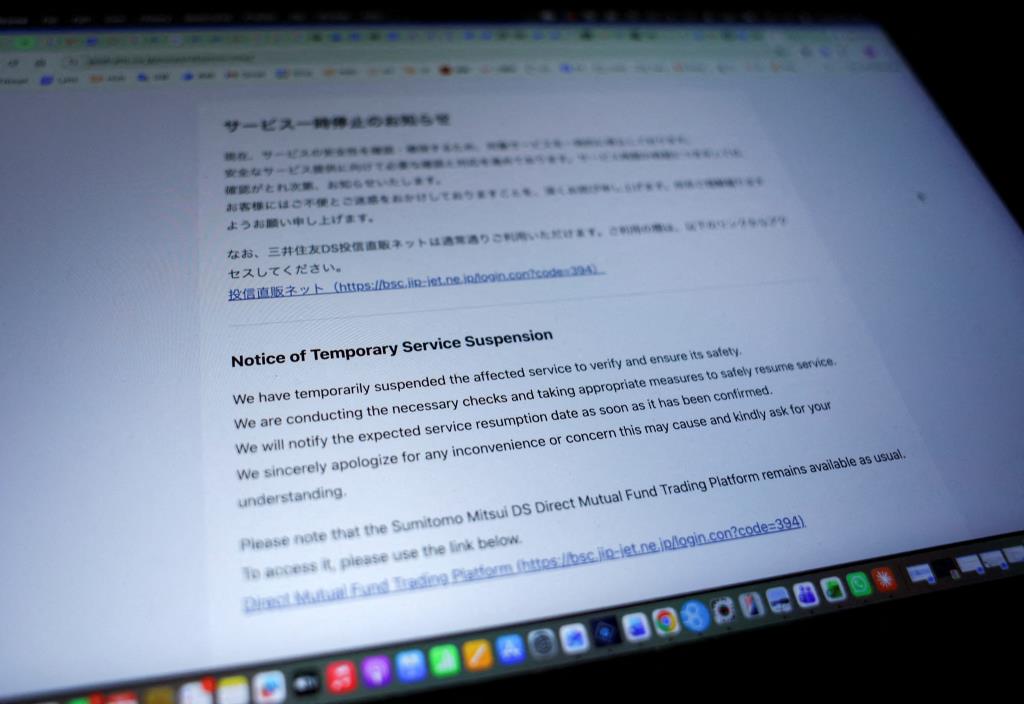
ขณะที่ประเทศญี่ปุ่น นายกรัฐมนตรีซานาเอะ ทากาอิจิ เรียกร้องให้เจ้าของเว็บไซต์ตรวจสอบว่าใช้ PHP หรือไม่ พร้อมกับที่กระทรวงการคลังเริ่มระงับเนื้อหาเว็บและบริการออนไลน์บางส่วนชั่วคราว สอดคล้องกับ Mitsubishi UFJ Financial Group (MUFG) ที่สั่งระงับบริการอินเทอร์เน็ตบางส่วนภายใต้มาตรการฉุกเฉิน
ในประเทศไทย นายยศชนัน วงศ์สวัสดิ์ รัฐมนตรีว่าการกระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม (รมว. อว.) ได้โพสต์บน Facebook ระบุว่าได้มีคำสั่งให้ทุกหน่วยงานภายใต้สังกัด อว. พร้อมทั้งประสานงานไปยังกระทรวงอื่นๆ ที่เกี่ยวข้อง เพื่อร่วมกันตรวจสอบและอัปเกรดระบบภายใต้การดูแลอย่างใกล้ชิด เพื่อสร้างความเชื่อมั่นในการปกป้องข้อมูลสำคัญของประชาชน และปิดกั้นความเสี่ยงทั้งหมดก่อนที่จะเกิดการคุกคามทางไซเบอร์ขึ้นจริง
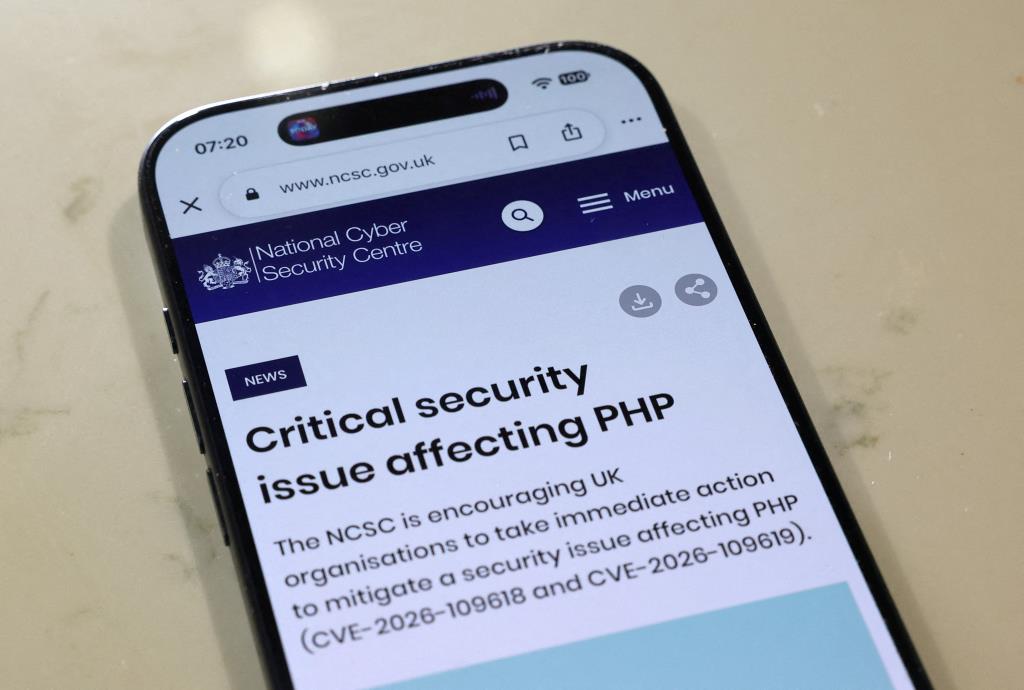
จากข้อมูลล่าสุด ช่องโหว่ต้นเหตุนี้มี 2 รายการ คือ CVE-2026-109618 และ CVE-2026-109619 ได้คะแนนความรุนแรง CVSS v4.0 ที่ 9.2 จาก 10 (ระดับวิกฤต) ทั้งคู่ ตามประกาศของทีม PHP เปิดทางให้ผู้โจมตีสั่งรันโค้ดจากระยะไกลได้โดยไม่ต้องยืนยันตัวตน
ในทางเทคนิก CVE-2026-109618 เกิดจากการจัดการหน่วยความจำไม่พอ (OOM) ที่อาจขัดจังหวะ PHP ขณะข้อมูลของคำขอเริ่มต้นไม่ครบ ขณะที่ CVE-2026-109619 เกิดจากสถานะภายในของคำขอที่ยังค้างอยู่หลังหน่วยความจำถูกคืนไปแล้ว
ผลกระทบนี้จะครอบคลุม PHP ที่ให้บริการเว็บ ทั้ง PHP-FPM, Apache mod_php, php-cgi, FrankenPHP และ LiteSpeed โดยทีมพัฒนาประเมินว่า mod_php มีความเสี่ยงที่สุด เพราะมีการสาธิตว่าคำขอเดียวโดยไม่ต้องล็อกอินก็เริ่มโจมตีได้ก่อนโค้ดของแอปพลิเคชันทำงาน ส่วนนี้เองที่กระทรวงวิทยาศาสตร์เกาหลีใต้เตือนว่าผู้โจมตีอาจสั่งรันคำสั่งอันตราย ขโมยข้อมูล หรือทำให้เว็บไซต์ล่มได้
ในภาพรวม คำเตือนจากภาครัฐหลายประเทศมีส่วนช่วยให้องค์กรปิดช่องโหว่ได้ก่อนความเสียหายจะลุกลาม ลดความเสี่ยงต่อการถูกยึดระบบ ขโมยข้อมูล และเว็บไซต์ล่ม ดังนั้น ทุกองค์กรควรตรวจสอบ ว่าเว็บไซต์และระบบใช้ PHP หรือไม่ โดยเฉพาะผู้ใช้เวอร์ชันเก่าที่ควรอัปเดต เป็น PHP 8.5.12, 8.4.27, 8.3.36 หรือ 8.2.35 และผู้ใช้ลินุกซ์ควรตรวจสอบแพ็กเกจจากผู้ให้บริการ
สำหรับผู้ใช้รุ่น PHP 8.1 และเก่ากว่า ควรสอบถามผู้ให้บริการเรื่องแพตช์ย้อนหลัง หรืออัปเกรดเป็นเวอร์ชันที่ยังรองรับ โดยหากอัปเดตทันทีไม่ได้ ขอให้ดำเนินตามมาตรการชั่วคราวของทีม PHP เช่น ปิด session.upload_progress และจำกัดขนาด post_max_size ซึ่งอาจช่วยลดความเสี่ยงบางเส้นทาง
ที่สุดแล้ว ทีมพัฒนาย้ำว่า การอัปเดตเป็นทางเดียวที่ปลอดภัย โดยทุกเว็บไซต์ควรมีทีมเฝ้าระวังระบบ และเปลี่ยนบัญชี รวมถึงรหัสผ่านตามที่มีการแนะนำอย่างเคร่งครัด.