
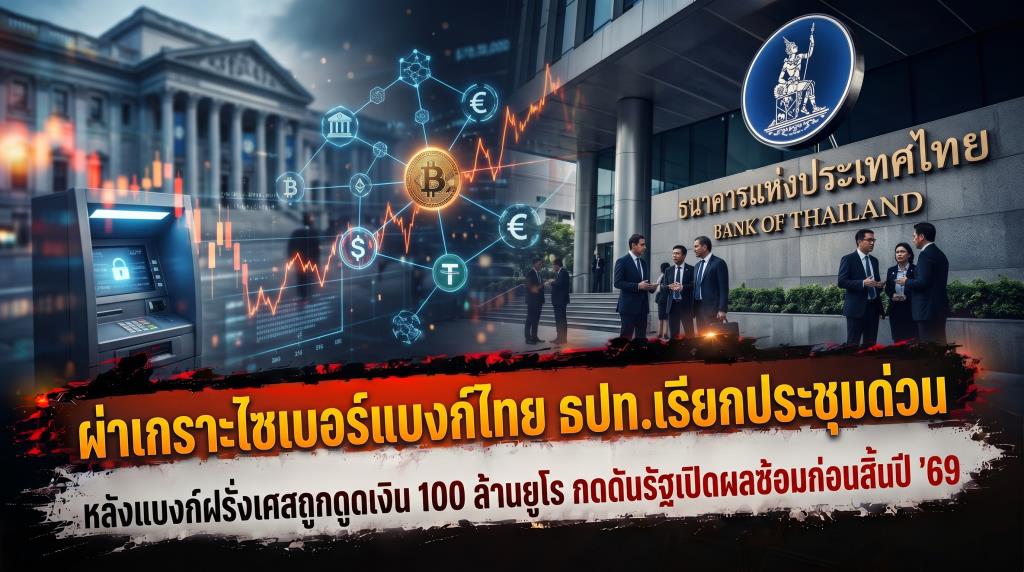
คำยืนยันเรื่องเสถียรภาพระบบการเงินไทยกำลังถูกตั้งคำถามครั้งใหญ่ เมื่อธนาคารแห่งประเทศไทยเรียกผู้บริหารไอทีทุกธนาคารประชุมด่วนในวันที่ 9 พฤศจิกายน 2569 ที่ผ่านมา พร้อมแถลงยังไม่พบผลกระทบจากเหตุเจาะระบบในต่างแดน แต่เพียงสี่วันต่อมาระบบอีเมลของธนาคารกรุงไทยกลับสะดุดตามบริการ Microsoft 365 ที่ขัดข้องหลายภูมิภาค ต้นตอความเปราะบางจึงอยู่ที่รอยรั่วจากผู้ให้บริการบุคคลที่สามและการเข้าถึงข้อมูลจากภายใน ย้อนเกล็ดบทเรียนฐานข้อมูลนักลงทุน TSD ราว 200,000 รายรั่วไหลเมื่อเดือนกรกฎาคม ผสมโรงกับตัวเลขความเสียหายออนไลน์ลดลง 42% ที่วัดได้เพียงการหลอกโอนเงิน หาใช่ความแข็งแกร่งเมื่อระบบถูกเจาะ ภายใน 6 สัปดาห์สุดท้ายก่อนสิ้นปีนี้ หากไร้ผลซ้อมที่ตรวจสอบได้ คำประกาศความเชื่อมั่นของภาครัฐก็เป็นเพียงการซ้อมดับเพลิงหลังม่านปิด
ความพร้อมรับมือภัยไซเบอร์ ไม่ได้วัดจากจำนวนห้องประชุมที่เปิดขึ้นหลังเกิดเหตุ แต่วัดจากหลักฐานที่ประชาชนตรวจสอบได้ก่อนเกิดเหตุ กับวงประชุมวันจันทร์และ ถ้อยแถลงที่ไร้ผลทดสอบ
วันจันทร์ที่ 9 พฤศจิกายน พ.ศ. 2569 ธนาคารแห่งประเทศไทย (ธปท.) ออกข่าวฉบับที่ 44/2569 โดยนางสาวสุวรรณี เจษฎาศักดิ์ รองผู้ว่าการด้านเสถียรภาพสถาบันการเงิน ระบุว่าได้ติดตามเหตุระบบไอทีขัดข้องและการโจมตีทางไซเบอร์ที่เกิดกับสถาบันการเงินในต่างประเทศอย่างใกล้ชิด และขณะนี้ยังไม่พบผลกระทบต่อการให้บริการของสถาบันการเงินในไทย พร้อมเรียกผู้บริหารสูงสุดด้านเทคโนโลยีสารสนเทศ หรือ CIO ของสถาบันการเงินทุกแห่ง รวมถึงศูนย์ประสานงานด้านความมั่นคงปลอดภัยไอทีภาคธนาคาร (TB-CERT) และสมาคมธนาคารไทย มาเพิ่มความเข้มข้นของมาตรการป้องกัน แลกเปลี่ยนข้อมูลภัยคุกคาม ประเมินสถานการณ์ให้สอดคล้องกับระดับความเสี่ยง และซักซ้อมแผนฉุกเฉินของระบบชำระเงินสำคัญต่อเนื่องตามแผนบริหารความต่อเนื่องทางธุรกิจ
วันเดียวกัน นายเอกนิติ นิติทัณฑ์ประภาศ รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการคลัง ระบุว่าได้ประสานงานกับนายวิทัย รัตนากร ผู้ว่าการ ธปท. และประธานสมาคมธนาคารไทยอย่างใกล้ชิด โดยกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคมและสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ยกระดับการเฝ้าระวัง โดยเฉพาะความกังวลเรื่องการโจมตีผ่านระบบของบุคคลที่สามที่เชื่อมต่อเข้าสถาบันการเงิน ด้านนายผยง ศรีวณิช ประธานสมาคมธนาคารไทย ยืนยันว่ามี TB-CERT เป็นกลไกแกนกลาง ธนาคารเชื่อมพันธมิตรหลายภาคส่วนภายใต้กติกาที่รัดกุมและมีระบบตรวจจับความผิดปกติ พร้อมเน้นย้ำให้ทุกแห่งอัปเดตซอฟต์แวร์ให้ทันเพื่อปิดช่องโหว่ ขณะที่รายงานของไทยโพสต์ระบุว่า ธปท. สั่งการตรงถึง CEO และ CISO ของแต่ละธนาคาร และจัดประชุมทางไกลในวันนั้นด้วย
ฟากทำเนียบรัฐบาลที่มี พล.อ.ชัยพฤกษ์ ด้วงประพัฒน์ เลขาธิการสภาความมั่นคงแห่งชาติ แถลงหลังการประชุม สมช. ครั้งที่ 7/2569 ว่าประเทศไทยถูกโจมตีทางไซเบอร์อย่างต่อเนื่อง ทั้งหน่วยราชการ ธนาคาร และสาธารณูปโภค แต่หน่วยที่รับผิดชอบยังป้องกันและดูแลระบบได้ เมื่อผู้สื่อข่าวถามว่าป้องกันได้ร้อยเปอร์เซ็นต์หรือไม่ คำตอบคือมีการโจมตีทุกวัน แต่ระบบป้องกันยังน่าเชื่อถือ และไม่ประมาทเพราะผู้โจมตีใช้ AI ค้นหาจุดอ่อนแล้ว
เหตุผลของการเปิดห้องประชุมรอบนี้ฟังได้ในเชิงหลักการ เมื่อสถาบันการเงินในต่างประเทศถูกเจาะระบบ ย่อมต้องเร่งตรวจสอบระบบในบ้านตัวเอง แต่เมื่อนำถ้อยแถลงทั้งหมดมาวางเรียงต่อกัน จะเห็นว่าทุกประโยคล้วนบรรยายเรื่อง "กระบวนการ ทั้งการเรียกประชุม เฝ้าระวัง แลกเปลี่ยนข้อมูล ซักซ้อม และยกระดับ" ไม่มีประโยคใดระบุผลลัพธ์ว่าซ้อมครั้งล่าสุดเมื่อไร กู้คืนระบบได้ภายในกี่ชั่วโมง ผู้ให้บริการภายนอกรายสำคัญมีกี่ราย ทดสอบแล้วกี่ราย และผลออกมาเป็นอย่างไร ถ้อยคำว่า "ยังไม่พบผลกระทบเป็นข้อเท็จจริงที่ถูกต้องในวันที่พูด" แต่ไม่ได้บอกว่า "ตรวจสอบอะไรไปแล้วบ้าง" ภาพที่ปรากฏจึงไม่ต่างจากการซ้อมดับเพลิงโดยไม่เคยเปิดให้ใครดูผลซ้อม
ด้านธนาคารพาณิชย์และธนาคารรัฐต่างออกถ้อยแถลงในทิศทางเดียวกัน ธนาคารไทยพาณิชย์ระบุว่าซักซ้อมแผนความต่อเนื่องสม่ำเสมอ ธนาคารกสิกรไทยระบุว่ามีศูนย์ปฏิบัติการด้านความมั่นคงปลอดภัยไซเบอร์ทำงานตลอด 24 ชั่วโมง 7 วัน ส่วนธนาคารออมสินประกาศเมื่อวันที่ 13 พฤศจิกายน พ.ศ. 2569 ว่ายกระดับเฝ้าระวังภัยคุกคามตลอด 24 ชั่วโมง ถ้อยแถลงทั้งหมดฟังแล้วอุ่นใจ แต่ทั้งหมดทั้งมวลเป็นข้อความที่ประชาชนตรวจสอบไม่ได้ ซึ่งหากหน่วยงานมีผลซ้อมหรือผลทดสอบที่เปิดเผยได้ ข้อสังเกตนี้ย่อมหักล้างได้ทันที
แผลเจาะแบงก์ฝรั่งเศส-ญี่ปุ่น บทเรียนรอยรั่วประตูหลังบ้าน
ชนวนเหตุของการตื่นตัวครั้งนี้เริ่มต้นเมื่อต้นเดือนพฤศจิกายน พ.ศ. 2569 โดย Crédit Mutuel Arkéa ธนาคารสหกรณ์ของฝรั่งเศสที่มีสินทรัพย์ราว 211,500 ล้านยูโร เปิดเผยเมื่อวันที่ 4 พฤศจิกายน พ.ศ. 2569 ว่าถูกโจมตีทางไซเบอร์ จนเงินราว 100 ล้านยูโร หรือราว 3,760 ล้านบาทตามการแปลงค่า ณ เวลาแลกเปลี่ยนขณะนั้น ไหลออกจากระบบ ธนาคารแถลงว่าผู้โจมตีเข้าถึงเครือข่ายผ่านแพลตฟอร์มของผู้ให้บริการรายหนึ่ง แล้วใช้บัญชีของธนาคารเองโอนเงินไปยังสถาบันอื่นและแปลงเป็นคริปโต โดยย้ำว่าทรัพย์สินของลูกค้าไม่ได้รับผลกระทบ ตัวเลขแรกที่เผยแพร่ออกมาก่อนคำแถลงของธนาคารสูงกว่านั้น ตามรายงานของ BleepingComputer ที่อ้างตัวเลขสูงสุด 133 ล้านดอลลาร์ ซึ่งธนาคารโต้แย้งก่อนจะยอมรับตัวเลข 100 ล้านยูโรในภายหลัง
ส่วนที่ญี่ปุ่น SMBC Consumer Finance ยืนยันเมื่อวันที่ 5 พฤศจิกายน 2569 ว่ามีผู้เข้าถึงระบบค้ำประกันสินเชื่อ ซึ่งอาจกระทบข้อมูลลูกค้า 320,118 รายใน 15 สถาบันการเงิน ตามรายงานของ Euro Weekly News ขณะที่เหตุระบบขัดข้องที่ธนาคารชินกิน 128 แห่งเมื่อวันที่ 6 พฤศจิกายน ทางการยืนยันว่าไม่ใช่การโจมตี จำเป็นต้องแยกให้ชัดว่าไม่ใช่ทุกเหตุการณ์คือการเจาะระบบ แต่รูปแบบของสองเหตุการณ์แรกซ้ำรอยเดียวกัน ผู้โจมตีไม่ได้เคาะประตูหน้าของธนาคาร หากแต่เดินเข้าทางระบบของบุคคลภายนอกที่ธนาคารไว้วางใจ สอดคล้องกับความกังวลที่นายเอกนิติระบุในวันเดียวกัน คำถามที่ตามมาจึงชัดเจนว่าสถาบันการเงินไทยรู้ครบถ้วนหรือไม่ว่าผู้ให้บริการภายนอกรายใดอยู่หลังประตูไหน และเคยทดสอบหรือยังว่าเมื่อผู้ให้บริการรายใหญ่ล่มหรือถูกเจาะ จะเกิดอะไรขึ้นตามมา
ในเชิงกติกา ธปท. ไม่ได้ขาดเครื่องมือกำกับดูแล ทั้งกรอบประเมินความพร้อมด้าน Cyber Resilience ของ ธปท. ที่เผยแพร่บนเว็บไซต์ธนาคารกลาง ซึ่งระบุการทดสอบเจาะระบบแบบ Red Team ไว้ในระดับ Advanced และหนังสือเวียนถึงสถาบันการเงินทุกแห่งลงวันที่ 9 พฤศจิกายน ที่ส่งแนวปฏิบัติบริหารความเสี่ยงด้านไอทีและความเสี่ยงจากบุคคลภายนอก รวมถึงข้อกำหนดเพิ่มเติมเมื่อใช้ public cloud กับงานสำคัญอย่างระบบ core banking ซึ่งครบรอบสามปีเต็มในวันที่ ธปท. เรียกประชุมรอบนี้พอดี ปัญหาจึงไม่ได้อยู่ที่การขาดหนังสือสั่งการ แต่อยู่ที่ประชาชนมองไม่เห็นว่าหนังสือเหล่านั้นถูกบังคับใช้จริงมากน้อยเพียงใด
ห้าหน่วยงานบนหนึ่งสนามรบ กับศูนย์บัญชาการที่ยังไม่คลอด
เมื่อไล่เรียงบทบาทที่ถูกอธิบายในสัปดาห์เดียว ธปท. ทำหน้าที่กำกับสถาบันการเงิน TB-CERT เป็นแกนกลางของภาคธนาคาร กระทรวงการคลังประสานงาน สกมช. กับกระทรวงดิจิทัลฯ เป็นเจ้าภาพในภาวะปกติ และ สมช. เป็นผู้กำกับในภาวะวิกฤต ตามแผนสามระดับที่เลขาธิการ สมช. แถลง ส่วนศูนย์ปฏิบัติการของ สมช. เพื่อติดตามสถานการณ์ตั้งแต่ภาวะปกติถึงวิกฤต ถูกระบุว่ายังอยู่ในขั้นจะจัดตั้ง ซึ่งเท่ากับว่าในวันที่ 9 พฤศจิกายน พ.ศ. 2569 ศูนย์บัญชาการวิกฤตดังกล่าวยังไม่มีตัวตนจริง
ทุกหน่วยงานตอบได้ว่าทำหน้าที่ของตัวเองครบถ้วนแล้ว และแต่ละคำตอบล้วนถูกต้องในตัวมันเอง ซึ่งเมื่อนำคำตอบทั้งหมดมาเชื่อมต่อกัน คำถามที่ยังไร้ผู้ตอบคือใครเป็นผู้ประกาศว่าภาวะปกติสิ้นสุดลง ใช้ตัวชี้วัดใดในการส่งไม้ต่อจาก สกมช. ไปยัง สมช. และหากธนาคารพาณิชย์ถูกเจาะระบบในเวลาตีสอง หน่วยงานใดจะแถลงชี้แจงต่อประชาชนในชั่วโมงแรก
อีกจุดหนึ่งคือขอบเขตของคำว่าทุกแห่งในข่าวของ ธปท. หากครอบคลุมถึงสถาบันการเงินเฉพาะกิจ ผู้ให้บริการ e-Money และผู้ประกอบธุรกิจสินทรัพย์ดิจิทัลที่ถูกจัดให้อยู่ใต้กลไกร่วมรับผิดชอบเดียวกันตาม พ.ร.ก. ก็ควรระบุให้ชัดเจน แต่หากไม่ครอบคลุม หน่วยงานใดคือผู้ดูแลช่องว่างรอยต่อนั้น
สี่วันถัดมาอีเมลกรุงไทยล่ม ปะทะจริงโดยไม่ต้องจำลอง
ตามรายงานของผู้จัดการออนไลน์ ช่วงเช้ามืดวันที่ 13 พฤศจิกายน พ.ศ. 2569 ตามเวลาไทย บริการ Microsoft 365 เกิดเหตุขัดข้องในหลายภูมิภาค ธนาคารกรุงไทยประกาศว่าระบบรับส่งอีเมลของธนาคารใช้งานตามปกติไม่ได้ชั่วคราว โดยให้ลูกค้าที่มีเรื่องเร่งด่วนติดต่อผู้จัดการลูกค้าสัมพันธ์หรือคอลเซ็นเตอร์ 24 ชั่วโมงด้าน Microsoft ชี้แจงว่าเบื้องต้นไม่พบข้อบ่งชี้ว่าเป็นการโจมตี และประกาศของธนาคารไม่ได้ยืนยันว่าโมบายแบงก์กิ้งหรือระบบโอนเงินได้รับผลกระทบ เหตุการณ์นี้ไม่ใช่การเจาะระบบธนาคาร และจากข้อมูลที่เปิดเผยต่อสาธารณะ ยังไม่มีสถาบันการเงินไทยรายใดยืนยันว่าถูกโจมตีสำเร็จในระลอกนี้
ในเชิงบทเรียน เหตุการณ์นี้คือการซ้อมจริงที่ไม่มีใครเรียกเก็บค่าใช้จ่าย ผู้ให้บริการภายนอกเพียงรายเดียวสะดุด ช่องทางสื่อสารของธนาคารแห่งหนึ่งก็สะดุดตามภายในคืนเดียว ดังที่ผู้จัดการออนไลน์ตั้งข้อสังเกตว่าเหตุการณ์นี้ทำให้ต้องจับตาการเตรียมช่องทางสื่อสารสำรองเมื่อระบบของผู้ให้บริการภายนอกล่มพร้อมกันหลายประเทศ คำถามที่ย้อนกลับไปยังคำสั่งซักซ้อมแผนฉุกเฉินระบบชำระเงินสำคัญของ ธปท. คือ แผนซ้อมนั้นครอบคลุมสถานการณ์ที่อีเมล ระบบยืนยันตัวตน หรือคลาวด์ของผู้ให้บริการรายเดียวหายไปพร้อมกันหรือไม่ และผลซ้อมที่ผ่านมาถูกเก็บไว้ตรงไหน
รอยแผล TSD สองแสนราย ล็อกอินปกติแต่ดูดข้อมูลยกแผง
แม้ข่าวต่างประเทศอาจถูกมองว่าไกลตัว แต่ในประเทศมีเหตุการณ์ที่ใกล้ตัวกว่านั้น ย้อนกลับไปเย็นวันเสาร์ที่ 25 กรกฎาคม บริษัท ศูนย์รับฝากหลักทรัพย์ (ประเทศไทย) หรือ TSD ในเครือตลาดหลักทรัพย์แห่งประเทศไทย ตรวจพบการเข้าถึงข้อมูลผู้ใช้ระบบ TSD Investor Portal โดยไม่ได้รับอนุญาต ก่อนแถลงเมื่อวันที่ 28 กรกฎาคม พ.ศ. 2569 ว่ามีผู้ได้รับผลกระทบราว 200,000 ราย จากฐานผู้ใช้กว่า 5 ล้านบัญชี ข้อมูลที่รั่วไหลครอบคลุมชื่อ-นามสกุล วันเดือนปีเกิด เลขบัตรประจำตัวประชาชน ที่อยู่ เบอร์โทรศัพท์ อีเมล ชื่อบริษัทหลักทรัพย์และเลขบัญชีซื้อขาย รวมถึงชื่อธนาคารและเลขที่บัญชีธนาคาร โดย TSD ยืนยันว่ายังไม่พบข้อมูลการถือครองหลักทรัพย์หรือธุรกรรมซื้อขายรั่วไหลออกไป
กลไกที่ TSD อธิบายมีความน่าสนใจยิ่งกว่าตัวเลข นายถิรพันธุ์ สรรพกิจ รองผู้จัดการตลาดหลักทรัพย์ฯ หัวหน้าสายงานเทคโนโลยีสารสนเทศ ซึ่งดูแลระบบ TSD แถลงว่าพบบัญชีผู้ใช้หนึ่งรายล็อกอินเข้าสู่ระบบตามขั้นตอนปกติ แล้วเปลี่ยนแปลงโปรไฟล์ผู้ใช้และดึงข้อมูลผู้ใช้จำนวนมาก TSD จึงปิดบัญชีนั้นทันที แก้ไขโค้ด นำ AI มาช่วยตรวจจับการใช้งาน แยกข้อมูลหลังบ้านที่สำคัญออกจากการเชื่อมต่ออินเทอร์เน็ต และทยอยย้ายพอร์ทัลที่เปิดให้บริการมา 5 ปีไปสู่ระบบ wiset
คำถามที่ตามมาโดยตรงจากคำอธิบายนี้มีอยู่ข้อเดียวแต่หนักแน่น "ระบบมีเพดานจำกัดจำนวนข้อมูลที่บัญชีเดียวสามารถเรียกดูได้ต่อช่วงเวลาหรือไม่? มีระบบตรวจจับการดึงข้อมูลผิดปกติหรือไม่? และเมื่อบัญชีดังกล่าวเริ่มดึงข้อมูล ระบบมองเห็นและตัดการเชื่อมต่อได้เร็วเพียงใด? ก่อนข้อมูลจะไหลออกไปถึงสองแสนราย" ข้อมูลสาธารณะยังไม่ให้คำตอบ ในขณะที่บริบทระดับประเทศยิ่งทำให้เรื่องนี้ไม่ใช่เรื่องเล็ก เพราะ ThaiCERT รายงานต่อคณะรัฐมนตรีว่าในปี พ.ศ. 2568 ตรวจพบข้อมูลยืนยันตัวตนรั่วไหลในประเทศมากกว่า 200 ล้านบัญชี กระทบหน่วยงานที่ต้องแจ้งเตือนถึง 5,875 แห่ง
ในวันแถลงข่าวเดียวกัน พ.ต.อ.รุ่งเลิศ คันธจันทร์ ผู้กำกับการ 1 กองบังคับการสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี 1 ออกมาโปรยยาหอม ขอให้เจ้าของข้อมูลอย่าตื่นตระหนก และยังไม่ต้องเข้าแจ้งความ เนื่องจากข้อมูลยังไม่ได้สร้างความเสียหาย โดยในการแถลงครั้งเดียวกันนั้น พ.ต.อ.รุ่งเลิศ กลับอธิบายเองว่ามิจฉาชีพมักนำข้อมูลลักษณะนี้ไปสร้างความน่าเชื่อถือเพื่อทลายกำแพงความเชื่อใจของเหยื่อ ข้อความทั้งสองอยู่ในแถลงเดียวกัน และประชาชนย่อมต้องชั่งน้ำหนักเองระหว่างคำว่ายังไม่เกิดความเสียหายในวันนี้ กับความจริงที่ว่าข้อมูลที่หลุดออกไปคือวัตถุดิบของความเสียหายในวันหน้า
ต่อมาวันที่ 21 ตุลาคม บัญชีผู้ใช้ชื่อ namelikenpc บนเว็บบอร์ดใต้ดิน ตามที่ DailyDarkWeb เผยแพร่ ออกประกาศขายฐานข้อมูลนักลงทุน 200,000 รายการที่อ้างว่าเป็นของ TSD ในราคา 1,000 ดอลลาร์ โดยอ้างว่ามีชื่อ รายละเอียดบัญชีธนาคาร ที่อยู่ วันเกิด และเบอร์โทรศัพท์ ซึ่งตามรายงานฉบับนั้น ยังไม่มีการยืนยันความแท้ของไฟล์อย่างเป็นอิสระ ไม่มีหลักฐานยืนยันว่าเป็นชุดข้อมูลเดียวกับเหตุเดือนกรกฎาคม และ TSD ยังไม่ได้ออกแถลงเพิ่มเติมต่อโพสต์ดังกล่าว ด้านสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) มีรายงานข่าวว่าเข้าตรวจสอบกรณี TSD และเรียกหลักฐานก่อนพิจารณาเอาผิดตามกฎหมาย ขณะที่ตำรวจระบุเมื่อวันที่ 28 กรกฎาคม พ.ศ. 2569 ว่ายังไม่เปิดเผยว่าผู้ก่อเหตุเป็นคนไทยหรือชาวต่างชาติเพราะอยู่ระหว่างสืบสวน และจากข้อมูลที่เปิดเผยต่อสาธารณะ ยังไม่พบรายงานการจับกุมผู้กระทำผิด
แม้จนถึงตอนนี้สิ่งที่เกิดขึ้นกับ TSD หลายคำถามยังไม่มีคำตอบ แต่ไม่ลืมว่าต้องให้ความเป็นธรรมกับ TSD ด้วยเช่นกัน เพราะบริษัทได้ขออภัยต่อเจ้าของข้อมูล แจ้งตำรวจและสำนักงาน ก.ล.ต. ส่งอีเมลและ SMS เตือนผู้ได้รับผลกระทบ ประสานโบรกเกอร์และธนาคารพาณิชย์ รวมถึงผู้บริหารตลาดหลักทรัพย์ฯ ได้ขอโทษต่อสาธารณะ ไม่มีบุคคลใดถูกชี้ว่ากระทำผิดตามข้อมูลที่เปิดเผย และไฟล์ที่ประกาศขายบนเว็บบอร์ดใต้ดินยังไม่ได้รับการยืนยัน สิ่งที่ยังค้างคาจึงไม่ใช่การตัดสินโทษ แต่คือเส้นเวลาเหตุการณ์ที่ละเอียดกว่านี้ ผลตรวจสอบของ สคส. และความคืบหน้าทางคดี ซึ่งหากเปิดเผยได้ก็ควรเปิดให้สังคมเห็น
ตัวเลขชนะศึกบัญชีม้า กับใบเสร็จรับเงินที่ไร้รายการ
ฝั่งภาครัฐมีตัวเลขผลงานที่นำเสนออย่างภาคภูมิใจ วันที่ 14 พฤศจิกายน พ.ศ. 2569 รองโฆษกประจำสำนักนายกรัฐมนตรีแถลงว่าระงับบัญชีม้าแล้วกว่า 1 ล้านบัญชี และมูลค่าความเสียหายจากการหลอกลวงออนไลน์ตามข้อมูลศูนย์ AOC 1441 ลดจาก 6,577 ล้านบาทในช่วงเดือนมกราคมถึงพฤษภาคม พ.ศ. 2569 เหลือ 3,801 ล้านบาทในช่วงเดือนมิถุนายนถึงตุลาคม พ.ศ. 2569 ลดลง 2,776 ล้านบาท หรือกว่า 42% สอดคล้องกับตัวเลขของ ธปท. ที่ระบุว่าความเสียหายจากการหลอกให้ผู้เสียหายโอนเงินเองลดจากระดับสูงสุดราว 8,590 ล้านบาทในไตรมาส 2 ปี พ.ศ. 2567 เหลือราว 1,810 ล้านบาทในไตรมาส 2 ปี พ.ศ. 2569 รวมถึงข้อมูลตำรวจที่กระทรวงดิจิทัลฯ เปิดเผยเมื่อเดือนพฤษภาคม พ.ศ. 2569 ว่าความเสียหายเฉลี่ยลดจากวันละราว 100 ล้านบาท เหลือวันละ 25 ล้านบาท ซึ่งต้องให้เครดิตตามจริงว่าตัวเลขทุกชุดชี้ไปในทิศทางที่ดีขึ้น
3 ประเด็นปริศนาสำคัญที่ตัวเลขชุดนี้ไม่ได้ตอบ
ประเด็นแรก ตัวเลขเหล่านี้วัดความเสียหายจากการหลอกลวงให้ผู้เสียหายโอนเงินด้วยตัวเอง ไม่ได้วัดความแข็งแกร่งของระบบธนาคารเมื่อถูกเจาะระบบ แม้ ธปท. เพิ่งร่วมกับ IMF และธนาคารโลกเปิดตัวกรอบแนวทางระดับโลกชื่อ Bangkok Blueprint หรือชื่อเต็มว่า Bangkok Blueprint for Fraud-Resilient Financial Services เมื่อวันที่ 14 ตุลาคม พ.ศ. 2569 ว่าด้วยการป้องกันการฉ้อโกงในบริการการเงินดิจิทัลซึ่งมี 5 เสาหลักกับ 12 ข้อพิจารณา และผู้จัดทำระบุว่าเป็นกรอบให้แต่ละประเทศนำไปปรับใช้โดยไม่ใช่ข้อผูกพันทางกฎหมาย แต่เหตุการณ์ที่เกิดกับ Crédit Mutuel Arkéa และ TSD เป็นคนละโจทย์ ซึ่งยังไม่มีตัวเลขสาธารณะยืนยันได้ว่าสถาบันการเงินไทยรับมือได้ดีเพียงใด
ประเด็นที่สอง ตัวเลขบัญชีม้ามีสองชุดที่วางเทียบกันแล้วเกิดคำถาม วันที่ 15 พฤษภาคมรัฐมนตรีว่าการกระทรวงดิจิทัลฯ แจ้งว่า ธปท. ระงับบัญชีม้าไปแล้วกว่า 3.56 ล้านบัญชี จากรายชื่อเสี่ยงราว 246,000 รายชื่อ และอายัดเงินได้ราว 8,000 ล้านบาท แต่ในวันที่ 14 พฤศจิกายน รัฐบาลกลับระบุว่าระงับบัญชีม้ากว่า 1 ล้านบัญชี ตัวเลขทั้งสองชุดอาจถูกต้องหากนับคนละขอบเขต แต่ประชาชนไม่มีเอกสารอ้างอิงให้เปรียบเทียบว่าต่างกันอย่างไร ภาพที่เห็นจึงไม่ต่างจากใบเสร็จรับเงินที่ไม่ได้ระบุรายการ
ประเด็นที่สาม ผลสำรวจ State of Scams in Southeast Asia 2025 ที่ ธปท. นำมาเผยแพร่เอง ระบุว่าผู้เสียหายในไทยเพียง 29% เท่านั้นที่ได้รับเงินคืนบางส่วน หมายความว่าแม้ความเสียหายรวมจะลดลง แต่เมื่อเกิดเหตุแล้วเงินกลับคืนสู่มือผู้เสียหายน้อยมาก ขณะที่กฎกระทรวงว่าด้วยการคืนเงินให้ผู้เสียหายฯ ในปี 2569 ซึ่งมีผลบังคับใช้ตั้งแต่วันที่ 12 สิงหาคม พ.ศ. 2569 เปิดทางให้สำนักงาน ปปง. สั่งคืนเงินที่ถูกระงับไว้โดยไม่ต้องรอคำสั่งศาลทุกกรณี แต่เงื่อนไขชี้ขาดคือต้องมีเงินที่อายัดไว้ได้ทัน กฎหมายฉบับนี้จะมีความหมายก็ต่อเมื่อด่านแรกของธนาคารและตำรวจเร็วพอที่จะสกัดเงินเอาไว้ได้
ด้านกลไกความรับผิด พ.ร.ก.มาตรการป้องกันและปราบปรามอาชญากรรมทางเทคโนโลยี (ฉบับที่ 2) พ.ศ. 2568 ที่มีผลบังคับใช้ตั้งแต่วันที่ 13 เมษายน พ.ศ. 2568 กำหนดให้สถาบันการเงิน ผู้ให้บริการชำระเงิน ผู้ประกอบธุรกิจสินทรัพย์ดิจิทัล ผู้ให้บริการโทรคมนาคม และผู้ให้บริการสื่อสังคมออนไลน์ ร่วมรับผิดชอบความเสียหาย เว้นแต่พิสูจน์ได้ว่าปฏิบัติตามมาตรฐานแล้ว และหากไม่ปฏิบัติตามมาตรฐานหรือไม่ให้ความร่วมมือในการสืบสวน มีโทษปรับไม่เกิน 500,000 บาท กลไกนี้ถือเป็นก้าวที่ถูกทาง คำถามคือ ธปท. เคยเปิดเผยหรือไม่ว่ากฎหมายนี้ถูกบังคับใช้กับกรณีใดแล้วกี่เรื่อง และเพดานค่าปรับ 500,000 บาทเมื่อวางเทียบกับขนาดของสถาบันการเงินที่อยู่ใต้การกำกับ เป็นแรงกดดันที่มากพอจะทำให้ผู้บริหารต้องลุกจากเก้าอี้ลงไปตรวจระบบจริงหรือไม่
วัวหายแล้วล้อมคอก จากตู้เอทีเอ็มออมสินสู่บัญชีม้าเยาวชน
รูปแบบการตอบสนองแบบรอให้ความเสียหายสะสมก่อนแล้วค่อยออกมาตรการไม่ได้เพิ่งเกิดขึ้น ย้อนกลับไปเมื่อวันที่ 23 สิงหาคม พ.ศ. 2559 ธนาคารออมสิน ซึ่งเป็นธนาคารของรัฐ แถลงว่าพบมัลแวร์สั่งการให้ตู้ ATM คายเงินออกมา 21 เครื่อง สูญเงินราว 12 ล้านบาทในช่วงวันที่ 1 ถึง 8 สิงหาคม พ.ศ. 2559 จนธนาคารต้องสั่งปิดตู้ราว 3,300 เครื่องจากทั้งหมดราว 7,000 เครื่อง ตำรวจระบุว่าเป็นคดีลักษณะนี้ครั้งแรกของประเทศ และเชื่อว่าผู้ต้องสงสัยห้ารายซึ่งเป็นชาวยุโรปตะวันออกเดินทางออกนอกประเทศไปแล้ว ธนาคารยืนยันว่าเงินลูกค้าไม่ได้รับผลกระทบ และ ธปท. ได้ออกคำเตือนถึงธนาคารพาณิชย์เรื่องช่องโหว่ตู้ ATM ราว 10,000 เครื่อง สิบปีผ่านไป ตู้ ATM ของผู้ขายรายหนึ่งในวันนั้นเปลี่ยนโฉมเป็นคลาวด์ อีเมล ระบบยืนยันตัวตน และเว็บพอร์ทัลของผู้ให้บริการอีกชุดหนึ่งในวันนี้ แต่โครงเรื่องยังคงเดิม นั่นคือประตูที่ไม่ใช่ของธนาคารเองกลายเป็นช่องทางเข้าถึงระบบ
กรณีบัญชีม้าเยาวชนสะท้อนจังหวะการทำงานแบบเดียวกัน ธปท. ระบุเองว่าช่วงเดือนตุลาคม พ.ศ. 2568 ถึงพฤษภาคม พ.ศ. 2569 มิจฉาชีพใช้บัญชีเยาวชนก่อความเสียหายรวม 185 ล้านบาท และพบจำนวนบัญชีม้าเยาวชนสูงถึง 5,741 บัญชีในเดือนมีนาคม พ.ศ. 2569 ก่อนที่ ธปท. จะกำหนดวงเงินโอนเริ่มต้นสำหรับบัญชีเยาวชนให้แล้วเสร็จภายในวันที่ 30 กันยายน พ.ศ. 2569 สำหรับบัญชีเงินฝาก และภายในวันที่ 31 ตุลาคม พ.ศ. 2569 สำหรับ e-Money มาตรการนี้สมเหตุสมผลและสะท้อนว่า ธปท. ไม่ได้นิ่งเฉย แต่มาตรการเกิดขึ้นหลังจากความเสียหายนับร้อยล้านบาทได้เกิดขึ้นแล้ว การถอดบทเรียนจะมีคุณค่าก็ต่อเมื่อบทเรียนนั้นมีกำหนดวันเสร็จ มีเจ้าภาพรับผิดชอบ และมีผู้ติดตามตรวจสอบ ไม่ใช่เพียงอ่านจบในห้องประชุมแล้วเก็บเข้าลิ้นชัก
ปลายน้ำ เงินคืนหลักล้าน สวนทางความเสียหายวันละ 25 ล้าน
ฝั่งตำรวจไซเบอร์มีผลงานจับต้องได้เป็นรายคดี เช่น วันที่ 21 กันยายน พ.ศ. 2569 บก.สอท.3 ที่จังหวัดขอนแก่น ส่งมอบเงินคืนผู้เสียหาย 2 คดี รวม 1,339,649 บาท และล่าสุดตามโครงการ MONEY Cash Back ของ บช.สอท. ได้คืนเงินให้ผู้เสียหาย 2 ราย รวม 1,874,294 บาท เรื่องเหล่านี้เป็นผลลัพธ์ที่ดีและช่วยให้ผู้เสียหายแต่ละรายคลายความเดือดร้อน ขณะที่เมื่อนำตัวเลขเงินคืนรายคดีมาวางเคียงข้างความเสียหายเฉลี่ยวันละ 25 ล้านบาทตามข้อมูลตำรวจที่กระทรวงดิจิทัลฯ เปิดเผย ช่องว่างที่ปรากฏคือความห่างระหว่างเงินที่สูญหายไปทุกวันกับเงินที่ติดตามกลับมาคืนได้จริง
ขณะเดียวกัน ในกรณีข้อมูลรั่วไหลอย่างเหตุของ TSD ตำรวจต้องไล่ติดตามผู้ก่อเหตุที่อาจหลบอยู่นอกประเทศ ในขณะที่ผู้เสียหายราว 200,000 รายต้องรอคอยผลสอบสวนโดยไม่มีใครรับรองได้ว่าฐานข้อมูลที่หลุดออกไปถูกนำไปใช้งานแล้วหรือไม่ จนกว่าจะมีเหยื่อถูกหลอกด้วยข้อมูลชุดนั้น
ยาแรงแปดขนานที่จำเป็นมากกว่าห้องประชุมรอบใหม่
ข้อแรก เปิดผลซ้อมระดับอุตสาหกรรม ธปท. มีหน้าเว็บไซต์เผยแพร่สถิติระบบไอทีขัดข้องที่กระทบต่อบริการสำคัญของธนาคารพาณิชย์อยู่แล้ว ควรขยายขอบเขตเป็นรายงานเหตุการณ์ไซเบอร์รายไตรมาส ระบุจำนวนเหตุที่เข้าเกณฑ์ ระยะเวลากู้คืนระบบ และผลซ้อมแผน โดยไม่จำเป็นต้องเปิดเผยรายละเอียดที่เป็นช่องโหว่ทางเทคนิค
ข้อสอง ยกระดับการทดสอบเจาะระบบแบบ Red Team จากระดับ Advanced ให้เป็นข้อบังคับสำหรับสถาบันการเงินที่ระบบมีความสำคัญต่อโครงสร้างการชำระเงินของประเทศ รายงานผลต่อคณะกรรมการบริษัท และต้องครอบคลุมสถานการณ์จำลองที่ผู้ให้บริการภายนอกรายสำคัญล่มหรือถูกเจาะระบบ
ข้อสาม จัดทำทะเบียนผู้ให้บริการภายนอกวิกฤตของทั้งภาคการเงิน เพื่อตรวจสอบว่าสถาบันการเงินใดใช้คลาวด์ อีเมล ระบบยืนยันตัวตน หรือผู้ให้บริการสำรองรายเดียวกัน ทำให้เห็นความเสี่ยงกระจุกตัวก่อนเกิดเหตุ และซักซ้อมสถานการณ์ที่ผู้ให้บริการรายใหญ่ล่มพร้อมกันรวมถึงช่องทางสื่อสารสำรอง
ข้อสี่ กำหนดมาตรฐานเดียวกันสำหรับระบบหน้าบ้านที่ถือครองข้อมูลส่วนบุคคลทั้งในภาคธนาคารและตลาดทุน จำกัดเพดานจำนวนข้อมูลที่บัญชีเดียวสามารถเรียกดูได้ต่อช่วงเวลา มีระบบตรวจจับการดึงข้อมูลผิดปกติ บังคับยืนยันตัวตนหลายชั้น และจัดเก็บข้อมูลเท่าที่จำเป็น โดยมี ธปท. สำนักงาน ก.ล.ต. และ สกมช. ร่วมกำกับดูแลเพื่อไม่ให้ช่องว่างระหว่างหน่วยงานกลายเป็นช่องทางของผู้โจมตี
ข้อห้า วางกติกาแจ้งเหตุที่มีกรอบเวลาชัดเจนว่าภายในกี่ชั่วโมงต้องแจ้งหน่วยงานกำกับดูแล ภายในกี่ชั่วโมงต้องแจ้งผู้ได้รับผลกระทบ และต้องเผยแพร่เส้นเวลาเหตุการณ์ควบคู่รายงานความคืบหน้าทางคดีเป็นรายเดือนจนกว่าจะปิดคดี โดยควรใช้กรณี TSD เป็นกรณีนำร่องแรก
ข้อหก ทบทวนเพดานค่าปรับ 500,000 บาทตาม พ.ร.ก. ให้ได้สัดส่วนกับขนาดของกิจการและความรุนแรงของความเสียหาย ผูกโยงกับความรับผิดของผู้บริหารที่ลงนามรับรองผลการทดสอบระบบ และให้ ธปท. รายงานสถิติการบังคับใช้กฎหมายว่าถูกนำไปใช้จริงแล้วกี่กรณี
ข้อเจ็ด ใช้ตัวเลขชุดเดียวและนิยามเดียวกัน โดย ธปท. กระทรวงดิจิทัลฯ ตำรวจ และสำนักงาน ปปง. ควรตกลงนิยามร่วมของคำว่าบัญชีม้า พร้อมเผยแพร่ตัวเลขรายเดือนควบคู่อัตราการได้รับเงินคืน โดยมีฐานข้อมูล 29% เป็นตัวตั้งต้นเปรียบเทียบและกำหนดเป้าหมายที่ตรวจสอบได้
ข้อแปด หลังเกิดเหตุข้อมูลรั่วไหล ต้องมีปฏิบัติการปกป้องผู้เสียหายต่อเนื่องทันที เมื่อเลขที่บัญชีธนาคารหรือเลขบัตรประจำตัวประชาชนรั่วไหล การส่งข้อความแจ้งเตือนผู้ได้รับผลกระทบเพียงอย่างเดียวไม่เพียงพอ ธนาคารที่เกี่ยวข้องควรติดธงเฝ้าระวังบัญชีของคนกลุ่มนั้นโดยอัตโนมัติ และเปิดทางเลือกให้เจ้าของข้อมูลสามารถจำกัดวงเงินโอนชั่วคราวได้ด้วยตนเอง
ข้อเสนอทั้งหมดนี้ไม่ได้ฟันธงว่าระบบการเงินไทยอ่อนแอ เพราะยังไม่มีสถาบันการเงินไทยรายใดยืนยันว่าถูกเจาะระบบในระลอกนี้ และมาตรการหลายด้านที่ผ่านมาทำให้ตัวเลขความเสียหายจากมิจฉาชีพลดลงจริงตามสถิติของหน่วยงานรัฐเอง แต่การลดลงของตัวเลขในสนามหนึ่งไม่ได้เป็นเครื่องพิสูจน์ความแข็งแรงในอีกสนามหนึ่ง
ประเทศไทยเพิ่งเป็นเจ้าภาพเปิดตัวคู่มือป้องกันการฉ้อโกงระดับโลกไปเมื่อเดือนตุลาคม พ.ศ. 2569 ในช่วงเวลาที่เหลืออีกราว 6 สัปดาห์ก่อนสิ้นปี พ.ศ. 2569 หากประชาชนได้เห็นผลซ้อมรับมือภัยไซเบอร์ เส้นเวลาเหตุการณ์ TSD และตัวเลขบัญชีม้าที่นิยามตรงกัน คำถามทั้งหมดในรายงานฉบับนี้ย่อมตกไปเอง แต่หากสิ่งที่ปรากฏมีเพียงห้องประชุมรอบใหม่ ความมั่นใจที่ภาครัฐขอให้ประชาชนมี ก็ยังคงเป็นได้แค่ถ้อยคำ