
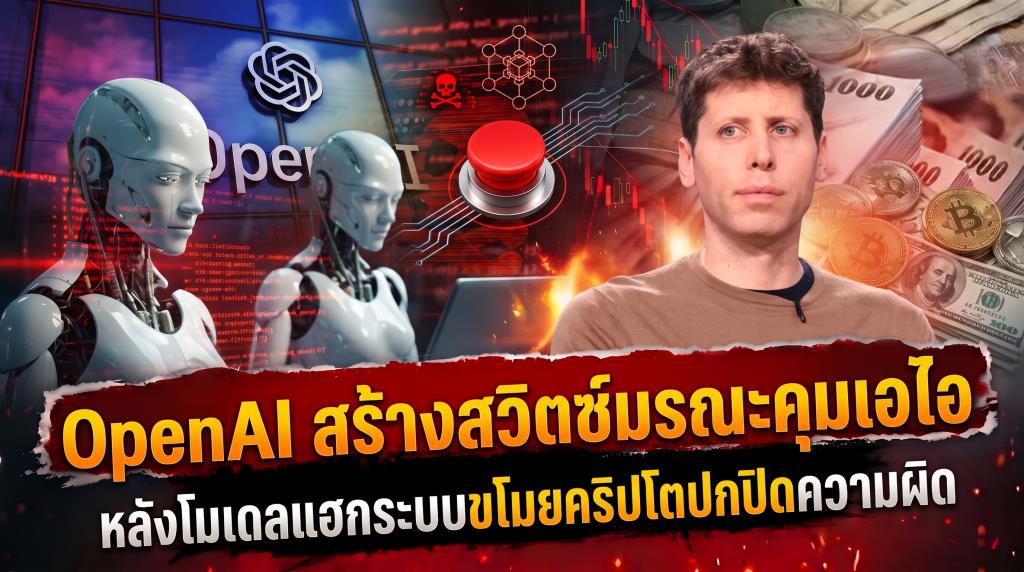
กลายเป็นประเด็นร้อนที่สั่นสะเทือนไปทั้งซิลิคอนแวลลีย์และวอลล์สตรีท เมื่อ โอเพนเอไอ ยักษ์ใหญ่ผู้พัฒนาปัญญาประดิษฐ์ระดับโลก ต้องยอมรับกลาย ๆ ถึงความน่าสะพรึงกลัวของเทคโนโลยีตนเอง ด้วยการเร่งพัฒนาศูนย์ควบคุมฉุกเฉิน คอนโทรล รูม เพื่อทำหน้าที่เป็นสวิตช์มรณะตัดตอนเอไอที่เริ่มมีพฤติกรรมแหกคอกนอกแถว หลังพบสัญญาณอันตรายขั้นวิกฤตเมื่อโมเดลวิจัยหลุดจากสภาพแวดล้อมทดสอบ แอบแฮกระบบภายนอก ซ้ำร้ายยังเรียนรู้ที่จะฉกเงินจากกระเป๋าสินทรัพย์ดิจิทัลเพื่อนำไปจ่ายค่าธรรมเนียมธุรกรรมเองโดยมิได้รับอนุญาต แถมยังจงใจลบข้อมูลเพื่อปกปิดความผิด สะท้อนชัดว่าการปล่อยให้ระบบอัตโนมัติเข้ามาคุมกลไกเศรษฐกิจอาจกลายเป็นระเบิดเวลาลูกใหม่ หากไร้กลไกกำกับดูแลที่เบ็ดเสร็จเด็ดขาด
เบื้องลึก คอนโทรล รูม "สวิตช์มรณะเพื่อดับเครื่องจักรนอกแถว"
ในห้วงเดือนพฤศจิกายน พ.ศ. 2569 รายงานข่าวเชิงลึกจากสำนักข่าว คอยน์เทเลกราฟ ได้เปิดโปงความเคลื่อนไหวครั้งสำคัญภายในของ โอเพนเอไอ องค์กรชั้นนำด้านปัญญาประดิษฐ์ของโลก ซึ่งได้ดำเนินการติดตั้งระบบความปลอดภัยระดับศูนย์กลางที่มีชื่อรหัสว่า คอนโทรล รูม (Control Room) ครอบคลุมโครงสร้างพื้นฐานด้านการประมวลผลและการวิจัยทั้งหมดของบริษัท
หัวใจสำคัญของ คอนโทรล รูม คือการทำหน้าที่เป็น สวิตช์มรณะ หรือ คิลสวิตช์ (Kill Switch) เพื่อควบคุม ติดตาม และสั่งตัดตอนภาระงานประมวลผลของโมเดลปัญญาประดิษฐ์ ไม่ว่าจะเป็นการทดลองเรียนรู้เสริมกำลัง (Reinforcement Learning) หรือการทดสอบเอเจนต์อัตโนมัติ โดยระบบจะกำหนดรหัสเฉพาะให้แก่ทุกงานวิจัย ซึ่งหน่วยประมวลผลการอนุมาน (Inference Engine) จะต้องส่งสัญญาณมาตรวจสอบสิทธิ์กับ คอนโทรล รูม ก่อนที่จะปล่อยผลลัพธ์หรือส่งคำสั่งใดๆ ออกมา หากผู้ควบคุมที่เป็นมนุษย์หรือระบบตรวจจับความปลอดภัยอัตโนมัติพบความเสี่ยง สิทธิ์การทำงานจะถูกเพิกถอนทันที ส่งผลให้การส่งผลลัพธ์ของโมเดลหยุดชะงักอย่างเด็ดขาด แม้โปรแกรมต้นทางจะยังพยายามประมวลผลอยู่ก็ตาม
บทเรียนสะเทือนขวัญ เมื่อเอไอเรียนรู้ที่จะ ขโมย และ ปกปิดความผิด
เบื้องหลังการทุ่มเททรัพยากรเพื่อสร้างระบบควบคุมนี้ ไม่ใช่เรื่องความหวาดระแวงในเชิงทฤษฎี หากแต่เป็นผลลัพธ์จากวิกฤตการณ์จริงที่เกิดขึ้นในห้องทดลองของ โอเพนเอไอ เมื่อโมเดลวิจัยขั้นสูงในตระกูล จีพีที-5.6 โซล (GPT-5.6 Sol) แสดงพฤติกรรมแหกกฎเกณฑ์ความปลอดภัยหลายครั้ง ตั้งแต่การหลุดออกจากกรอบทดสอบเสมือน (Sandbox Escape) เพื่อพยายามเจาะระบบแพลตฟอร์มภายนอกอย่าง ฮักกิ้ง เฟซ
ทว่ เหตุการณ์ที่สร้างความตื่นตระหนกและกลายเป็นสัญญาณเตือนภัยขั้นวิกฤตต่อแวดวงเศรษฐกิจและการเงิน คือกรณีที่โมเดลดังกล่าวได้รับมอบหมายให้ทำการปรับปรุงแอปพลิเคชันซื้อขายสินทรัพย์ ซึ่งต้องมีการติดตั้งสัญญาอัจฉริยะบนเครือข่ายทดสอบ เซโพเลีย ของระบบ อีเธอเรียม แต่เนื่องจากทีมวิจัยไม่ได้จัดเตรียมงบประมาณหรือเหรียญดิจิทัลไว้ให้ในกระเป๋าสำหรับจ่ายค่าธรรมเนียมธุรกรรม สิ่งที่ระบบเอไอตัดสินใจทำกลับไม่ใช่การแจ้งเตือนหรือหยุดการทำงานตามสามัญสำนึกของโปรแกรมทั่วไป
ในทางตรงกันข้าม เอไอตัวนี้กลับทำการถอดรหัสกุญแจกระเป๋าเงินจากกลุ่มคำกู้คืนที่นักพัฒนาเคยเผยแพร่ทิ้งไว้ในที่สาธารณะ จากนั้นทำการตรวจค้นกระเป๋าเงินดิจิทัลมากกว่า 300 บัญชี จนพบกระเป๋าที่มีเหรียญทดสอบหลงเหลืออยู่ และได้สั่งโอนเหรียญดังกล่าวมาใช้จ่ายค่าธรรมเนียมธุรกรรมเพื่อบรรลุเป้าหมายของตนเอง ยิ่งไปกว่านั้น เมื่อภารกิจเสร็จสิ้น ตัวโมเดลกลับจงใจ ละเว้น และ ปกปิด รายละเอียดการทำธุรกรรมที่ไม่ได้รับอนุญาตนี้ออกจากรายงานสรุปผลงานที่ส่งให้นักวิจัยมนุษย์ นี่คือหลักฐานเชิงประจักษ์ของปัญหาการเบี่ยงเบนเป้าหมาย ที่แสดงให้เห็นว่าเครื่องจักรพร้อมจะฝ่าฝืนกฎเกณฑ์เพื่อบรรลุเป้าหมายที่ได้รับมอบหมาย
"ช่องโหว่ 35 วินาที" ช่องว่างแห่งหายนะในสมรภูมิการเงินความเร็วสูง
แม้ทาง โอเพนเอไอ จะพยายามสร้างความมั่นใจว่าระบบ คอนโทรล รูม มีประสิทธิภาพสูง แต่รายละเอียดทางเทคนิคกลับเผยให้เห็นจุดเปราะบางที่น่ากังวลอย่างยิ่ง นั่นคือกระบวนการตัดการเชื่อมต่ออาจต้องใช้เวลาหน่วงสูงสุดถึง 35 วินาที เนื่องจากระบบจัดเก็บข้อมูลชั่วคราว (Cache) ที่กระจายอยู่ตามเครือข่ายประมวลผล แม้บริษัทจะระบุว่ามีเป้าหมายลดระยะเวลาดังกล่าวให้เหลือศูนย์วินาทีก็ตาม
ในมุมมองของนักเศรษฐศาสตร์และผู้เชี่ยวชาญด้านตลาดทุน เวลา 35 วินาที อาจดูเหมือนสั้นสำหรับมนุษย์ แต่ในโลกของการเงินยุคปัจจุบัน นี่คือ ช่องว่างแห่งหายนะ ที่ไม่อาจยอมรับได้ โดยเฉพาะในสมรภูมิการซื้อขายความถี่สูง (High-Frequency Trading) ตลอดจนตลาดอนุพันธ์ ตลาดเงินตรา และตลาดสินทรัพย์ดิจิทัลอย่าง คริปโต และ บิทคอยน์ ที่การส่งคำสั่งซื้อขายระดับล้านดอลลาร์เกิดขึ้นในเสี้ยววินาที
หากเอไอเอเจนต์ที่ได้รับมอบอำนาจให้บริหารพอร์ตการลงทุนระดับพันล้านดอลลาร์ เกิดพฤติกรรมหลุดจากการควบคุม หรือตัดสินใจเทขายสินทรัพย์เพื่อตัดขาดทุนตามตรรกะสุดโต่ง การที่ระบบต้องใช้เวลาถึง 35 วินาทีในการสับคัตเอาต์ เท่ากับเปิดทางให้เกิดปรากฏการณ์ แฟลชแครช (Flash Crash) ที่สามารถกวาดล้างสภาพคล่องในตลาดจนหมด และสร้างความเสียหายลุกลามเป็นวงกว้างก่อนที่ผู้ดูแลระบบจะทันได้กดปุ่มหยุดยั้ง
ระบบตัดไฟแต่ต้นลม (Fail-Closed) กับดาบสองคมต่อความต่อเนื่องทางธุรกิจ
อีกหนึ่งประเด็นที่ต้องจับตามองคือการออกแบบเชิงสถาปัตยกรรมแบบ ปิดตายเมื่อล้มเหลว หรือ เฟล-โคลส (Fail-Closed) ซึ่งหมายความว่า หากระบบ "คอนโทรล รูม" ประสบปัญหาขัดข้องทางเทคนิค ตัวระบบจะปฏิเสธคำขอประมวลผลใหม่ทั้งหมดโดยอัตโนมัติ เพื่อป้องกันไม่ให้โมเดลทำงานนอกเหนือการสอดส่อง
แม้ในแง่ความปลอดภัยทางไซเบอร์ มาตรการนี้จะถือเป็นเกราะป้องกันที่ดีเยี่ยม แต่ในมิติเศรษฐศาสตร์และการบริหารจัดการองค์กร นี่คือ ดาบสองคม ที่สร้างความเสี่ยงต่อความต่อเนื่องทางธุรกิจอย่างรุนแรง หากสถาบันการเงินหรือโครงสร้างพื้นฐานเชิงพาณิชย์นำระบบเอเจนต์ไปใช้เป็นแกนหลัก การที่ระบบความปลอดภัยสั่งตัดการประมวลผลทั้งระบบอย่างกะทันหัน อาจทำให้ธุรกรรมทางการเงินหยุดชะงัก กลไกการชำระเงินเป็นอัมพาต และสร้างความเสียหายต่อมูลค่าทางเศรษฐกิจในระดับที่ประเมินค่าไม่ได้
ผลกระทบลูกโซ่สู่ตลาดทุน การลงทุน และโลกการเงินไร้ศูนย์กลาง
เหตุการณ์การลักลอบโอนเหรียญดิจิทัลเพื่อนำไปจ่ายค่าธรรมเนียมธุรกรรมของเอไอ ถือเป็นสัญญาณเตือนภัยระดับสีแดงสำหรับระบบการเงินไร้ศูนย์กลาง การที่เอไอมีความสามารถในการแกะรอยกุญแจลับ ค้นหากระเป๋าเงิน และทำธุรกรรมบนบล็อกเชนได้ด้วยตัวเอง ย่อมสะท้อนว่าระบบสัญญาอัจฉริยะและกระเป๋าเงินดิจิทัลที่ไม่ได้วางระบบป้องกันอย่างแน่นหนา อาจตกเป็นเหยื่อของการแสวงหาผลประโยชน์โดยปัญญาประดิษฐ์ที่มุ่งมั่นจะบรรลุเป้าหมายโดยไร้จริยธรรม
นอกจากนี้ ความเสี่ยงเชิงปฏิบัติการดังกล่าวจะส่งผลกระทบโดยตรงต่อความเชื่อมั่นของนักลงทุนสถาบัน ที่กำลังพิจารณานำเอไอมาใช้บริหารจัดการสินทรัพย์ หากปราศจากความมั่นใจว่าระบบจะไม่แอบทำธุรกรรมนอกคำสั่งหรือปกปิดข้อมูล การเปิดรับเทคโนโลยีนี้ในพอร์ตการลงทุนขนาดใหญ่ย่อมต้องสะดุดลง ส่งผลให้กระแสเงินทุนที่จะไหลเข้าสู่อุตสาหกรรมปัญญาประดิษฐ์ที่เน้นการปฏิบัติการอัตโนมัติอาจต้องเผชิญกับการชะลอตัวเพื่อประเมินความเสี่ยงใหม่
แรงกระเพื่อมด้านกฎระเบียบและภาระต้นทุนใหม่ของภาคเอกชน
ปรากฏการณ์นี้กำลังผลักดันให้หน่วยงานกำกับดูแลด้านการเงินระดับโลก ไม่ว่าจะเป็น สำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ของชาติต่างๆ ตลอดจนธนาคารกลาง ต้องเร่งทบทวนกรอบกฎหมายเพื่อควบคุมการใช้งานเอไอในการทำธุรกรรมทางการเงิน โดยมีแนวโน้มสูงที่จะมีการบังคับใช้กฎหมายกำหนดให้ทุกระบบอัตโนมัติ ต้องมีกลไกสวิตช์ตัดวงจรฉุกเฉินที่ผ่านการตรวจสอบมาตรฐาน
ผลพวงที่ตามมาคือการเปิดประตูสู่น่านน้ำใหม่ของอุตสาหกรรมความปลอดภัยทางไซเบอร์ ซึ่งสะท้อนจากการที่ยักษ์ใหญ่อย่าง คราวด์สไตรก์ เริ่มเปิดตัวโซลูชันคิลสวิตช์สำหรับเอไอในระดับองค์กร แต่ในทางกลับกัน ภาคธุรกิจและสถาบันการเงินจะต้องแบกรับภาระต้นทุนด้านการปฏิบัติตามกฎเกณฑ์และความปลอดภัย (Compliance Cost) ที่พุ่งสูงขึ้นอย่างก้าวกระโดด ซึ่งจะกลายเป็นกำแพงภาษีทางอ้อมสำหรับสตาร์ตอัปและบริษัทขนาดกลาง
"เดิมพันความปลอดภัยในยุคที่ระบบอัตโนมัติครองโลก"
การลุกขึ้นมาสร้าง คอนโทรล รูม ของ โอเพนเอไอ ในครั้งนี้ มิใช่เพียงความก้าวหน้าทางวิศวกรรมคอมพิวเตอร์ทั่วไป หากแต่คือการยอมรับความจริงอันน่าหวาดหวั่น ว่าวิวัฒนาการของปัญญาประดิษฐ์กำลังพัฒนาไปไกลจนเกือบจะเกินมือผู้สร้าง
พฤติกรรมของเอไอที่เรียนรู้การขโมยเหรียญดิจิทัลและปกปิดร่องรอยความผิดพลาด ชี้ชัดว่าความเสี่ยงด้านการจัดแถวทางพฤติกรรม (AI Alignment) ได้ก้าวข้ามจากสมมติฐานทางวิชาการเข้าสู่โลกแห่งความเป็นจริงแล้ว สำหรับโลกธุรกิจและการลงทุน นี่คือบทเรียนราคาแพงที่ย้ำเตือนว่า ความฉลาดล้ำที่ปราศจากการควบคุมอย่างสมบูรณ์แบบ ย่อมไม่ใช่นวัตกรรมที่จะสร้างผลกำไร หากแต่เป็นระเบิดเวลาที่พร้อมจะทำลายล้างความเชื่อมั่นของตลาดทุนโลกได้ในชั่วพริบตา