
กสิกรไทย เผยยกระดับมาตรการรับมือภัยไซเบอร์ยุค AI ตั้งศูนย์เฝ้าระวังตลอด 24 ชั่วโมง ติดตามการโจมตีทั่วโลก พร้อมเร่งปิดช่องโหว่เมื่อพบความเสี่ยง ยอมรับไม่มีระบบใดป้องกันการโจมตีได้ 100% เดินหน้าซักซ้อมแผนความต่อเนื่องทางธุรกิจสม่ำเสมอ ชี้ระบบไอทีหยุดทำงานเพียง 5 นาทีเป็นเรื่องใหญ่ เพราะธุรกรรมการเงินเกิดขึ้นตลอดเวลา พร้อมแนะประชาชนเตรียมความพร้อมรับมือเหตุฉุกเฉิน 72 ชั่วโมง
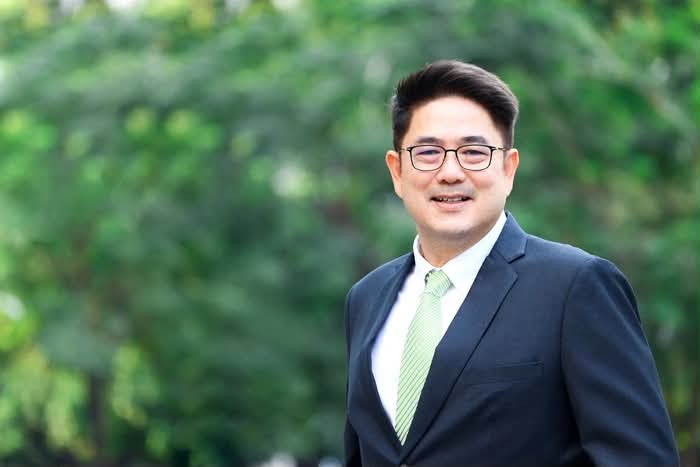
ดร.พิพัฒน์พงศ์ โปษยานนท์ ผู้จัดการใหญ่ ธนาคารกสิกรไทย เปิดเผยว่า ธนาคารให้ความสำคัญกับมาตรการรักษาความมั่นคงปลอดภัยทางไซเบอร์ (Cybersecurity) โดยเฉพาะในยุคที่ปัญญาประดิษฐ์ (AI) เข้ามามีบทบาทมากขึ้น ส่งผลให้ภัยคุกคามทางไซเบอร์รูปแบบใหม่ ๆ เกิดขึ้นได้ง่ายกว่าเดิม
ทั้งนี้ ธนาคารไม่ได้ประมาทต่อความเสี่ยงดังกล่าว แม้ไม่ต้องการเปิดเผยหรือประชาสัมพันธ์มาตรการรักษาความปลอดภัยมากเกินไปจนทำให้กลายเป็นเป้าหมายของการโจมตี แต่ได้เตรียมระบบเฝ้าระวังและรับมือภัยคุกคามไว้อย่างต่อเนื่อง
โดยธนาคารมีศูนย์ปฏิบัติการรักษาความมั่นคงปลอดภัยทางไซเบอร์ ทำหน้าที่เฝ้าระวังตลอด 24 ชั่วโมง ทั้ง 7 วันต่อสัปดาห์ เพื่อติดตามข่าวสารและสถานการณ์การโจมตีทางไซเบอร์ที่เกิดขึ้นทั่วโลกอย่างใกล้ชิด
สำหรับมาตรการรับมือภัยคุกคาม ธนาคารให้ความสำคัญกับการติดตามช่องโหว่ของระบบเทคโนโลยีและการตอบสนองอย่างรวดเร็วเมื่อพบความเสี่ยง เนื่องจากต้องยอมรับว่าไม่มีระบบใดสามารถป้องกันภัยคุกคามทางไซเบอร์ได้ 100% แต่สิ่งสำคัญคือการตรวจพบและเร่งปิดช่องโหว่เหล่านั้นให้เร็วที่สุด
นอกจากนี้ ธนาคารยังเตรียมแผนความต่อเนื่องทางธุรกิจ เพื่อรองรับเหตุการณ์ไม่คาดคิด โดยมีการฝึกซ้อมตามรอบอย่างสม่ำเสมอ เพื่อเตรียมความพร้อมในการรับมือหากระบบเทคโนโลยีเกิดปัญหาหรือหยุดชะงัก
อย่างไรก็ตาม ในสถานการณ์จริง การหยุดทำงานของระบบเทคโนโลยีสารสนเทศเพียง 5 นาที ก็ถือเป็นเรื่องใหญ่สำหรับการดำเนินธุรกิจธนาคารในปัจจุบัน เนื่องจากระบบการเงินและการทำธุรกรรมต่าง ๆ ล้วนพึ่งพาเทคโนโลยี โดยมีการเคลื่อนย้ายเงินผ่านระบบอยู่ตลอดเวลา
แม้ธนาคารจะมีแผนรองรับเหตุฉุกเฉิน แต่ก็ยังมีโอกาสเกิดการหยุดชะงักของการให้บริการได้ จึงต้องให้ความสำคัญทั้งการป้องกันและการเตรียมพร้อมรับมือเมื่อเกิดเหตุการณ์จริง
ดร.พิพัฒน์พงศ์ กล่าวเพิ่มเติมว่า นอกจากการเตรียมความพร้อมของธนาคารแล้ว ยังอยากให้ประชาชนตระหนักถึงความสำคัญของการเตรียมตัวรับมือเหตุการณ์ฉุกเฉิน โดยเฉพาะการเตรียมความพร้อมสำหรับช่วงเวลา 72 ชั่วโมง หากเกิดสถานการณ์ที่กระทบต่อระบบหรือการให้บริการต่าง ๆ
สิ่งสำคัญนอกจากการป้องกันภัยไซเบอร์ คือความสามารถในการกู้คืนระบบ (Recovery) และกลับมาดำเนินงานได้อย่างรวดเร็วหลังเกิดเหตุ โดยองค์กรจำเป็นต้องฝึกซ้อมทั้งด้านการป้องกันและการฟื้นฟูระบบควบคู่กัน เพื่อจำกัดผลกระทบจากการโจมตีทางไซเบอร์