
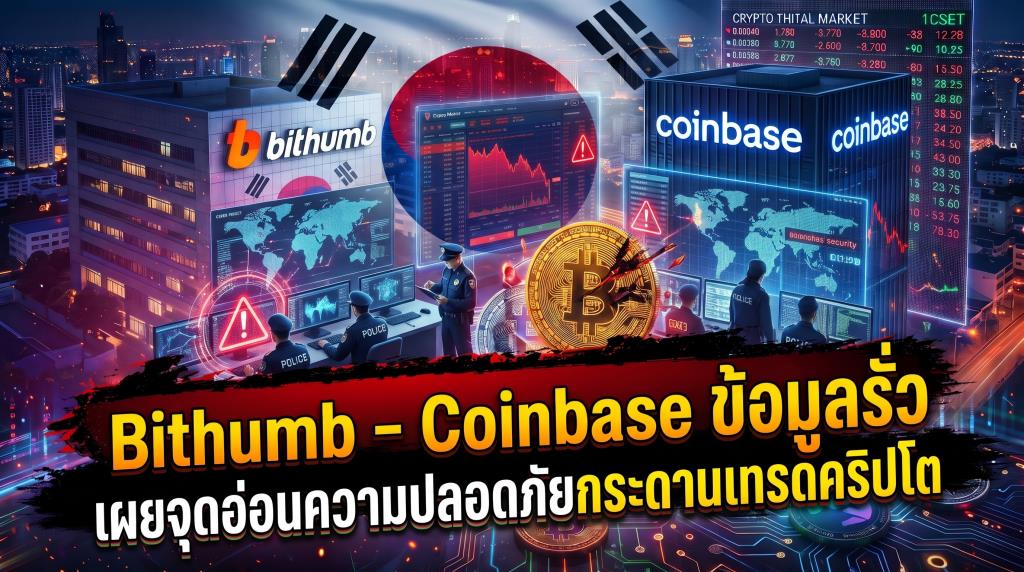
วิกฤตความปลอดภัยไซเบอร์ระลอกใหม่กำลังสั่นคลอนความเชื่อมั่นในอุตสาหกรรมสินทรัพย์ดิจิทัลอย่างหนัก เมื่อสองผู้ให้บริการกระดานเทรดคริปโตระดับโลกอย่าง บิทฮัมบ์ และ คอยน์เบส เผชิญเหตุการณ์ความมั่นคงปลอดภัยในเวลาไล่เลี่ยกัน แม้ทั้งสองแห่งจะออกมายืนยันว่าสินทรัพย์ของลูกค้ายังถูกปกป้องอย่างปลอดภัย แต่การถูกเจาะระบบสื่อสารมือถือภายในของบิทฮัมบ์และการรั่วไหลของข้อมูลติดต่อลูกค้าคอยน์เบสผ่านผู้ให้บริการวิเคราะห์ข้อมูลภายนอกอย่าง แอมพลิจูด ได้เปิดแผลให้เห็นถึงจุดอ่อนบริเวณประตูข้างและระบบรอบนอกของภาคการเงินดิจิทัลที่กำลังตกเป็นเป้าหมายการโจมตีอย่างเข้มข้น
"เจาะลึกชนวนเหตุ บิทฮัมบ์ และ คอยน์เบส" สองวิกฤตความปลอดภัยจากประตูข้าง
ในสถาปัตยกรรมความมั่นคงปลอดภัยไซเบอร์ของแพลตฟอร์มสินทรัพย์ดิจิทัล การปกป้องสินทรัพย์เปรียบเสมือนการสร้างห้องนิรภัยหนาแน่นเพื่อป้องกันการโจรกรรมเหรียญคริปโต อย่างไรก็ตาม กรอบการบริหารความเสี่ยงมักมีจุดพละการเมื่อเน้นย้ำเพียงความปลอดภัยของกระเป๋าสินทรัพย์ แต่ละเลยการอารักขาข้อมูลส่วนบุคคลรอบนอก ซึ่งแท้จริงแล้วคือพิมพ์เขียวและกุญแจสำคัญในการเข้าถึงตัวตนและความน่าเชื่อถือขององค์กร
กรณีของ บิทฮัมบ์ (Bithumb) กระดานเทรดคริปโตชั้นนำของเกาหลีใต้ ได้ตรวจพบการเจาะระบบสื่อสารมือถือภายในองค์กรที่พนักงานใช้ติดต่อและแบ่งปันข้อมูลการทำงานเมื่อวันอังคารที่ 27 ตุลาคม พ.ศ. 2569 โดยบิทฮัมบ์ได้แสดงความพร้อมในการตอบสนองต่อเหตุการณ์ด้วยการแจ้งเหตุต่อสำนักงานอินเทอร์เน็ตและความมั่นคงปลอดภัยเกาหลี (KISA) และคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลเกาหลีใต้ (PIPC) ภายในวันเดียวกัน แม้บิทฮัมบ์จะออกมาชี้แจงว่าระบบงานภายในถูกแยกออกจากระบบซื้อขายสินทรัพย์ดิจิทัลอย่างสิ้นเชิง ทำให้ไม่สามารถเข้าถึงสินทรัพย์ของลูกค้าได้ แต่ในมิติการประเมินมูลค่าความเสี่ยงรอบนอก ข้อมูลสมาชิกที่อาจรั่วไหลออกไปนั้นถือเป็นทรัพย์สินที่มีมูลค่าและความสำคัญไม่แพ้เหรียญในกระเป๋า เนื่องจากการหลุดออกไปของชื่อ อีเมล เบอร์โทรศัพท์ หรือเอกสารยืนยันตัวตน สามารถนำไปต่อยอดทำลายความปลอดภัยส่วนบุคคลได้อย่างมหาศาล
ขณะเดียวกัน ฝั่ง คอยน์เบส (Coinbase) แม้จะยืนยันหนักแน่นว่าระบบภายในของตนเองไม่ได้ถูกเจาะ แต่ยอมรับว่าข้อมูลติดต่อของลูกค้าหลุดออกไปผ่านเหตุการณ์ความปลอดภัยที่เกิดขึ้นกับ แอมพลิจูด (Amplitude) ซึ่งเป็นผู้ให้บริการวิเคราะห์ข้อมูลภายนอก
ทั้งนี้ มีช่องว่างของข้อมูลสำคัญที่ต้องตั้งคำถามเชิงลึกต่อคำอธิบายของคอยน์เบสที่ระบุว่าผู้ได้รับผลกระทบเป็นเพียง กลุ่มย่อย ของลูกค้า เนื่องจากไม่ได้มีการระบุจำนวนที่แน่ชัด ซึ่งในเชิงการประเมินมูลค่าความเสียหาย ความต่างระหว่างหลักร้อยกับหลักแสนรายสร้างผลกระทบต่อตลาดอย่างเทียบกันไม่ได้ เหตุการณ์นี้ยังสะท้อนถึงวิกฤตข้อมูลรั่วไหลของคอยน์เบสในเดือนพฤษภาคม พ.ศ. 2568 ที่แม้จะกระทบผู้ใช้ทำธุรกรรมรายเดือนไม่ถึงร้อยละ 1 และไม่มีเหรียญถูกขโมย แต่กลับต้องเผชิญมูลค่าความเสียหายรวมถึงค่าชดเชยและค่าแก้ไขสูงถึง 400 ล้านดอลลาร์สหรัฐ
ความขัดแย้งระหว่างคำยืนยันความปลอดภัยของสินทรัพย์กับการรั่วไหลของข้อมูลรอบนอกนี้ เป็นสัญญาณเตือนสำคัญที่ชี้ว่ายุทธศาสตร์การโจมตีได้เปลี่ยนทิศทางเข้าสู่สภาวะแวดล้อมทางภัยคุกคามในภาพรวมของภาคการเงินเกาหลีใต้
ภาพสะท้อนโดมิโนไซเบอร์ในเกาหลีใต้ และผลกระทบต่อแผนเสนอขายหุ้น IPO
ภาคการเงินในภาพรวมกำลังตกอยู่ภายใต้สภาวะแวดล้อมทางเศรษฐกิจที่ผันผวนและการตกเป็นเป้าหมายการโจมตีทางไซเบอร์ที่ซับซ้อนยิ่งขึ้น สถาบันการเงินตกเป็นเป้าหมายหลักเนื่องจากเป็นศูนย์รวมของเงินทุนและฐานข้อมูลเชิงยุทธศาสตร์
ตามข้อมูลจาก อี ชานจิน ผู้ว่าการสำนักงานกำกับดูแลทางการเงินเกาหลีใต้ (FSS) ที่เปิดเผยในการประชุมเมื่อวันพุธที่ 28 ตุลาคม พ.ศ. 2569 ระบุว่า ณ วันที่ 14 ตุลาคม พ.ศ. 2569 มีสถาบันการเงินในเกาหลีใต้ถูกโจมตีทางไซเบอร์แล้วอย่างน้อย 16 แห่ง เช่น ไดชิน ซิเคียวริตีส์ ที่ยืนยันว่ามีข้อมูลส่วนบุคคลและข้อมูลสินเชื่อของลูกค้าหลุดออกไปถึง 38,490 ราย ขณะที่ มีแร แอสเซท โกลบอล อินเวสต์เมนต์ส สามารถสกัดการเข้าถึงระบบเว็บบางส่วนที่ผิดปกติไว้ได้ทัน
อย่างไรก็ดี ต้องระบุข้อควรระวังสำคัญในเชิงนิติวิทยาศาสตร์ไซเบอร์ว่า ณ ปัจจุบันยังไม่มีหลักฐานเชิงประจักษ์หรือรายงานอย่างเป็นทางการที่เชื่อมโยงว่า เหตุการณ์โจมตีสถาบันการเงินทั้ง 16 แห่งนี้เป็นแคมเปญเดียวกันหรือเป็นฝีมือของกลุ่มผู้โจมตีเดียวกัน แต่ตัวเลขดังกล่าวคือดรรชนีชี้วัดว่าระบบการเงินทั้งระบบกำลังถูกทดสอบสมรรถนะการรับมือภัยคุกคามในระดับโครงสร้าง
เหตุการณ์เจาะระบบภายในของบิทฮัมบ์ส่งผลกระทบโดยตรงต่อธรรมาภิบาลองค์กรและแผนการลงทุนอย่างหลีกเลี่ยงไม่ได้ เนื่องจากบิทฮัมบ์อยู่ระหว่างการเดินหน้าตามกรอบเวลาเพื่อนำบริษัทเข้าเสนอขายหุ้นต่อประชาชนทั่วไปเป็นครั้งแรก (IPO) ภายในปี พ.ศ. 2571 ควบคู่ไปกับการยกเครื่องระบบควบคุมภายในองค์กร การเกิดเหตุการณ์ความปลอดภัยในระบบสื่อสารภายในช่วงเวลาสำคัญเช่นนี้ ย่อมทำให้ผู้จัดจำหน่ายหลักทรัพย์และหน่วยงานกำกับดูแลต้องเพิ่มความเข้มงวดในการตรวจสอบทรัพย์สินและระบบอย่างละเอียด โดยเฉพาะเกณฑ์การประเมินการควบคุมภายใน ที่หากไม่สามารถพิสูจน์ความรัดกุมของระบบรอบนอกได้ จะกลายเป็นอุปสรรคสำคัญที่ทำให้ไม่ผ่านเงื่อนไขการจดทะเบียนในตลาดหลักทรัพย์
ความเสี่ยงที่เกิดขึ้นจึงไม่ได้หยุดอยู่เพียงแค่การแก้ไขระบบทางเทคนิค แต่กำลังขยายผลไปสู่กรอบยุทธศาสตร์การโจมตีและความเสี่ยงที่ส่งผ่านไปถึงตัวผู้ใช้งานโดยตรง
ถอดรหัสยุทธวิธีล่าเหยื่อ และความเสี่ยงจากผู้ให้บริการภายนอก (Vendor Risk)
ในโครงสร้างเทคโนโลยีร่วมสมัย ความเสี่ยงจากห่วงโซ่อุปทานเทคโนโลยี ได้กลายเป็นจุดอ่อนที่อันตรายที่สุด ผู้โจมตีมักเลือกเข้าหาองค์กรผ่านทางผู้ให้บริการภายนอก หรือใช้ประโยชน์จากพฤติกรรมการใช้งานระบบสื่อสารภายในที่ขาดการควบคุมความมั่นคงปลอดภัยอย่างเหมาะสม
ในด้านภัยคุกคามมีการวิเคราะห์ให้เห็นว่า ข้อมูลติดต่อ เช่น อีเมล หรือเบอร์โทรศัพท์ที่รั่วไหล ออกไป จะกลายเป็นวัตถุดิบชั้นดีในการนำไปจัดทำแคมเปญ สเปียร์ฟิชชิง การสวมรอยเปลี่ยนซิม และการหลอกลวงทางสังคม เนื่องจากผู้โจมตีมีรายชื่อเป้าหมายที่ยืนยันแล้วว่ามีความเชื่อมโยงกับสินทรัพย์คริปโต
นอกจากนี้ ในเชิงการวิเคราะห์รูปแบบภัยคุกคามทางไซเบอร์ทั่วไป พฤติกรรมการทำงานในระบบสื่อสารภายในที่มีการรับส่งไฟล์ ภาพหน้าจอการทำงาน ลิงก์ระบบหลังบ้าน หรือข้อมูลสิทธิ์การเข้าถึง มักถูกผู้โจมตีใช้เป็นข้อมูลในการเขียนแผนผังองค์กรและสวมรอยเป็นบุคคลที่มีสิทธิ์สูงเพื่อขยายผลการโจมตี ทั้งนี้ ต้องย้ำว่ารูปแบบพฤติกรรมดังกล่าวเป็นการวิเคราะห์ฉากทัศน์ความเสี่ยงทางไซเบอร์ในภาพกว้าง ไม่ใช่ข้อเท็จจริงที่บิทฮัมบ์เปิดเผยว่าเกิดขึ้นในเหตุการณ์ครั้งนี้
อีกหนึ่งมิติที่สำคัญคือความรับผิดเด็ดขาดของผู้ควบคุมข้อมูล ตามหลักกฎหมายคุ้มครองข้อมูลส่วนบุคคล ผู้ควบคุมข้อมูลไม่สามารถปฏิเสธความรับผิดชอบทางกฎหมายหรือผลกระทบที่เกิดกับลูกค้าได้ แม้เหตุการณ์ข้อมูลรั่วไหลจะเกิดขึ้นที่ฝั่งของผู้ประมวลผลข้อมูลหรือผู้ให้บริการภายนอก อย่างกรณีของแอมพลิจูดก็ตาม เนื่องจากลูกค้ามีความสัมพันธ์เชิงสัญญากับแพลตฟอร์มกระดานเทรดโดยตรง และไม่ได้เป็นผู้เลือกหรือยินยอมส่งมอบข้อมูลให้แก่เวนเดอร์ภายนอกเหล่านั้นด้วยตนเอง
บทเรียนจากวิกฤตการณ์สากลนี้จึงกลายเป็นโจทย์สำคัญในการยกระดับมาตรฐานการกำกับดูแลและการคุ้มครองข้อมูลส่วนบุคคลในประเทศไทยและภูมิภาคอาเซียน
นัยต่อกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) และคำแนะนำเชิงยุทธศาสตร์สำหรับผู้ใช้งาน
เหตุการณ์ที่เกิดขึ้นกับบิทฮัมบ์และคอยน์เบสถือเป็นกรณีศึกษาเชิงยุทธศาสตร์สำหรับผู้ให้บริการและหน่วยงานกำกับดูแลในประเทศไทยและอาเซียน ซึ่งต้องเร่งยกระดับมาตรการบริหารความเสี่ยงให้ทันต่อรูปแบบภัยคุกคามที่เปลี่ยนไป
สำหรับประเทศไทย กรอบกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) กำหนดหน้าที่ให้ผู้ควบคุมข้อมูลต้องแจ้งเหตุละเมิดต่อสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลภายใน 72 ชั่วโมงนับแต่ทราบเหตุ สิ่งที่หน่วยงานกำกับดูแลควรรุกดำเนินการคือการสถาปนา มาตรฐานการบริหารความเสี่ยงจากผู้ให้บริการภายนอก พร้อมทั้งบังคับใช้มาตรการตรวจสอบความเสี่ยงไซเบอร์ของบุคคลที่สามอย่างเข้มงวด โดยต้องตรวจสอบว่าผู้ให้บริการสินทรัพย์ดิจิทัลมีการส่งต่อข้อมูลไปยังเวนเดอร์กี่ราย มีการจำกัดประเภทข้อมูลตามหลักความจำเป็นเท่าที่ควรหรือไม่ และมีมาตรการตรวจสอบความปลอดภัยของระบบสื่อสารภายในองค์กรอย่างไร
สำหรับผู้ใช้งาน มาตรการป้องกันตนเองเชิงรุกที่ต้องดำเนินการทันที ได้แก่ การปฏิเสธการปฏิสัมพันธ์กับอีเมล ข้อความ SMS หรือสายโทรศัพท์ที่ไม่ได้รับการร้องขอซึ่งอ้างว่ามาจากกระดานเทรด โดยต้องตระหนักว่าแพลตฟอร์มที่ได้มาตรฐานจะไม่มีวันขอรหัสผ่าน วลีกู้คืนกระเป๋า หรือรหัสยืนยันตัวตนผ่านช่องทางดังกล่าว
นอกจากนี้ ควรเปลี่ยนการยืนยันตัวตนจากระบบ SMS ไปใช้แอปพลิเคชันยืนยันตัวตนหรือพาสคีย์ การตั้งรหัสป้องกันฟิชชิงในอีเมลแจ้งเตือน และการเปิดใช้งานระบบระบุรายชื่อที่อยู่ปลายทางสำหรับการถอนเหรียญที่ได้รับอนุญาตไว้ล่วงหน้า
ทั้งนี้ ความปลอดภัยที่ไม่สมบูรณ์คือความเสี่ยงที่แท้จริง การประเมินความปลอดภัยโดยวัดจากยอดเงินในกระเป๋าที่ยังอยู่ครบ แต่มองข้ามความอ่อนแอของระบบรอบนอกและเวนเดอร์ภายนอก คือการประเมินความเสี่ยงที่ผิดพลาดอย่างร้ายแรง ซึ่งองค์กรและผู้ลงทุนไม่สามารถมองข้ามได้อีกต่อไป