
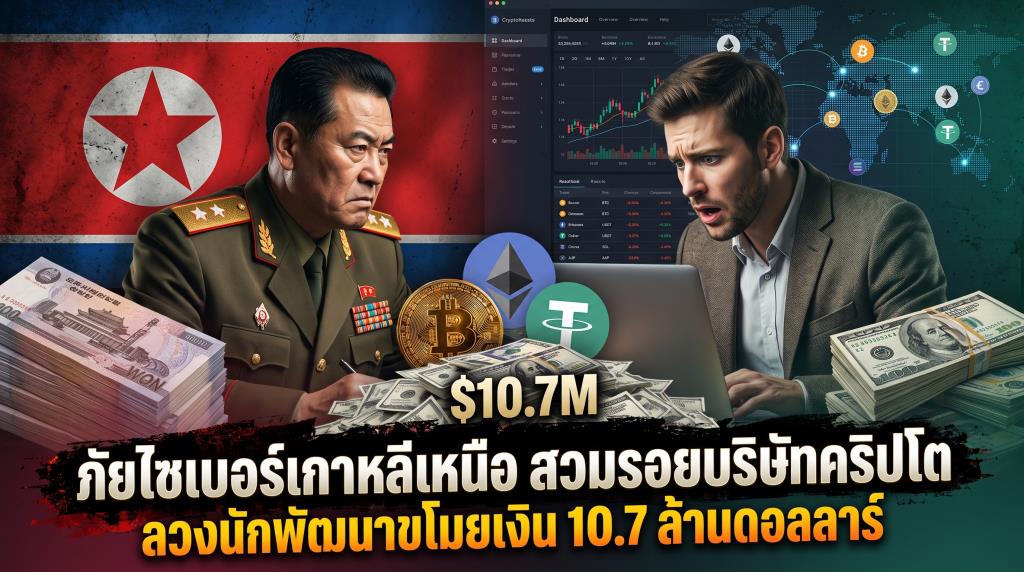
รายงานสืบสวนชิ้นล่าสุดเปิดโปงพฤติการณ์สุดอุกอาจของกลุ่มอาชญากรไซเบอร์จากเกาหลีเหนือในนาม “WaterPlum” ที่ปรับเปลี่ยนยุทธวิธีจากการโจมตีแบบเดิมๆ มาเป็นการ “สวมรอย” เป็นบริษัทคริปโตเคอร์เรนซี, ปัญญาประดิษฐ์ (AI) และ NFT ชั้นนำ ล็อกเป้าหมายไปที่เหล่านักพัฒนาซอฟต์แวร์และวิศวกรผู้เชี่ยวชาญด้าน Web3 ทั่วโลก ด้วยการหลอกล่อให้ดาวน์โหลดมัลแวร์ที่แฝงมากับบททดสอบการทำงาน ส่งผลให้มีคอมพิวเตอร์ถูกเจาะระบบทะลุ 30,000 เครื่องในกว่า 100 ประเทศ สูบเงินดิจิทัลไปแล้วไม่ต่ำกว่า 10.7 ล้านดอลลาร์สหรัฐฯ ที่น่ากลัวกว่านั้นคือ นี่เป็นเพียงฉากหน้าของยุทธการ “ส่งสายลับไซเบอร์” แฝงตัวเข้าไปฝังรากในองค์กรเทคโนโลยีระดับโลก!
วิวัฒนาการของอาชญากรรมไซเบอร์ที่ได้รับการสนับสนุนจากรัฐกำลังก้าวไปสู่อีกขั้นที่แนบเนียนและอันตรายยิ่งกว่าเดิม เมื่อแถลงการณ์ร่วมฉบับล่าสุดจากหน่วยงานความมั่นคงของญี่ปุ่น, เยอรมนี, ออสเตรเลีย และสหรัฐอเมริกา ได้ออกมาประกาศเตือนภัยถึงขั้นสูงสุด ถึงปฏิบัติการของกลุ่มแฮกเกอร์เกาหลีเหนือที่ใช้ชื่อว่า “WaterPlum” (หรือที่เป็นรู้จักในอีกชื่อว่า Contagious Interview) ซึ่งกำลังสร้างหายนะครั้งใหญ่ให้กับอุตสาหกรรมเทคโนโลยีขั้นสูงทั่วโลก
จาก “นายหน้า” สู่ “มหาโจรไซเบอร์”
พฤติการณ์ของแก๊ง WaterPlum ถือว่าแยบยลและเจาะลึกถึงจิตวิทยาของคนทำงาน พวกเขาไม่ได้เจาะระบบเข้ามาดื้อๆ แต่ใช้วิธีสวมบทบาทเป็น "นายหน้าจัดหางาน" หรือ HR ของบริษัทด้านคริปโตฯ และ AI ที่ดูน่าเชื่อถือ โดยวางเบ็ดล่อเหยื่อผ่านแพลตฟอร์มโซเชียลมีเดีย, เว็บไซต์หางาน, แพลตฟอร์มรับงานฟรีแลนซ์ ไปจนถึงตลาดแรงงานออนไลน์ต่างๆ
เป้าหมายหลักของกลุ่มนี้ชัดเจนและเจาะจงอย่างยิ่ง นั่นคือบรรดานักออกแบบเว็บไซต์, วิศวกรซอฟต์แวร์, และผู้เชี่ยวชาญระดับหัวกะทิในสายคริปโตเคอร์เรนซี, บล็อกเชน และเทคโนโลยี Web3
เมื่อเหยื่อหลงเชื่อและก้าวเข้าสู่กระบวนการสัมภาษณ์งาน กลุ่มคนร้ายจะออกอุบายให้เหยื่อดาวน์โหลดและรันไฟล์บางอย่าง โดยอ้างว่าเป็น "โจทย์ทดสอบการเขียนโค้ด" หรือกระทั่งหลอกว่าเป็น "แพตช์แก้ไขข้อผิดพลาด" ของโปรแกรมวิดีโอคอนเฟอเรนซ์ที่ใช้สัมภาษณ์ แต่แท้จริงแล้ว ไฟล์เหล่านั้นคือม้าโทรจัน (Remote-Access Trojans) และมัลแวร์ขโมยข้อมูล (Infostealing Malware) ที่เปิดประตูหลัง (Backdoor) ให้แฮกเกอร์เข้าควบคุมคอมพิวเตอร์ของเหยื่อได้เบ็ดเสร็จ
ปล้นเงียบ 10.7 ล้านดอลล์ และความเสียหายที่ประเมินค่าไม่ได้
ตัวเลขความเสียหายที่เปิดเผยออกมานั้นเข้าขั้นวิกฤต ปฏิบัติการของ WaterPlum สามารถแพร่กระจายเชื้อร้ายเข้าสู่คอมพิวเตอร์และอุปกรณ์ต่างๆ ไปแล้วอย่างน้อย 30,000 เครื่อง ในกว่า 100 ประเทศทั่วโลก ส่งผลให้มีกระเป๋าเงินดิจิทัล (Crypto Wallets) มากกว่า 7,000 ใบ ถูกสูบเงินและรหัสผ่านออกไปเกลี้ยงในช่วงระหว่างเดือนธันวาคม ปี 2025 ถึงเดือนกรกฎาคม ปี 2026 คิดเป็นมูลค่าความเสียหายเบื้องต้นทะลุ 10.7 ล้านดอลลาร์สหรัฐฯ (ประมาณ 370 ล้านบาท)
อย่างไรก็ตามความน่ากลัวที่แท้จริงไม่ได้หยุดอยู่แค่การขโมยเงินคริปโตฯ ข้อมูลระบุว่า เมื่อกลุ่มแฮกเกอร์สามารถเจาะระบบคอมพิวเตอร์ของนักพัฒนาเหล่านี้ได้สำเร็จ มันกลายเป็น "สะพานเชื่อม" ชั้นดีที่เปิดทางให้พวกเขาแทรกซึมเข้าสู่ระบบเครือข่ายขององค์กรหรือบริษัทนายจ้างที่เหยื่อทำงานอยู่
นอกจากนี้ เอกสารยืนยันตัวตนที่ถูกขโมยไป ยังถูกนำไปใช้สวมรอยเพื่อเปิดทางให้ "กองทัพแรงงานไอทีเกาหลีเหนือ" สามารถสมัครงานและรับเงินเดือนจากบริษัทต่างชาติได้อย่างแนบเนียน รวมถึงนำข้อมูลความลับไปใช้ในการกรรโชกทรัพย์ในอนาคต ซึ่งหน่วยงานความมั่นคงของสหรัฐฯ และญี่ปุ่น ประเมินตรงกันว่า ปฏิบัติการของ WaterPlum และแรงงานไอทีเหล่านี้ ทำงานภายใต้การสั่งการของ "กรมอุตสาหกรรมอาวุธยุทโธปกรณ์" (Munitions Industry Department) ของรัฐบาลเปียงยาง
รอยรั่วในองค์กรระดับโลก "จากญี่ปุ่นถึง Consensys"
ความพยายามในการแทรกซึมนี้ไม่ใช่เรื่องไกลตัว แถลงการณ์ร่วมได้ยกตัวอย่างคดีที่แรงงานไอทีชาวเกาหลีเหนือพยายามสวมรอยโดยใช้เรซูเม่ปลอม เพื่อสมัครเข้าทำงานในตำแหน่งวิศวกรของเว็บเทรดคริปโตฯ ในญี่ปุ่น โชคดีที่ทางบริษัทจับพิรุธได้ระหว่างการสัมภาษณ์ เนื่องจากผู้สมัครรายนี้ไม่สามารถอธิบายทักษะที่ตนเองเขียนอวดอ้างไว้ในเรซูเม่ได้อย่างละเอียด จึงถูกปฏิเสธการจ้างงานไปในที่สุด
อย่างไรก็ตาม ไม่ใช่ทุกบริษัทที่จะโชคดีและไหวตัวทัน กรณีศึกษาที่ชัดเจนที่สุดเพิ่งเกิดขึ้นเมื่อเดือนกรกฎาคมที่ผ่านมา เมื่อ Consensys บริษัทพัฒนาซอฟต์แวร์บล็อกเชนยักษ์ใหญ่ ตกเป็นข่าวว่าได้เผลอว่าจ้างนักพัฒนาที่มีสายสัมพันธ์กับเกาหลีเหนือเข้ามาเป็นที่ปรึกษาโดยไม่รู้ตัว แม้บริษัทจะยืนยันว่าได้ตัดสิทธิการเข้าถึงของบุคคลดังกล่าวทันทีที่สืบทราบ และไม่มีสินทรัพย์หรือข้อมูลใดถูกขโมยออกไป แต่เหตุการณ์นี้สะท้อนให้เห็นถึงช่องโหว่ขนาดใหญ่ในกระบวนการสรรหาบุคลากรของวงการไอทีระดับโลก
รายงานเชิงสืบสวนชิ้นนี้ ตอกย้ำให้เห็นภาพที่ชัดเจนว่า แม้จะถูกคว่ำบาตรและมีคำเตือนอย่างต่อเนื่องมาตั้งแต่ปี 2561 เกาหลีเหนือก็ไม่เคยหยุดใช้เวทีคริปโตเคอร์เรนซีเป็นขุมทรัพย์ในการหาทุนเข้าประเทศ ก่อนหน้านี้ในเดือนกุมภาพันธ์ ปี 2568 สำนักงานสืบสวนกลางของสหรัฐฯ (FBI) เพิ่งออกมาฟันธงว่าเกาหลีเหนือคือผู้อยู่เบื้องหลังการแฮกเว็บเทรด Bybit ที่กวาดเงินไปมหาศาลถึง 1.5 พันล้านดอลลาร์