
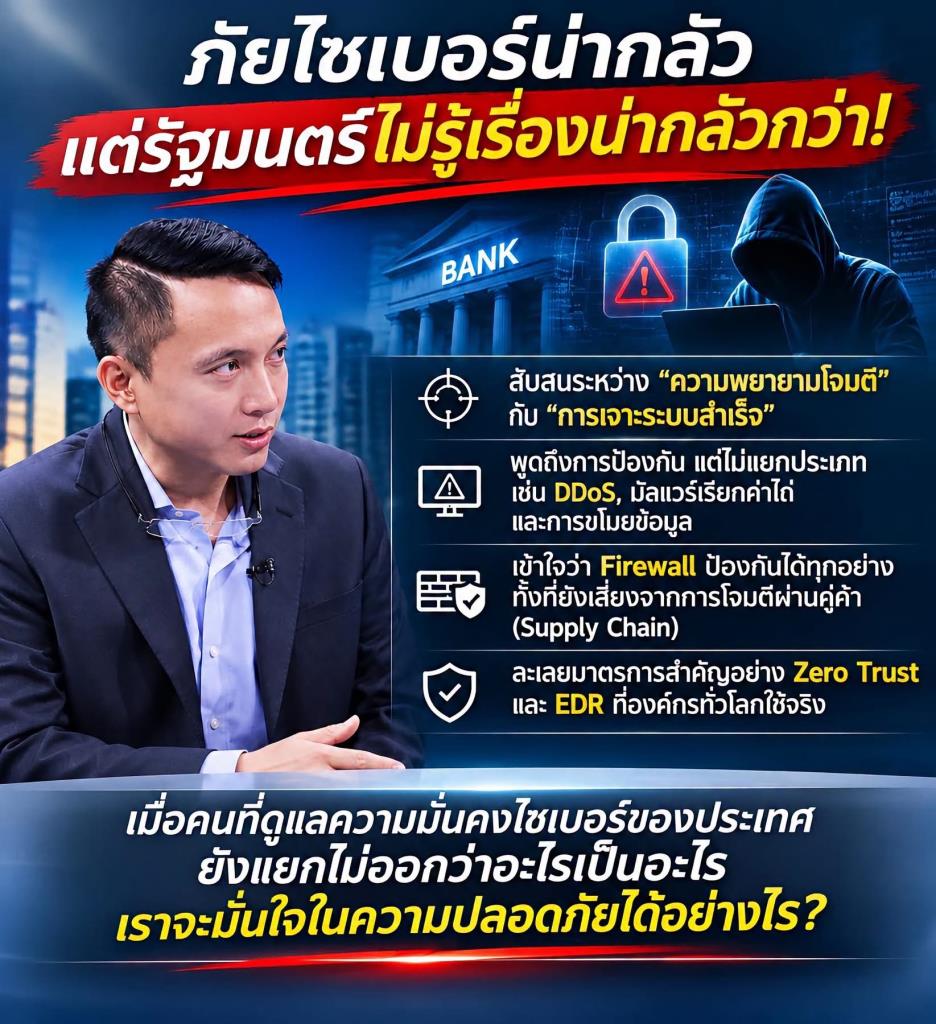
“ศิริโชค โสภา” ตั้งข้อสงสัย 2 รมต.ดีอี หลังให้สัมภาษณ์สถานการณ์โจมตีทางไซเบอร์ ชี้ต้องแยกให้ออกระหว่างความพยายามโจมตีกับการเจาะระบบสำเร็จ จี้ “ไชยชนก” เปิดหลักฐานทางเทคนิคที่ประเมินเป็นการโจมตีครั้งใหญ่ที่สุด พร้อมตั้งคำถาม “บุณย์ธิดา” ปมใช้ Firewall รับมือภัยไซเบอร์ เตือนระบบธนาคารให้บริการได้ตามปกติ ไม่ได้แปลว่าข้อมูลปลอดภัยจากการโจมตีทุกรูปแบบ
วันนี้ (11 พ.ย.) นายศิริโชค โสภา อดีต สส.พรรคประชาธิปัตย์ โพสต์ข้อความในเฟซบุ๊ก ตั้งข้อสังเกตต่อคำให้สัมภาษณ์ของนายไชยชนก ชิดชอบ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) และนางสาวแนน บุณย์ธิดา สมชัย รัฐมนตรีช่วยว่าการกระทรวงดีอี เกี่ยวกับสถานการณ์การโจมตีทางไซเบอร์ในช่วงหลายวันที่ผ่านมา โดยตั้งคำถามถึงความเข้าใจด้านความมั่นคงปลอดภัยทางไซเบอร์ของผู้มีหน้าที่รับผิดชอบระดับประเทศ
นายศิริโชค ระบุว่า กรณีนายไชยชนกกล่าวว่าสถานการณ์ครั้งนี้อาจเป็นการโจมตีทางไซเบอร์ครั้งใหญ่ที่สุดเท่าที่เคยเกิดขึ้นนั้น ต้องการทราบว่าใช้เกณฑ์ใดในการประเมิน เพราะในทาง Cybersecurity (ความมั่นคงปลอดภัยทางไซเบอร์) จำเป็นต้องแยกระหว่าง Attack Attempts (ความพยายามโจมตี) กับ Successful Breaches (การเจาะระบบสำเร็จ) ออกจากกัน
โดยยกตัวอย่างว่า หากมีความพยายามเจาะระบบธนาคารหนึ่งล้านครั้ง แต่ไม่ประสบความสำเร็จแม้แต่ครั้งเดียว ก็ไม่สามารถนำตัวเลขดังกล่าวไปสรุปว่าธนาคารถูกเจาะระบบครั้งใหญ่ได้
นอกจากนี้ ยังตั้งคำถามถึงกรณีรัฐมนตรีดีอีเตรียมหารือกับบริษัท Apple เกี่ยวกับภัยไซเบอร์ ทั้งที่บริษัทระบุชัดเจนว่าจะไม่เปิดเผยข้อมูลที่ใช้ประกอบการตัดสินใจออกคำเตือนเรื่อง Mercenary Spyware (โปรแกรมจารกรรมรับจ้าง) เนื่องจากเกรงว่าคนร้ายจะนำข้อมูลไปใช้หลบเลี่ยงการตรวจจับ จึงอยากทราบว่าการหารือครั้งนี้มีเป้าหมายอะไร และประชาชนจะได้รับประโยชน์ที่เป็นรูปธรรมอย่างไร
ส่วนกรณีที่นายไชยชนกระบุว่าระบบธนาคารไทยสามารถป้องกันการโจมตีได้ นายศิริโชคตั้งคำถามว่าเป็นการป้องกันการโจมตีประเภทใด โดยอธิบายว่า หากเป็น DDoS หรือ Distributed Denial of Service ซึ่งเป็นการระดมส่งข้อมูลจำนวนมหาศาลเพื่อทำให้ระบบไม่สามารถให้บริการได้ การป้องกันสำเร็จก็หมายถึงระบบยังให้บริการได้ตามปกติ
แต่หากเป็นการโจมตีเพื่อขโมยข้อมูลออกจากระบบ หรือ Data Exfiltration รวมถึง Ransomware หรือมัลแวร์เรียกค่าไถ่ ก็เป็นภัยคุกคามคนละรูปแบบกัน การที่ธนาคารยังเปิดให้บริการตามปกติจึงไม่ได้พิสูจน์ว่าระบบ Core Banking หรือระบบธนาคารหลักที่ประมวลผลบัญชีและธุรกรรมปลอดภัยจากการโจมตีทุกรูปแบบ
ทั้งนี้ นายศิริโชคยังอ้างถึงการแถลงของธนาคารแห่งประเทศไทยเมื่อวันที่ 9 พ.ย. ที่ระบุว่ายังไม่พบผลกระทบต่อการให้บริการของสถาบันการเงินไทย พร้อมตั้งคำถามว่านายไชยชนกมี Technical Evidence หรือหลักฐานทางเทคนิคอะไรเพิ่มเติม จึงประเมินว่าสถานการณ์ครั้งนี้อาจเป็นการโจมตีครั้งใหญ่ที่สุดเท่าที่เคยเกิดขึ้น
สำหรับกรณีนางสาวบุณย์ธิดา ซึ่งกล่าวถึงการเตรียมรับมือภัยคุกคามระดับสูงสุดและการตรวจสอบ Firewall หรือระบบควบคุมและกรองการสื่อสารผ่านเครือข่ายนั้น นายศิริโชคตั้งข้อสังเกตว่า หากคนร้ายใช้วิธี Credential Theft หรือขโมยข้อมูลยืนยันตัวตน จนได้รหัสผ่านของผู้ดูแลระบบและเข้าสู่ระบบผ่านช่องทางที่ได้รับอนุญาต Firewall เพียงอย่างเดียวจะสามารถแยกแยะได้อย่างไรว่าผู้เข้าถึงระบบเป็นคนร้าย
หรือกรณี Supply Chain Attack ซึ่งเป็นการโจมตีผ่านผู้ให้บริการหรือระบบที่เชื่อมโยงกัน โดยคนร้ายเจาะระบบบริษัทภายนอกที่มีสิทธิเข้าถึงข้อมูลอยู่แล้ว แม้ Firewall ขององค์กรจะทำงานตามปกติ ข้อมูลก็ยังมีโอกาสรั่วไหลได้
นายศิริโชคยกตัวอย่างกรณีการบินไทยเปิดเผยว่าข้อมูลการจองกว่า 60,000 รายการอาจถูกเข้าถึงโดยไม่ได้รับอนุญาตผ่านระบบของ Amadeus ซึ่งเป็นผู้ให้บริการระบบจองตั๋วภายนอก ไม่ใช่การเจาะระบบของการบินไทยโดยตรง โดยระบุว่านี่คือความเสี่ยงจากผู้ให้บริการภายนอก หรือ Third-party Risk ที่สะท้อนว่าการมี Firewall แข็งแกร่งไม่ได้หมายความว่าข้อมูลจะปลอดภัยเสมอไป
พร้อมเสนอว่าการป้องกันภัยไซเบอร์ต้องอาศัย Zero Trust Architecture หรือสถาปัตยกรรมความปลอดภัยที่ไม่ไว้วางใจการเข้าถึงโดยอัตโนมัติ ควบคู่กับ Endpoint Detection and Response (EDR) ซึ่งเป็นระบบตรวจจับและตอบสนองภัยคุกคามบนอุปกรณ์ปลายทาง รวมถึงการตรวจสอบความปลอดภัยของผู้ให้บริการภายนอก ไม่ใช่พึ่งพา Firewall เพียงอย่างเดียว
นายศิริโชคยังกล่าวถึงคำเปรียบเทียบของรัฐมนตรีช่วยดีอีที่ระบุว่า กระทรวงดูแลเส้นทางการสื่อสาร แต่ไม่รู้ว่ารถที่วิ่งผ่านบรรทุกอะไรมา อาจเป็นข้อมูลปกติหรือโปรแกรมอันตรายก็ได้ โดยเห็นว่าคำอธิบายดังกล่าวสะท้อนปัญหาสำคัญ เพราะการตรวจจับภัยไซเบอร์ไม่จำเป็นต้องอ่านข้อความทุกชิ้น พร้อมตั้งคำถามว่าหากคนร้ายเข้ารหัสข้อมูล รัฐบาลจะปล่อยให้ข้อมูลเหล่านั้นผ่านไปโดยไม่สามารถตรวจสอบได้หรือไม่
ทั้งนี้ นายศิริโชคอธิบายว่า ในทางเทคนิคยังมีวิธี Behavioral Analysis หรือการวิเคราะห์พฤติกรรม และ Anomaly Detection หรือการตรวจจับความผิดปกติ ซึ่งสามารถตรวจพบรูปแบบการสื่อสารที่น่าสงสัยได้ แม้จะไม่สามารถอ่านข้อความที่ถูกเข้ารหัสก็ตาม
พร้อมตั้งคำถามว่า หากรัฐมนตรีมองว่าการตรวจสอบทำไม่ได้เพราะไม่ทราบว่ารถบรรทุกอะไรมา แล้วระบบตรวจจับภัยคุกคามที่กระทรวงรับผิดชอบมีไว้เพื่ออะไร
นายศิริโชคทิ้งท้ายว่า ไม่ได้คาดหวังให้รัฐมนตรีทุกคนต้องเขียนโปรแกรมเป็น แต่ผู้ที่รับผิดชอบความมั่นคงทางไซเบอร์ของประเทศควรเข้าใจความแตกต่างระหว่าง Threat (ภัยคุกคาม), Vulnerability (ช่องโหว่) และ Breach (การละเมิดความปลอดภัยของระบบ) เพราะหากแยกแยะเรื่องพื้นฐานเหล่านี้ไม่ได้ ก็จะกำหนดมาตรการป้องกันให้ตรงกับภัยคุกคามได้อย่างไร
พร้อมระบุว่า การประกาศว่าประเทศกำลังเผชิญภัยไซเบอร์ครั้งใหญ่ อาจทำให้ประชาชนตื่นกลัว แต่ไม่ได้ทำให้ระบบปลอดภัยขึ้น โดยย้ำว่าไม่ได้กลัวรัฐมนตรีที่ไม่รู้ทุกเรื่อง เพราะไม่มีใครรู้ทุกเรื่อง แต่สิ่งที่กังวลคือผู้มีอำนาจตัดสินใจเกี่ยวกับความปลอดภัยของคนทั้งประเทศ โดยยังไม่เข้าใจว่าตัวเองกำลังป้องกันอะไรอยู่