
ขอนแก่น - เด็ก มข. เจ๋ง! “นายธนพนธ์ บุตรศรีชา” นศ.ปี 1 ไซเบอร์เซคคิวริตี วิทยาลัยการคอมพิวเตอร์ ม.ขอนแก่น ใช้เวลา 1 เดือน ลุยค้นหาช่องโหว่ระบบสารสนเทศระดับโลก ส่งรายงานกว่า 10 ครั้ง จนเจอช่องโหว่ XSS ไม่ซ้ำใคร คว้าหนังสือขอบคุณอย่างเป็นทางการจาก SAISO องค์กร NASA สหรัฐอเมริกา เจ้าตัวเปิดใจมุ่งมั่นพัฒนาทักษะต่อเนื่อง พร้อมย้ำสายแฮกเกอร์ต้องมีจริยธรรมและอยู่ภายใต้กฎหมาย
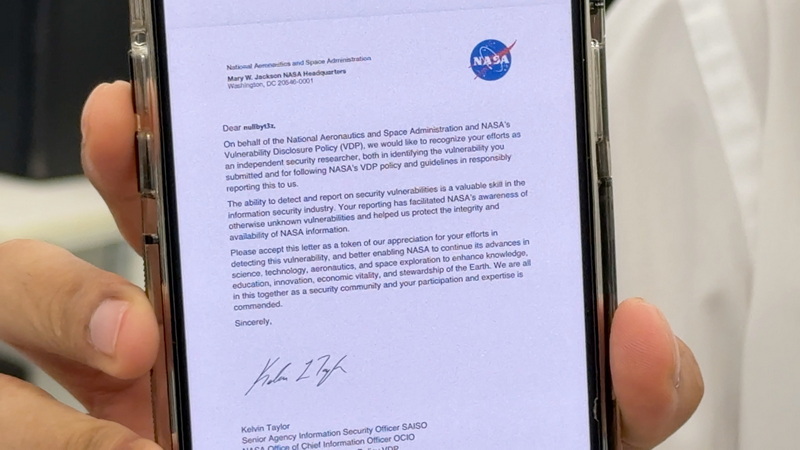
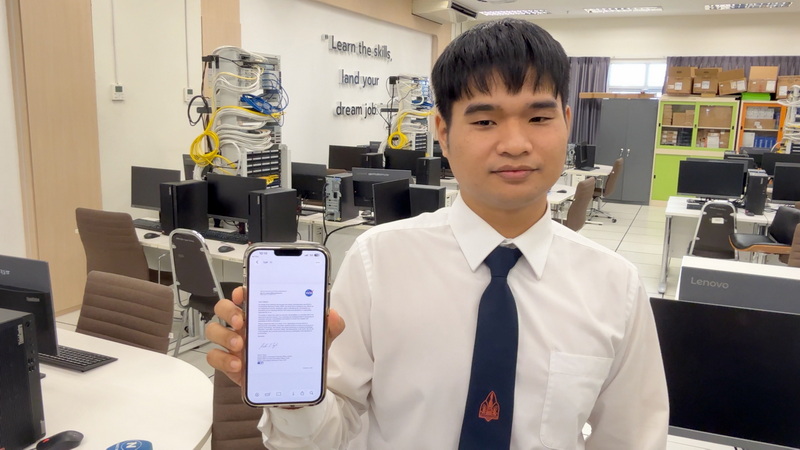
เป็นเรื่องน่ายินดีในแวดวงการศึกษาไทยเป็นอย่างยิ่ง เมื่อนายธนพนธ์ บุตรศรีชา หรือ “ปอนด์” อายุ 25 ปี นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น (มข.) ได้รับหนังสือขอบคุณอย่างเป็นทางการจากองค์การบริหารการบินและอวกาศแห่งชาติสหรัฐอเมริกา (NASA) หลังนำทักษะจากการเรียนมาทดสอบและรายงานช่องโหว่ด้านความปลอดภัยในระบบสารสนเทศของ NASA ภายใต้นโยบาย Vulnerability Disclosure Policy (VDP) โดยใช้ชื่อผู้รายงานว่า “nullbyt3z”
นายธนพนธ์ เปิดเผยว่า จุดเริ่มต้นมาจากอาจารย์นำเรื่องราวของผู้ที่เคยได้รับหนังสือขอบคุณจาก NASA มาแชร์ให้ฟังและแนะนำให้ลองศึกษาระบบดู ตนจึงเริ่มนำความรู้ในห้องเรียนมาลงมือปฏิบัติต่างจากเดิมที่เคยทดลองแค่ในห้องแล็บ โดยใช้เวลาค้นหาอย่างเข้มข้นตลอด 1 เดือนเต็ม และส่งรายงานเข้าสู่ระบบของ NASA ไปราว 10 ครั้ง
“ความท้าทายที่สุดคือ NASA เป็นองค์กรระดับโลกที่มีนักวิจัยความปลอดภัยไซเบอร์ทั่วโลกเข้ามาร่วมทดสอบระบบจำนวนมาก รายงานหลายฉบับที่ส่งไปตอนแรกจึงมักจะซ้ำกับที่มีผู้แจ้งไว้แล้ว กระทั่งในรายงานฉบับที่ 8 หรือ 9 ตนสามารถตรวจพบช่องโหว่ประเภท Cross-Site Scripting (XSS) ที่ยังไม่เคยมีใครค้นพบมาก่อน ซึ่งช่องโหว่นี้หากผู้ไม่หวังดีนำไปใช้ จะสามารถแทรกโค้ด JavaScript ผ่านเบราว์เซอร์เพื่อดักจับข้อมูลสำคัญ เช่น คุกกี้การเข้าสู่ระบบของเหยื่อได้” นายธนพนธ์ กล่าว
สำหรับการรายงานช่องโหว่ดังกล่าว นายธนพนธ์ได้ปฏิบัติตามแนวทาง Responsible Disclosure หรือการเปิดเผยช่องโหว่อย่างรับผิดชอบ โดยดำเนินการภายใต้ขอบเขตที่ได้รับอนุญาต แจ้งข้อมูลตรงต่อเจ้าของระบบ และไม่นำข้อมูลไปใช้ประโยชน์ในทางที่ผิด ซึ่งหลังจากทีมงาน NASA ตรวจสอบแล้วว่าไม่ซ้ำกับผู้อื่น จึงได้ดำเนินการแก้ไขระบบ และส่งหนังสือขอบคุณกลับมาให้
หนังสือขอบคุณดังกล่าว ออกโดยสำนักงานใหญ่ NASA (อาคาร Mary W. Jackson กรุงวอชิงตัน ดี.ซี.) ลงวันที่ 5 พฤศจิกายน 2569 ลงนามโดย เคลวิน เทย์เลอร์ (Kelvin Taylor) เจ้าหน้าที่อาวุโสด้านความมั่นคงปลอดภัยสารสนเทศ (SAISO) สังกัดสำนักงานประธานเจ้าหน้าที่สารสนเทศ (OCIO) โดยระบุแสดงความชื่นชมในความสามารถและจิตสาธารณะของ “nullbyt3z” ในฐานะนักวิจัยอิสระ ซึ่งรายงานดังกล่าวช่วยให้ NASA รับทราบช่องโหว่ใหม่ และมีส่วนสำคัญในการปกป้องความปลอดภัยของข้อมูลสารสนเทศ เพื่อสนับสนุนภารกิจการสำรวจอวกาศและวิทยาศาสตร์ระดับโลก
นายธนพนธ์ กล่าวทิ้งท้ายว่า ดีใจและภูมิใจมากที่ความทุ่มเทตลอด 1 เดือนประสบผลสำเร็จ พ่อแม่เมื่อทราบข่าวก็ดีใจเช่นกัน หลังจากนี้ตั้งใจจะมุ่งมั่นพัฒนาทักษะด้านไซเบอร์เซคคิวริตีให้สูงขึ้น พร้อมฝากถึงผู้ที่สนใจสายงานนี้ว่า การเรียนในหลักสูตรจะเริ่มตั้งแต่พื้นฐาน Programming ไปจนถึงกฎหมายไซเบอร์ สิ่งสำคัญที่สุดคือ “จริยธรรม” การทดสอบระบบทุกครั้งต้องอยู่ภายใต้ขอบเขตที่ได้รับอนุญาตเท่านั้น หากแอบเข้าไปทดสอบโดยไม่ได้รับอนุญาตจะถือเป็นความผิดทางกฎหมายทันที