เปิดแผลข้อมูลคนไทยหลุด! แฮกเกอร์ไม่ใช่ตัวการทั้งหมด เจอ 1,826 เรื่อง กว่าครึ่งไม่เกี่ยวภัยไซเบอร์ ฟันค่าปรับ 11 คดี ทะลุ 28.8 ล้าน 'รมช.แนน' ลุยอุดรูรั่วรัฐ เพิ่ม MFA ล็อกสิทธิ์เจ้าหน้าที่ กันแอบส่องข้อมูล
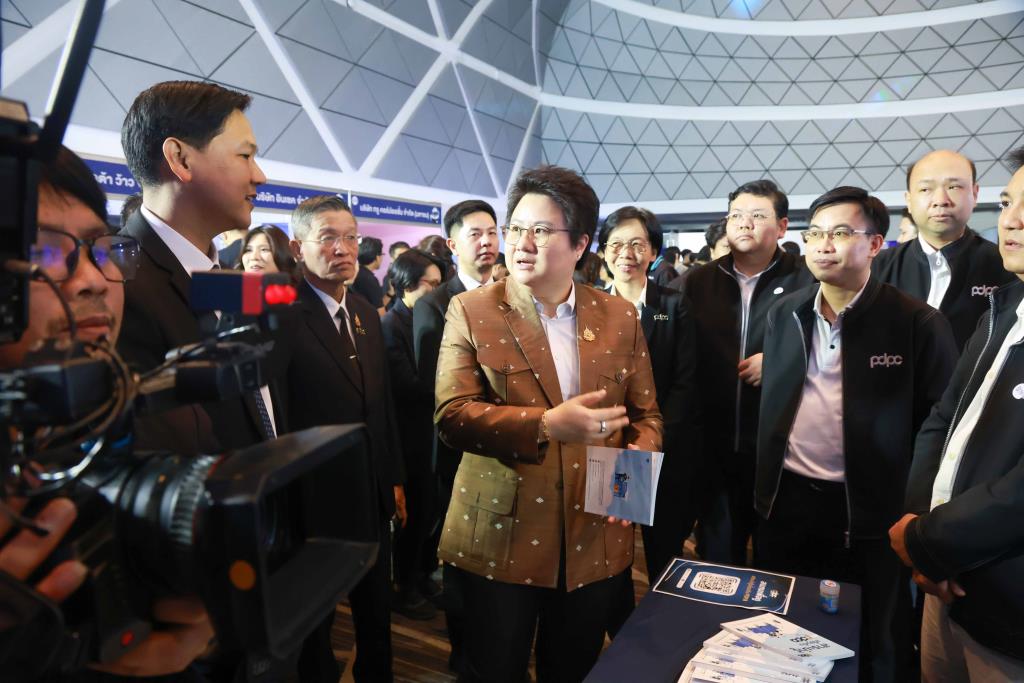
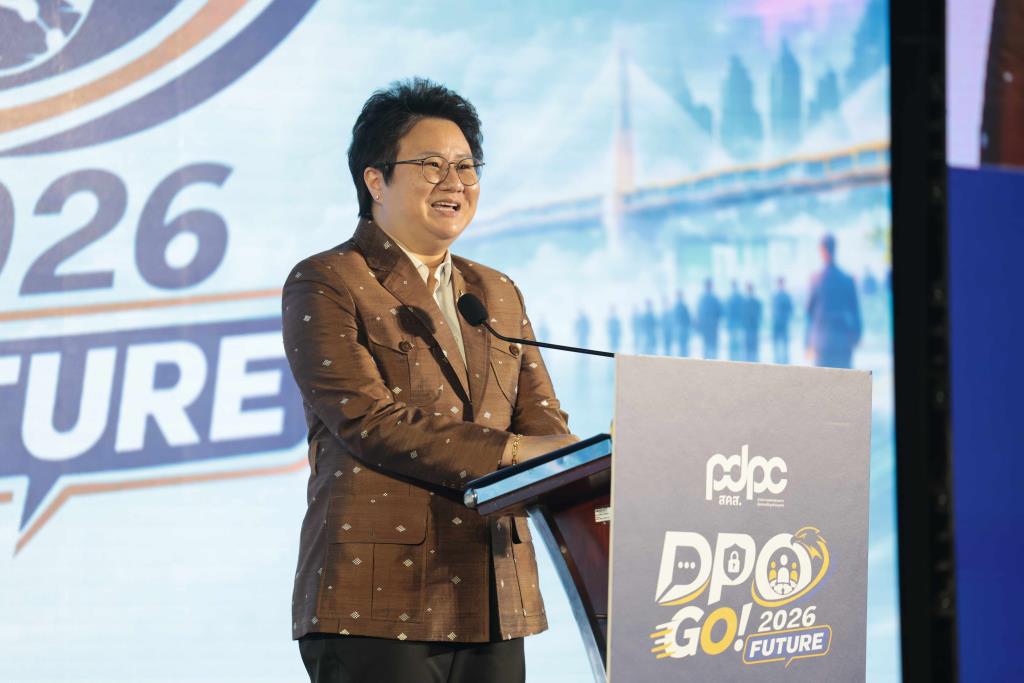
น.ส.แนน บุณย์ธิดา สมชัย รัฐมนตรีช่วยว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) กล่าวระหว่างเป็นประธานเปิดงาน DPO GO! FUTURE 2026 ภายใต้แนวคิด “MEET • SHARE • GROW เมื่อวันที่ 20 พ.ย. 2569 ซึ่งจัดขึ้นเพื่อพัฒนาความรู้และความร่วมมือระหว่างหน่วยงานภาครัฐและเอกชนในการคุ้มครองข้อมูลส่วนบุคคล รวมถึงรับมือภัยไซเบอร์และความท้าทายจาก AI ว่า รัฐบาลเดินหน้ายกระดับมาตรการป้องกันข้อมูลส่วนบุคคลของประชาชน หลังพบว่าปัญหาข้อมูลรั่วไหลไม่ได้เกิดจากแฮกเกอร์เจาะระบบเพียงอย่างเดียว แต่ยังมีกรณีบุคคลนำข้อมูลออกไปเผยแพร่ โดยเตรียมให้หน่วยงานภาครัฐเพิ่มขั้นตอนการยืนยันตัวตนก่อนเข้าสู่ระบบคอมพิวเตอร์ พร้อมจำกัดสิทธิ์เจ้าหน้าที่ในการเข้าถึงข้อมูล เพื่อป้องกันผู้ที่ไม่มีหน้าที่เกี่ยวข้องเปิดดูหรือนำข้อมูลประชาชนไปใช้โดยไม่ได้รับอนุญาต
"ข้อมูลรั่วไหลเกิดขึ้นได้หลายรูปแบบ ทั้งการถูกแฮกระบบเพื่อนำข้อมูลออกไป แต่ส่วนใหญ่ที่เห็นในขณะนี้เป็นกรณีที่บุคคลนำข้อมูลออกไปเผยแพร่ ซึ่งมีกฎหมายดูแลเรื่องนี้อยู่แล้ว และการเผยแพร่ข้อมูลส่วนบุคคลโดยผิดกฎหมายถือเป็นความผิด" น.ส.แนน กล่าว
น.ส.แนน กล่าวว่า เมื่อประมาณ 2 เดือนก่อน คณะรัฐมนตรี (ครม.) มีมติให้หน่วยงานภาครัฐปรับปรุงระบบรักษาความปลอดภัยของข้อมูลประชาชน โดยเฉพาะการเข้าสู่ระบบคอมพิวเตอร์ จากเดิมที่ใช้เพียงชื่อผู้ใช้งานและรหัสผ่าน จะต้องเพิ่มการยืนยันตัวตนอย่างน้อย 2 ขั้นตอน หรือ MFA (Multi-Factor Authentication) ควบคู่กับการกำหนดสิทธิ์เจ้าหน้าที่แต่ละตำแหน่งให้ชัดเจนว่าใครสามารถเปิดดูหรือใช้ข้อมูลประเภทใดได้บ้าง โดยพิจารณาจากหน้าที่รับผิดชอบและความจำเป็นในการใช้งาน
สำหรับการดำเนินงาน รัฐบาลเริ่มจากการขอความร่วมมือให้หน่วยงานต่างๆ ปรับปรุงระบบในช่วงครึ่งหลังของปี 2569 ก่อนผลักดันให้เป็นข้อกำหนดที่ทุกหน่วยงานต้องปฏิบัติตาม แต่ยังไม่ระบุวันเริ่มบังคับใช้ที่แน่นอน โดยมาตรการดังกล่าวสอดคล้องกับนโยบายของนายกรัฐมนตรีที่ต้องการปรับเปลี่ยนระบบราชการไปสู่บริการดิจิทัล เพื่อเพิ่มความสะดวกให้ประชาชนควบคู่กับการรักษาความปลอดภัยของข้อมูล ซึ่งในช่วง 2-3 ปีที่ผ่านมา ภาครัฐได้พยายามปรับปรุงการควบคุมสิทธิ์เข้าถึงข้อมูลอย่างต่อเนื่อง แต่ยังมีความแตกต่างระหว่างระบบของแต่ละหน่วยงาน
ส่วนประชาชนที่พบว่า ข้อมูลส่วนตัวรั่วไหลหรือได้รับแจ้งว่าข้อมูลถูกแฮก สามารถแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) เพื่อให้ตรวจสอบได้ โดยมีหน่วยงานรองรับเรื่องร้องเรียนและดูแลผู้ได้รับผลกระทบ ขณะที่ประชาชนควรระมัดระวังการใช้แอปพลิเคชัน อีเมล และบริการออนไลน์ พร้อมหมั่นเปลี่ยนรหัสผ่านทุก 3 เดือน
นอกจากนี้ รัฐบาลยังเร่งขยายเครือข่ายเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือ DPO ซึ่งทำหน้าที่ดูแลและตรวจสอบการใช้ข้อมูลภายในองค์กร โดย น.ส.แนน เปิดเผยว่า จากปี 2568 ที่มีหน่วยงานเข้าร่วมจัดตั้ง DPO ประมาณ 2,000 หน่วยงาน เพิ่มขึ้นเป็นเกือบ 5,000 หน่วยงานภายในระยะเวลา 1 ปี ทั้งภาครัฐและเอกชน สะท้อนถึงความตื่นตัวในการดูแลข้อมูลประชาชนและลูกค้า โดยคาดหวังว่าในปี 2570 จะมีหน่วยงานเข้าร่วมเพิ่มขึ้นอีก เพื่อขยายความร่วมมือในการป้องกันข้อมูลรั่วไหลและสร้างความเชื่อมั่นให้ผู้ใช้บริการ
"เราอาจไม่สามารถป้องกันเหตุข้อมูลส่วนบุคคลรั่วไหลได้ทั้งหมด แต่พยายามลดจำนวนเหตุให้เหลือน้อยที่สุด เพราะเกิดขึ้นปีละครั้ง ก็ถือว่ามากแล้ว" น.ส.แนน กล่าว
สำหรับการรับมือความเสี่ยงจากปัญญาประดิษฐ์ (AI) น.ส.แนน เปิดเผยว่า สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) อยู่ระหว่างการร่างพระราชบัญญัติปัญญาประดิษฐ์ เพื่อรองรับการเปลี่ยนแปลงของเทคโนโลยี ขณะที่หน่วยงานภาครัฐได้จัดอบรมบุคลากรเกี่ยวกับการป้องกันข้อมูลและรับมือภัยไซเบอร์ โดยรัฐบาลมีแนวทางกำกับดูแลการนำข้อมูลส่วนบุคคลไปใช้กับ AI ให้ถูกต้องตามกฎหมาย มีมาตรการรักษาความปลอดภัย และคำนึงถึงสิทธิของเจ้าของข้อมูล
ขณะเดียวกัน รัฐบาลยังสนับสนุนให้ประเทศไทยเข้าร่วมกรอบความร่วมมือ Global Cross-Border Privacy Rules (Global CBPR) เพื่อยกระดับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลที่ส่งข้ามประเทศ และสร้างความเชื่อมั่นให้ผู้ประกอบการ นักลงทุน และคู่ค้าต่างชาติว่าข้อมูลที่นำไปใช้ในการดำเนินธุรกิจจะได้รับการดูแลตามมาตรฐานสากล
ทั้งนี้ จากข้อมูลการตรวจสอบและรับแจ้งเหตุของ สคส. ตั้งแต่ปี 2566 ถึงวันที่ 31 ส.ค. 2569 พบเหตุละเมิดข้อมูลส่วนบุคคลรวม 1,826 เรื่อง แบ่งเป็นเหตุที่เกี่ยวข้องกับภัยไซเบอร์ 823 เรื่อง หรือ 45.07% และเหตุที่ไม่เกี่ยวข้องกับภัยไซเบอร์ 1,003 เรื่อง หรือ 54.93% โดยสาเหตุสำคัญมาจากความบกพร่องของบุคลากร เช่น การส่งข้อมูลผิดคน การเปิดเผยข้อมูลโดยไม่ตั้งใจ และการขาดมาตรการรักษาความปลอดภัยที่เหมาะสม
ตัวอย่างปัญหาที่พบภายในองค์กร ได้แก่ การให้พนักงานหลายคนใช้ชื่อผู้ใช้งานและรหัสผ่านร่วมกัน หรือปล่อยให้บัญชีของพนักงานที่ลาออกไปแล้วยังสามารถเข้าสู่ระบบและเข้าถึงข้อมูลได้ ซึ่งอาจเปิดช่องให้ข้อมูลรั่วไหลหรือถูกนำไปใช้โดยไม่ได้รับอนุญาต โดยกฎหมายกำหนดให้องค์กรต้องมีมาตรการป้องกันทั้งด้านการบริหารจัดการภายใน การใช้เทคโนโลยีรักษาความปลอดภัย และการควบคุมการเข้าถึงสถานที่หรืออุปกรณ์ที่จัดเก็บข้อมูล
สำหรับการบังคับใช้กฎหมายคุ้มครองข้อมูลส่วนบุคคล หรือ PDPA ที่ผ่านมา สคส.ได้รับเรื่องร้องเรียนแล้ว 4,489 เรื่อง โดยพฤติกรรมที่ถูกร้องเรียนมากที่สุดคือการเปิดเผยข้อมูลโดยไม่ได้รับความยินยอม รองลงมาเป็นการเก็บหรือใช้ข้อมูลโดยไม่มีฐานกฎหมายรองรับ และการไม่มีมาตรการรักษาความปลอดภัยที่เหมาะสม ในจำนวนนี้มีเรื่องที่ดำเนินการแล้วเสร็จมากกว่า 1,600 เรื่อง ผู้เสียหายไม่ประสงค์ดำเนินการต่อประมาณ 1,000 เรื่อง และมีคำสั่งให้แก้ไขปัญหามากกว่า 500 เรื่อง ส่วนกรณีร้ายแรงมีคำสั่งปรับทางปกครองแล้ว 11 เรื่อง รวมกว่า 28.8 ล้านบาท
ขณะเดียวกัน ผลการตรวจสอบเว็บไซต์และข้อมูลส่วนบุคคลบนอินเทอร์เน็ตในช่วงปีงบประมาณ 2566-2569 จำนวน 1,039,386 URL พบหน้าเว็บไซต์ที่มีข้อมูลส่วนบุคคลรั่วไหล 8,050 URL โดยดำเนินการแล้ว 8,043 URL เหลืออยู่ระหว่างดำเนินการ 7 URL ขณะที่สัดส่วนข้อมูลรั่วไหลที่ตรวจพบตามรายงานลดลงจาก 14.38% ในปี 2567 เหลือ 0.14% ในปี 2569
พ.ต.อ.สุรพงศ์ เปล่งขำ เลขาธิการคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล กล่าวว่า ความเสี่ยงด้านข้อมูลส่วนบุคคลในปัจจุบันมี 3 ด้าน ได้แก่ การรั่วไหลหรือละเมิดข้อมูล การนำข้อมูลไปใช้กระทำความผิด และความเสี่ยงจาก AI และระบบอัตโนมัติที่อาจกระทบสิทธิประชาชน ทำให้ DPO ต้องปรับบทบาทจากการตรวจสอบว่าองค์กรปฏิบัติตามกฎหมายหรือไม่ ไปสู่การป้องกันปัญหาก่อนเกิดเหตุ โดยต้องสามารถประเมินความเสี่ยง ประสานงานกับฝ่ายต่างๆ เข้าใจเทคโนโลยีใหม่ สื่อสารปัญหาให้ผู้บริหารตัดสินใจ และสร้างความตระหนักให้พนักงานทุกระดับใช้ข้อมูลอย่างปลอดภัย
ขณะที่ สคส.เดินหน้าพัฒนาเครือข่าย DPO ภายใต้โครงการคุ้มครองข้อมูลส่วนบุคคลเชิงรุก (PDPC Eagle Eye) พร้อมสนับสนุนเครื่องมือและแนวทางปฏิบัติที่เป็นมาตรฐานเดียวกัน รวมถึงส่งเสริมให้องค์กรขอเครื่องหมายรับรองมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล เพื่อสร้างความเชื่อมั่นให้ลูกค้า คู่ค้า และนักลงทุน โดยภายในงาน DPO GO! FUTURE 2026 ยังมีการมอบใบรับรองและรางวัลองค์กรที่ส่งเสริมการปฏิบัติตามมาตรฐานดังกล่าว