
True Digital Cybersecurity เผยไทยติด 1 ใน 10 ประเทศที่ถูกโจมตีด้วยแรนซัมแวร์มากที่สุด ภาคการผลิตตกเป็นเป้าหมายหลัก ขณะที่ SMEs เสี่ยงถูกใช้เป็นช่องทางเจาะระบบองค์กรใหญ่ แนะเฝ้าระวังภัยตลอด 24 ชั่วโมง หลังพบแฮกเกอร์ใช้เวลาเฉลี่ยเพียง 29 นาทีในการโจรกรรมข้อมูล
ฐิติรัตน์ ศิริพัฒนาเลิศ หัวหน้าสายงานด้านความปลอดภัยระบบข้อมูลสารสนเทศ บริษัท ทรู คอร์ปอเรชั่น จำกัด (มหาชน) กล่าวถึงสถานการณ์ภัยคุกคามไซเบอร์ในประเทศไทยมีแนวโน้มรุนแรงขึ้น โดยจากข้อมูลพบว่า องค์กรไทยเผชิญการโจมตีเฉลี่ย 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลก 164% และติดอันดับ 1 ใน 10 ประเทศที่ถูกโจมตีด้วยแรนซัมแวร์ (Ransomware) มากที่สุดในโลก
"เหตุผลหนึ่งที่ทำให้ไทยตกเป็นเป้าหมาย มาจากที่ผ่านมาข้อมูลส่วนตัว และข้อมูลรหัสผ่านของคนไทยหลุดจนกลายเป็นช่องโหว่ที่ทำให้เกิดการโจมตีได้ง่าย ทำให้ต้องมีมาตรการป้องกันในส่วนนี้เพิ่มเติมด้วย"
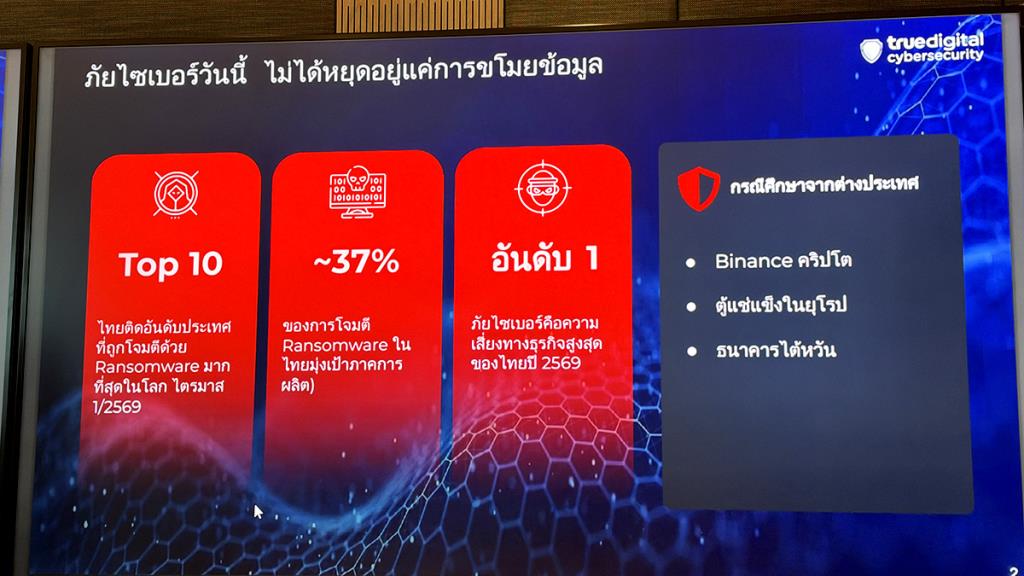
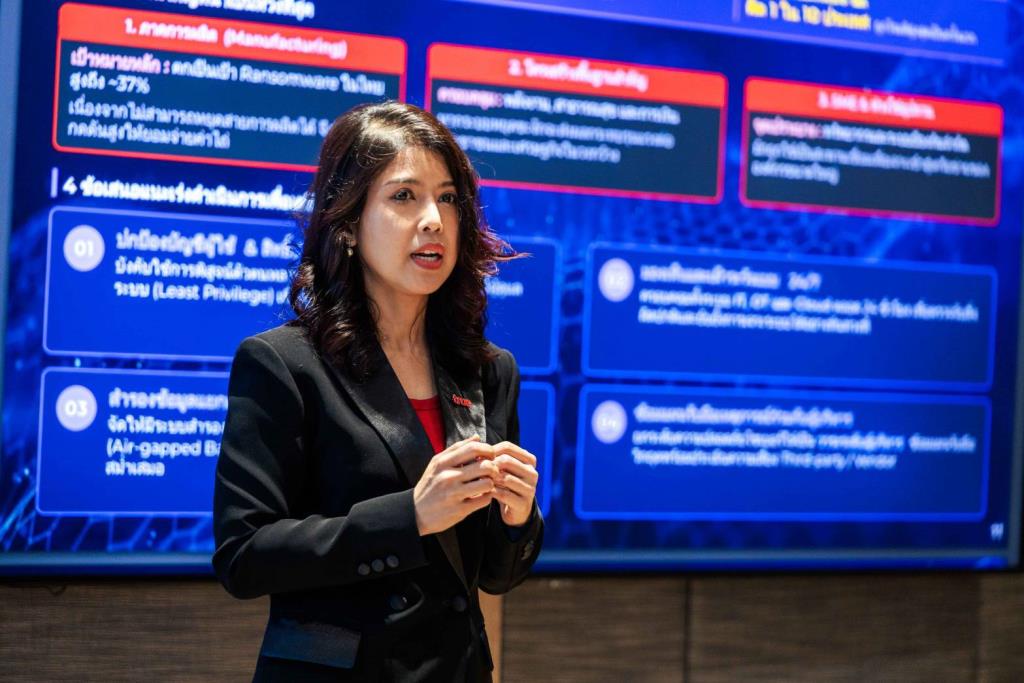
สำหรับกลุ่มธุรกิจที่ตกเป็นเป้าหมายหลัก ได้แก่ ภาคการผลิต (Manufacturing) ซึ่งมีสัดส่วนประมาณ 37% ของเป้าหมายการโจมตีด้วยแรนซัมแวร์ เนื่องจากหากระบบถูกโจมตีจนสายการผลิตหยุดชะงัก จะส่งผลกระทบโดยตรงต่อรายได้และการดำเนินธุรกิจ ทำให้มีแรงกดดันในการจ่ายค่าไถ่สูง รองลงมาคือกลุ่มโครงสร้างพื้นฐานสำคัญ ทั้งพลังงาน สาธารณสุข และการเงิน ซึ่งอาจส่งผลกระทบต่อประชาชนในวงกว้าง
ขณะเดียวกัน ธุรกิจขนาดกลางและขนาดย่อม (SMEs) กลายเป็นเป้าหมายที่ต้องจับตา หลังพบแนวโน้มการโจมตีเพิ่มขึ้นในช่วง 3 ปีที่ผ่านมา โดยผู้โจมตีอาจใช้ช่องโหว่ของ SMEs ที่เป็นคู่ค้าหรือผู้ให้บริการ เป็นช่องทางเข้าสู่ระบบขององค์กรขนาดใหญ่ ที่มีการเปิดระบบให้เชื่อมต่อจากภายนอก
ฐิติรัตน์ ระบุว่า จุดเสี่ยงสำคัญที่องค์กรควรเร่งตรวจสอบมี 4 ส่วน ได้แก่ ระบบยืนยันตัวตนและบัญชีผู้ดูแลระบบที่มีสิทธิ์สูง ระบบที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ต ระบบธุรกิจหลักและระบบชำระเงิน รวมถึงระบบปฏิบัติการทางกายภาพ (OT) และระบบของผู้ให้บริการภายนอก (Third Party)
โดยเฉพาะระบบ OT เช่น เครื่องจักรในโรงงาน ระบบควบคุมไฟฟ้า ประปา และอุปกรณ์ทางการแพทย์ ที่ปัจจุบันเชื่อมต่ออินเทอร์เน็ตมากขึ้น แต่บางส่วนยังใช้ระบบปฏิบัติการเก่าหรือไม่ได้อัปเดตแพตช์ความปลอดภัย ทำให้มีความเสี่ยงต่อการถูกโจมตี
4 มาตรการป้องกัน รับมือแฮกเกอร์โจมตีเร็วขึ้น
สำหรับแนวทางรับมือภัยไซเบอร์ องค์กรควรดำเนินการใน 4 ด้าน ได้แก่ 1.ปกป้องบัญชีผู้ใช้งาน ด้วยระบบยืนยันตัวตนหลายปัจจัย (MFA) และควบคุมสิทธิ์บัญชีผู้ดูแลระบบ 2.เฝ้าระวังภัยตลอด 24 ชั่วโมง ผ่านศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ (SOC) ให้ครอบคลุมทั้ง IT, OT และ Cloud Infrastructure
3.มีการแยกเครือข่ายและสำรองข้อมูล โดยจัดเก็บข้อมูลสำรองแยกจากระบบหลัก พร้อมทดสอบการกู้คืนเพื่อให้ธุรกิจดำเนินต่อได้เมื่อเกิดเหตุ และ 4.ซักซ้อมแผนรับมือภัยไซเบอร์ ร่วมกับผู้บริหาร ทีมไอที และพนักงาน เพื่อให้สามารถตัดการเชื่อมต่อและจำกัดความเสียหายได้อย่างรวดเร็ว
ทั้งนี้ ข้อมูลที่นำเสนอระบุว่า ผู้โจมตีใช้เวลาเฉลี่ยเพียง 29 นาที ตั้งแต่เริ่มโจมตีจนสามารถโจรกรรมข้อมูลสำเร็จ ทำให้องค์กรต้องมีความสามารถในการตรวจจับและตอบสนองภัยคุกคามแบบเรียลไทม์ โดยเฉพาะการโจมตีที่มักเกิดขึ้นนอกเวลาทำการ
สำหรับ SME ที่มีงบประมาณจำกัด สามารถเริ่มต้นจากการเปิดใช้ MFA เปลี่ยนรหัสผ่านเริ่มต้นของอุปกรณ์ สำรองข้อมูลแยกจากระบบหลัก ติดตั้งระบบตรวจจับภัยคุกคามที่อุปกรณ์ปลายทาง (EDR) และอบรมพนักงานให้รู้เท่าทันอีเมลหลอกลวงและ Deepfake เพื่อลดความเสี่ยงก่อนขยายการลงทุนด้านความปลอดภัยในระยะต่อไป