
เหตุโจมตีไซเบอร์ที่ทำให้ Binance แพลตฟอร์มซื้อขายคริปโตเคอร์เรนซีรายใหญ่ที่สุดในโลก สูญเสียสินทรัพย์ดิจิทัลมูลค่าราว 6.3 พันล้านดอลลาร์สหรัฐ กำลังขยายผลจากปัญหาความปลอดภัยของบริษัทหนึ่ง ไปสู่คำถามใหญ่ของระบบการเงินโลก ที่การโจมตีไซเบอร์มีความเร็ว ซับซ้อน และสร้างความเสียหายได้มากกว่าที่ตลาดเคยประเมิน
ล่าสุด Binance กลับมาเปิดให้บริการอีกครั้งหลังเกิดเหตุ พร้อมระบุว่าลูกค้าถอนสินทรัพย์ออกจากแพลตฟอร์มประมาณ 3.64 พันล้านดอลลาร์ หรือราว 2.1% ของสินทรัพย์ทั้งหมด โดยบริษัทกล่าวว่ากระแสการถอนเงินเริ่มทรงตัว และยังมีเงินฝากเข้ามาในระดับสูง
อย่างไรก็ตาม แพลตฟอร์มวิเคราะห์ข้อมูลคริปโต DefiLlama ประเมินยอดเงินไหลออกไว้สูงกว่านั้นที่ประมาณ 5.81 พันล้านดอลลาร์ โดย Binance ชี้แจงว่าตัวเลขดังกล่าวอาจไม่รวมการเคลื่อนย้ายเงินไปยังกระเป๋า Hot Wallet ใหม่ หรือกระเป๋าเงินคริปโตที่เชื่อมต่อกับอินเทอร์เน็ตตลอดเวลาใบใหม่ของบริษัท จึงไม่สะท้อนยอดสุทธิที่แท้จริง
***สรุป Binance ถูกแฮกได้อย่างไร?
เหตุการณ์แฮกเกิดขึ้นเมื่อวันที่ 29 ตุลาคม 2026 แฮกเกอร์ขโมยสินทรัพย์ดิจิทัลมูลค่าราว 6.3–6.4 พันล้านดอลลาร์ จากกระเป๋าร้อน Hot Wallet ของ Binance ข้ามหลายบล็อกเชน เช่น Ethereum, Bitcoin, Tron, XRP, Solana ฯลฯ โดยส่วนใหญ่ถูกถ่ายโอนออกไปภายในเวลาประมาณ 20–30 นาที ทุบสถิติเป็นคดีโจรกรรมคริปโตที่ใหญ่ที่สุดในประวัติศาสตร์ โดยใหญ่กว่าเหตุแฮก Bybit ปี 2025 ประมาณ 4 เท่าตัว
การโจมตีครั้งนี้ไม่ใช่การขโมยกุญแจ Private Key โดยตรง แต่เป็นการวางแผนทำงานระยะยาวหลายขั้นตอนในเวลาหลายเดือน และมุ่งเจาะระบบภายในของ Binance จนสามารถสั่งให้ระบบเซ็นธุรกรรมของกระเป๋าร้อนได้เอง ลำดับการโจมตีโดยคร่าวตามรายงานของ Binance นั้นมีจุดเริ่มตั้งแต่ประมาณเดือนมิถุนายน 2026 ซึ่งเป็นช่วงที่พนักงานฝั่ง Wallet DevOps ได้ดาวน์โหลดซอฟต์แวร์ที่ถูกดัดแปลง จากโฆษณาหรือแหล่งที่ดูน่าเชื่อถือ ทำให้เครื่องถูกเจาะและเผยข้อมูลทีมงาน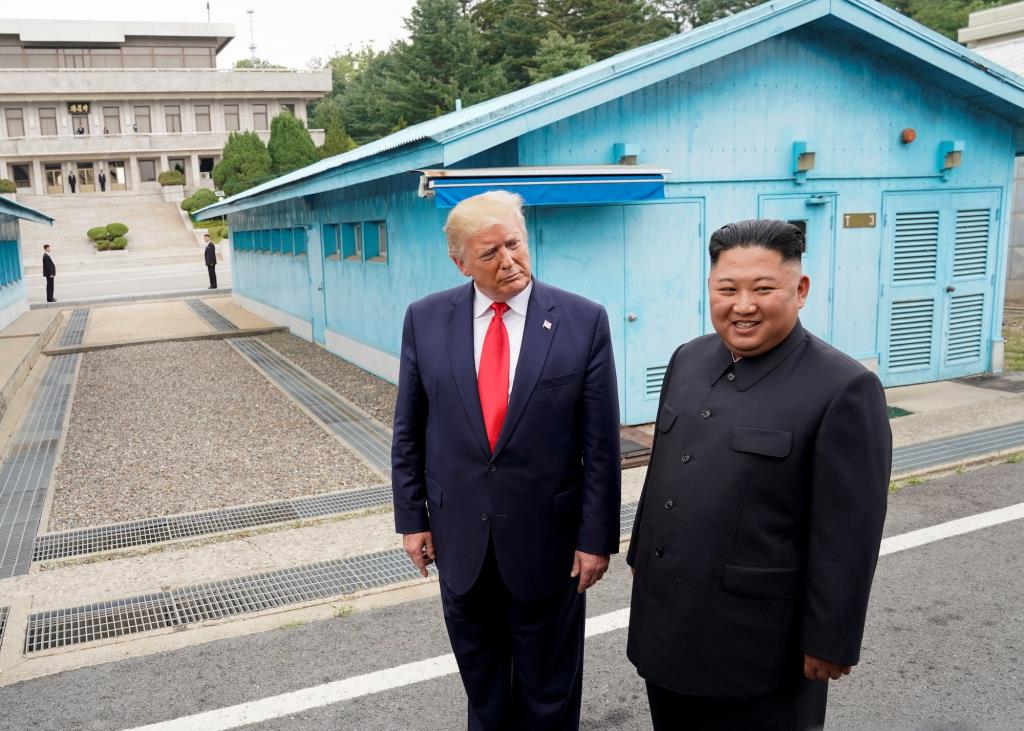
จนเดือนกันยายน 2026 พบว่ามีการใช้ Social Engineering ขั้นสูง เช่น ปลอมเป็นบริษัทที่เปิดรับสมัครงาน ติดต่อผ่านแพลตฟอร์มหาคนงานจริง จัดสัมภาษณ์หลายรอบ สร้างความน่าเชื่อถือด้วยโซเชียลมีเดีย แล้วส่ง “งานทดสอบ” หรือโค้ดที่แฝงมัลแวร์ให้พนักงานดาวน์โหลด ขยายการเข้าถึง ใช้เครื่องที่ถูกเจาะ และเครื่องมือ AI ภายในของ Binance เอง เพื่อเข้าควบคุมเครื่องวิศวกรคนอื่นเพิ่ม และหาสิทธิ์ที่เกี่ยวข้องกับระบบเซ็นธุรกรรม (signing system) ของกระเป๋าร้อน
จนวันที่ 29 ตุลาคม 2026 แฮกเกอร์จึงเปิดฉากถอนเงินจำนวนมหาศาล บน Ethereum ใช้ฟีเจอร์ที่อนุญาตให้กระเป๋าปกติมอบสิทธิ์การทำงานให้ smart contract โดยเตรียม authorization หลายชุดล่วงหน้าเพื่อให้ตรงกับ nonce ของกระเป๋าที่ใช้งานหนาแน่น แล้วมอบการควบคุมให้บัญชีที่แฮกเกอร์ลักลอบคุมแทน พร้อมกับใช้มัลแวร์ที่ออกแบบมาเพื่อลบหลักฐาน ทำให้การตรวจสอบยากขึ้น
สิ่งที่ Binance ทำหลังเกิดเหตุ คือออกแถลงการณ์ขอโทษและย้ำว่าเป็นแคมเปญที่ซับซ้อน โดยริชาร์ด เทง (Richard Teng) ซีอีโอร่วมของบริษัทระบุชัดเจนว่าความสูญเสียระดับ 6.3 พันล้านดอลลาร์ไม่ใช่ความผิดพลาดเพียงจุดเดียว อาชญากรใช้วิธีการโจมตีแบบผสมผสานระหว่างการหลอกลวงพนักงานและเจาะระบบรักษาความปลอดภัยจากภายในองค์กรอย่างเป็นขั้นเป็นตอน
คำแถลงของผู้บริหาร Binance ถือเป็นการยอมรับว่านอกจากความเสี่ยงเรื่อง Social Engineering ที่ซับซ้อน โดยเฉพาะการปลอมสัมภาษณ์งาน ยังมีประเด็นการเจาะเครื่องของพนักงานที่มีสิทธิ์สูง การใช้เครื่องมือภายใน รวมถึง AI ขององค์กรเอง พร้อมกับใช้ช่องว่างในระบบอนุมัติธุรกรรมของกระเป๋าร้อน ซึ่งแม้จะไม่ใช่การถอดรหัสด้วยคอมพิวเตอร์ควอนตัม แต่ความเร็วและความซับซ้อนของการโจมตีก็สร้างความเสียหายระดับประวัติศาสตร์ได้แล้ว
***Binance ใช้เงินชดเชย สางปมคริปโตสะเทือน
Binance ระบุว่าได้จัดหาสินทรัพย์ทดแทนเพื่อครอบคลุมประมาณ 95% ของเหรียญที่ถูกขโมย หรือคิดเป็นมูลค่าราว 6 พันล้านดอลลาร์ โดยใช้เงินจากหลายแหล่ง ได้แก่ กองทุน Secure Asset Fund for Users หรือ SAFU กองทุนประกันการซื้อขาย Futures และเงินทุนของบริษัท
บริษัทเคยตั้งกองทุน SAFU ไว้ราว 1 พันล้านดอลลาร์เพื่อคุ้มครองลูกค้าในกรณีเกิดเหตุฉุกเฉิน แต่ Yi He ประธานเจ้าหน้าที่บริหารร่วมของ Binance ระบุว่า บริษัทอาจใช้เงินประมาณครึ่งหนึ่งของกองทุนดังกล่าว และจะเติมเงินกลับเข้าไปให้มีมูลค่าใกล้เคียงเดิม
ส่วนสินทรัพย์ที่ยังไม่สามารถจัดหาทดแทนได้ราว 5% เป็นโทเคนที่มีสภาพคล่องต่ำ จึงอาจต้องใช้เวลานานกว่าในการรวบรวมให้ครบตามจำนวน
Binance ซึ่งมีผู้ใช้งานลงทะเบียนทั่วโลกประมาณ 335 ล้านราย และมีสินทรัพย์ภายใต้การบริหารราว 171,000 ล้านดอลลาร์ ณ วันที่ 28 ตุลาคม กำหนดการเปิดให้ถอนเงินเป็นระยะ โดยให้ความสำคัญกับเหรียญที่มีความต้องการสูง เช่น Bitcoin, Ether, USDC, USDT และ Dogecoin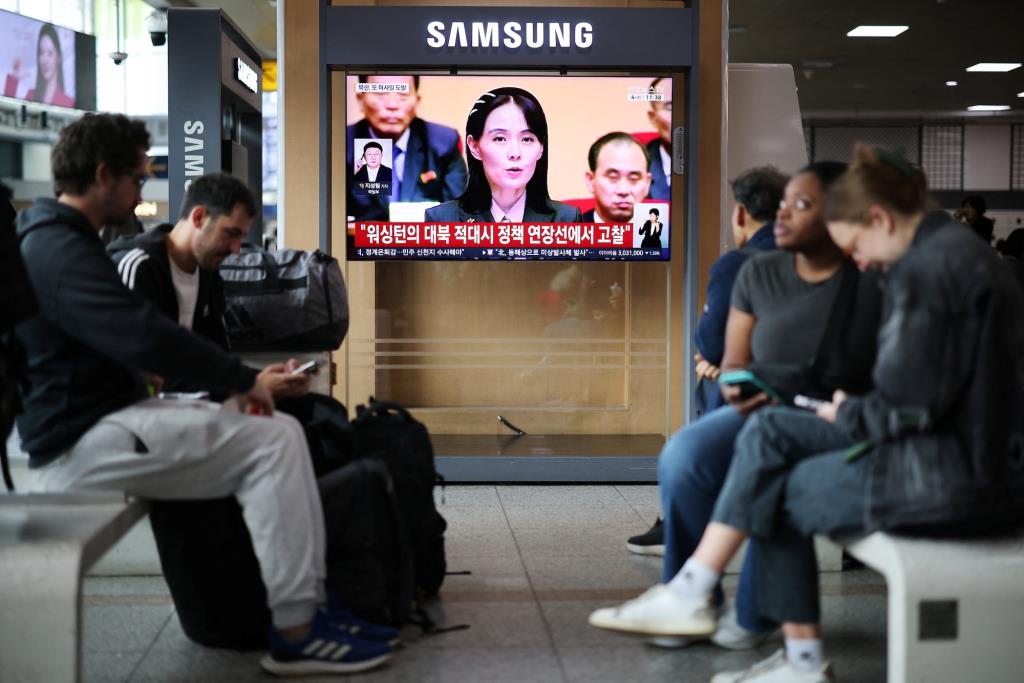
แม้ยอดถอนจะอยู่ในระดับสูง แต่ TRM Labs มองว่า การถอนเงินดังกล่าวอาจเป็นปฏิกิริยาเพื่อความปลอดภัย มากกว่าจะเป็นการเทขายหรือการย้ายเงินออกจากตลาดคริปโตอย่างถาวร
*** FBI พุ่งเป้ากลุ่มแฮกเกอร์เกาหลีเหนือ
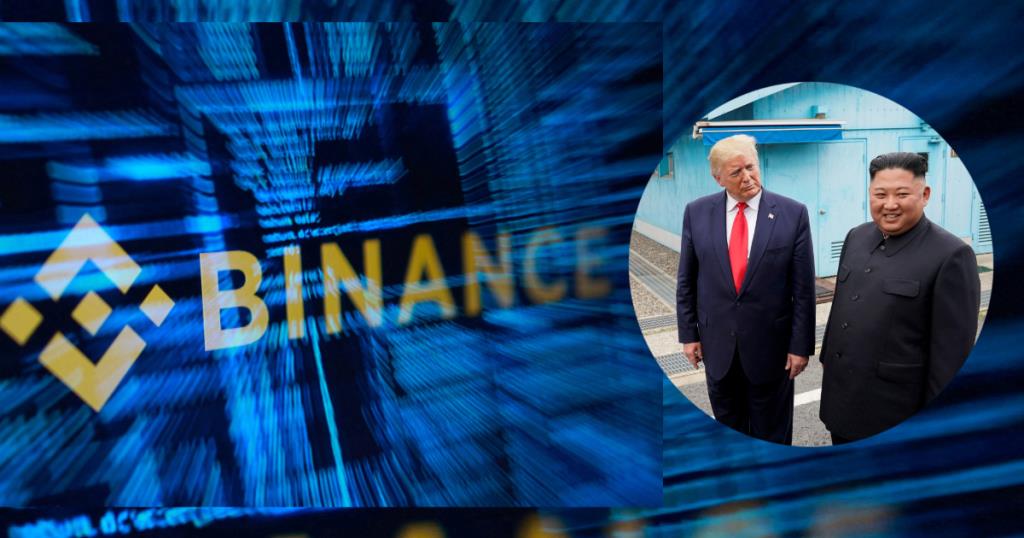
สำนักงานสอบสวนกลางสหรัฐฯ หรือ FBI ระบุว่า กลุ่มแฮกเกอร์ที่มีชื่อว่า TraderTraitor ซึ่งเชื่อมโยงกับรัฐบาลเกาหลีเหนือ อยู่เบื้องหลังการโจมตี Binance ในครั้งนี้ โดยเจ้าหน้าที่พบว่าผู้โจมตีพยายามเปลี่ยนสินทรัพย์ที่ขโมยมาเป็น Ether และคาดว่าจะใช้เทคโนโลยีที่เกี่ยวข้องเพื่อฟอกเงินต่อไป
บริษัทวิเคราะห์บล็อกเชนอย่าง TRM Labs และ Chainalysis ระบุว่า รูปแบบการโจมตีมีความคล้ายคลึงกับปฏิบัติการที่เคยถูกกล่าวหาว่าเชื่อมโยงกับเกาหลีเหนือหลายครั้งที่ผ่านมา โดยการโจรกรรมส่วนใหญ่เกิดขึ้นภายในเวลาประมาณ 20 นาที
อย่างไรก็ตาม ประธานาธิบดีโดนัลด์ ทรัมป์ของสหรัฐฯ กล่าวว่า ยังไม่มีความชัดเจนว่าเกาหลีเหนือมีส่วนเกี่ยวข้องจริงหรือไม่ ขณะที่เกาหลีเหนือปฏิเสธข้อกล่าวหาในเวลาต่อมา
Binance ระบุว่า เหตุดังกล่าวเป็นการโจมตีที่ซับซ้อน ซึ่งเกี่ยวข้องกับแล็ปท็อปที่ถูกบุกรุกและมัลแวร์ที่ออกแบบมาเพื่อลบหลักฐานการโจมตี ทำให้การสืบสวนและติดตามเส้นทางเงินทำได้ยากขึ้น
***เกาหลีใต้เร่งสร้าง "แม่ทัพไซเบอร์” ระดับชาติ
ผลกระทบจากเหตุแฮก Binance ยังส่งแรงสั่นสะเทือนไปถึงภาคความมั่นคงของเกาหลีใต้ ประธานาธิบดีอี แจ-มยอง เรียกร้องให้รัฐบาลจัดตั้งหน่วยงานหรือคณะทำงานด้านความมั่นคงไซเบอร์ที่มีอำนาจสูง สามารถประสานงานระหว่างหน่วยงานรัฐและภาคเอกชนได้โดยตรง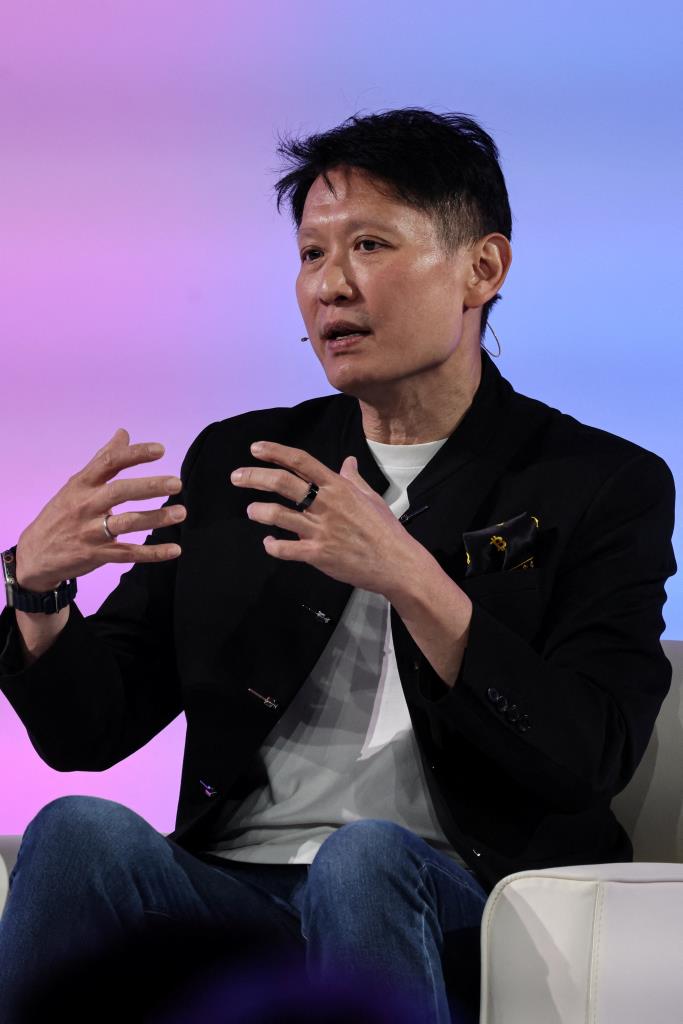
ผู้นำเกาหลีใต้กล่าวว่า ระบบรักษาความปลอดภัยที่เน้นการตรวจสอบและตอบสนอง “หลังเกิดเหตุ” จะไม่เพียงพออีกต่อไป โดยจำเป็นต้องเปลี่ยนไปสู่ระบบป้องกันเชิงรุก เพื่อคุ้มครองบริการสาธารณะและโครงสร้างพื้นฐานสำคัญ
สำนักงานข่าวกรองแห่งชาติเกาหลีใต้ยังเริ่มตรวจสอบความปลอดภัยฉุกเฉิน ครอบคลุมหน่วยงานรัฐบาลกลาง รัฐบาลท้องถิ่น และสถาบันสาธารณะมากกว่า 2,100 แห่ง
รายงานชี้ว่าเกาหลีใต้เผชิญการโจมตีทางไซเบอร์ต่อเนื่องในช่วงหลายสัปดาห์ที่ผ่านมา โดยเฉพาะภาคการเงิน ขณะที่กลุ่มแฮกเกอร์เกาหลีเหนือถูกกล่าวหาว่าเคยโจมตีบริษัทคริปโต ธนาคาร และระบบรัฐบาลในหลายประเทศ
***ไกลกว่าคริปโต AI เร่งความเสียหายโดยไม่ต้องรอควอนตัมคอมพิวเตอร์
เหตุการณ์แฮก Binance เกิดขึ้นในช่วงที่นักวิเคราะห์เริ่มตั้งคำถามว่า โลกกำลังให้ความสำคัญกับภัยไซเบอร์ต่ำกว่าความเป็นจริงหรือไม่
ในบทวิเคราะห์ของ Mike Dolan แห่ง Reuters ชี้ว่าการโจมตีระบบการเงิน การแทรกแซงระบบป้องกันภัยทางอากาศของยูเครน และเหตุที่ตู้แช่แข็งในซูเปอร์มาร์เก็ตยุโรปถูกปิดการทำงาน ล้วนมองได้เป็นส่วนหนึ่งของภาพเดียวกัน นั่นคือการโจมตีโครงสร้างพื้นฐานที่สามารถสร้างผลกระทบทางเศรษฐกิจได้ในวงกว้าง
ที่ผ่านมา ความเสี่ยงเรื่องการเข้ารหัสข้อมูลทางการเงินมักถูกผูกไว้กับการมาถึงของ "ควอนตัมคอมพิวเตอร์" (Quantum Computer) ซึ่งผู้เชี่ยวชาญจำนวนมากยังมองว่า ต้องใช้เวลาอีกหลายปีกว่าจะมีความสามารถและขนาดที่ใหญ่พอ แต่ AI อาจไม่จำเป็นต้องรอถึงวันนั้น
AI ที่ถูกใช้โดยอาชญากร กลุ่มรัฐที่สนับสนุนการโจมตี หรือแม้แต่โมเดลที่หลุดจากการควบคุม ล้วนช่วยเพิ่มความเร็วในการค้นหาช่องโหว่ สร้างมัลแวร์ ปลอมแปลงข้อมูล ระบุเป้าหมายที่มีมูลค่าสูง และปรับเปลี่ยนวิธีโจมตีแบบอัตโนมัติได้แล้วในนาทีนี้
ถึงขณะนี้ แม้ยังไม่มีข้อมูลยืนยันว่า AI เป็นเครื่องมือที่ใช้ในการโจมตี Binance แต่เหตุการณ์ดังกล่าวสะท้อนว่า ระบบที่มีมูลค่าสูงและเชื่อมต่อถึงกันจำนวนมากสามารถกลายเป็นเป้าหมายของการโจมตีที่เกิดขึ้นอย่างรวดเร็วได้
ดังนั้น ความกังวลจึงขยายภาพไปไกลกว่าคำถามว่า “ใครขโมยเงินไป” แต่อยู่ที่ว่าในอนาคต AI จะช่วยให้ผู้โจมตีค้นหาและโจมตีระบบจำนวนมากพร้อมกันได้หรือไม่
*** นักลงทุนเริ่มมองความเสี่ยง AI มากกว่าการเติบโต
กระแสตลาดการเงินในช่วงที่ผ่านมาให้ความสนใจกับการลงทุนโครงสร้างพื้นฐาน AI มูลค่าหลายแสนล้านดอลลาร์ การขยายศูนย์ข้อมูล และความสามารถของบริษัทเทคโนโลยีในการสร้างผลตอบแทนจากการลงทุนมหาศาลเหล่านี้
แต่ขณะเดียวกัน ความเสี่ยงด้านไซเบอร์กลับยังไม่ใช่ประเด็นหลักในมุมมองเศรษฐกิจมหภาค ทั้งที่การโจมตีที่ได้รับการสนับสนุนจากรัฐกำลังขยับจากการจารกรรมข้อมูลไปสู่การโจมตีโครงสร้างพื้นฐาน ห่วงโซ่อุปทาน ระบบการเงิน และระบบความมั่นคง
ข้อมูลจากสภาความสัมพันธ์ระหว่างประเทศของสหรัฐฯ ระบุว่า ในช่วง 20 ปีที่ผ่านมา ปฏิบัติการไซเบอร์ที่ถูกสงสัยว่ามีรัฐบาลอยู่เบื้องหลังประมาณ 77% เชื่อมโยงกับจีน รัสเซีย อิหร่าน และเกาหลีเหนือ
ด้านรายงานความเสี่ยงของ World Economic Forum จัดให้ข้อมูลเท็จและข้อมูลบิดเบือน, ผลกระทบเชิงลบจากเทคโนโลยี AI และความไม่มั่นคงทางไซเบอร์ อยู่ในกลุ่มความเสี่ยงสำคัญต่อเศรษฐกิจโลก
ผลสำรวจของ Association of Investment Companies ในสหราชอาณาจักรยังพบว่า นักลงทุนเกือบ 3 ใน 4 กังวลเรื่องข้อมูลเท็จจาก AI มากที่สุด ตามมาด้วยการสูญเสียตำแหน่งงาน การเสื่อมถอยของทักษะมนุษย์ ความเป็นส่วนตัว และผลกระทบต่อสิ่งแวดล้อม
สรุปแล้ว กรณี Binance แสดงให้เห็นว่าแม้แพลตฟอร์มจะมีเงินทุนสำรองจำนวนมากและสามารถชดเชยความเสียหายได้ แต่ความเชื่อมั่นของผู้ใช้ยังคงเป็นสินทรัพย์ที่กู้คืนได้ยากที่สุด
สำหรับผู้ใช้ทั่วไป เหตุการณ์นี้ตอกย้ำความสำคัญของการใช้กระเป๋าสินทรัพย์ดิจิทัลอย่างรอบคอบ การเปิดใช้การยืนยันตัวตนหลายขั้นตอน การแยกเงินลงทุนออกจากเงินที่ใช้ในชีวิตประจำวัน และการระวังกลโกงที่มักเกิดขึ้นซ้ำเติมหลังเหตุแฮกครั้งใหญ่
ในมุมของบริษัทเทคโนโลยี บทเรียนสำคัญของเหตุการณ์แฮก Binance คือการรักษาความปลอดภัยไม่ควรจำกัดอยู่ที่การปิดช่องโหว่ของซอฟต์แวร์ แต่ต้องครอบคลุมอุปกรณ์ของพนักงาน ระบบจัดการสิทธิ์ กระเป๋าสินทรัพย์ดิจิทัล การตรวจจับพฤติกรรมผิดปกติ และแผนรับมือเมื่อระบบถูกโจมตี
เหตุการณ์ Binance ถูกแฮกจึงอาจเป็นมากกว่าการปล้นสินทรัพย์ดิจิทัลครั้งใหญ่ที่สุดครั้งหนึ่งของโลก แต่เป็นสัญญาณว่า สงครามไซเบอร์กำลังขยายตัวเข้าสู่ระบบเศรษฐกิจจริง และ AI อาจทำให้ความเสียหายเกิดขึ้นเร็วขึ้น กว้างขึ้น และคาดเดาได้ยากขึ้น โดยไม่จำเป็นต้องรอให้ถึงยุคของคอมพิวเตอร์ควอนตัม (Quantum Computer) หรือสุดยอดคอมพิวเตอร์ที่ใช้หลักการของกลศาสตร์ควอนตัมในการประมวลผลข้อมูล แทนการใช้หลักการของคอมพิวเตอร์ทั่วไปที่เราใช้กันอยู่ทุกวันนี้ ทำให้มีศักยภาพในการแก้ปัญหาบางอย่างได้เร็วกว่าคอมพิวเตอร์ทั่วไปอย่างมหาศาล.