
อเมซอน เว็บ เซอร์วิสเซส (Amazon Web Services) หรือ AWS กระตุ้นองค์กรไทยรับมือแฮกเกอร์ใช้ปัญญาประดิษฐ์ (AI) เป็นเครื่องมือโจมตีแอปพลิเคชันแบบเร็วแรงชนิดไม่เคยเกิดขึ้นมาก่อน ชู AI ใหม่ "คอนตินัม" (Continuum) ช่วยตรวจจับ-แก้ไขช่องโหว่ความปลอดภัยในโค้ดได้เร็วแม่นยำ ลดความเสี่ยงถูกโจมตีในโค้ดภาษา C/C++
นายฉัตรชัย กําลังเดช หัวหน้าฝ่ายโซลูชัน หรือ Head of Solutions Architect ของ AWS ประเทศไทย กล่าวในงาน AWS Security 101 in the AI Era ว่าสมรภูมิไซเบอร์ในปัจจุบันเปลี่ยนจากการโจมตีโดยมนุษย์ไปสู่การต่อสู้ระหว่างเครื่องจักรกับเครื่องจักร (Machine vs. Machine) การบริหารความปลอดภัยขององค์กรจึงยังคงใช้วิธีการเดิมๆ ไม่ได้อีกต่อไป โดยเมื่อแฮกเกอร์ใช้ AI ระยะเวลาการโจมตีนั้นลดลงจาก 2.3 ปีเหลือเพียง 10 ชั่วโมงเท่านั้น
"ในอดีต ระยะเวลาเฉลี่ยตั้งแต่ค้นพบช่องโหว่ จนกระทั่งถูกนำไปใช้ยิงเจาะระบบ (Exploit) อยู่ที่ประมาณ 2.3 ปี แต่ปัจจุบันความเร็วของ AI ลดระยะเวลานั้นลงเหลือเพียง 10 ชั่วโมงเท่านั้น" ฉัตรชัยกล่าว "รายงานช่องโหว่ความปลอดภัยระดับสากล (CVE) โตขึ้นถึง 20% ในปีที่ผ่านมา คิดเป็นกว่า 48,000 รายการ และตัวเลขการตรวจพบช่องโหว่ในปัจจุบันยังคงทำลายสถิติตัวเลขรวมของปีก่อนหน้าอย่างต่อเนื่อง"
ฉัตรชัยชี้ว่าในอดีต ผู้ที่เจาะระบบต้องเป็นแฮกเกอร์ที่มีความเชี่ยวชาญสูงเฉพาะด้าน แต่ปัจจุบัน AI กลายเป็นตัวเพิ่มความเสี่ยงเพราะ AI สแกนระบบได้ 24 ชั่วโมงไม่มีวันหยุด ขณะเดียวกันก็วิเคราะห์ซอร์สโค้ดมหาศาลได้พร้อมกัน และยังเปิดโอกาสให้ใครก็สามารถใช้ AI สร้างสคริปต์เจาะระบบได้ง่ายขึ้น
ด้วยเหตุนี้ รอบการอัปเดตความปลอดภัยหรือการลงแพตช์ (Patching) ขององค์กรธุรกิจทั่วไป ซึ่งปกติทำเพียงเดือนละครั้งหรือไตรมาสละครั้ง จึงไม่สามารถไล่ตามความเร็วของการโจมตีระดับเรียลไทม์ในปัจจุบันได้ทันอีกต่อไป
*** AWS ใช้คณิตศาสตร์คู่ AI ปกป้องระบบ
ฉัตรชัยย้ำว่าก่อนที่องค์กรธุรกิจจะนำระบบขึ้นไปรันบนคลาวด์ AWS ได้วางโครงสร้างความปลอดภัยเชิงลึกไว้อย่างแน่นหนา โดย AWS มุ่งรับผิดชอบความปลอดภัยของตัวระบบคลาวด์ตั้งแต่ Data Center, ชิปประมวลผลอย่าง Trainium และ Graviton ไปจนถึงระบบ Virtualization ในขณะที่ลูกค้าเป็นผู้รับผิดชอบข้อมูลและการตั้งค่าสิทธิ์ภายในคลาวด์
ปัจจุบัน AWS ใช้เทคโนโลยี AI และหลักการทางคณิตศาสตร์ชั้นสูงในการปกป้องระบบคลาวด์ของตัวเอง มีการนำหลักพิสูจน์ทางคณิตศาสตร์มาตรวจสอบการกำหนดค่าบนระบบ เพื่อการันตีความปลอดภัยที่พิสูจน์เงื่อนไขได้จริง ไม่ใช่เพียงการประเมินตามความน่าจะเป็น
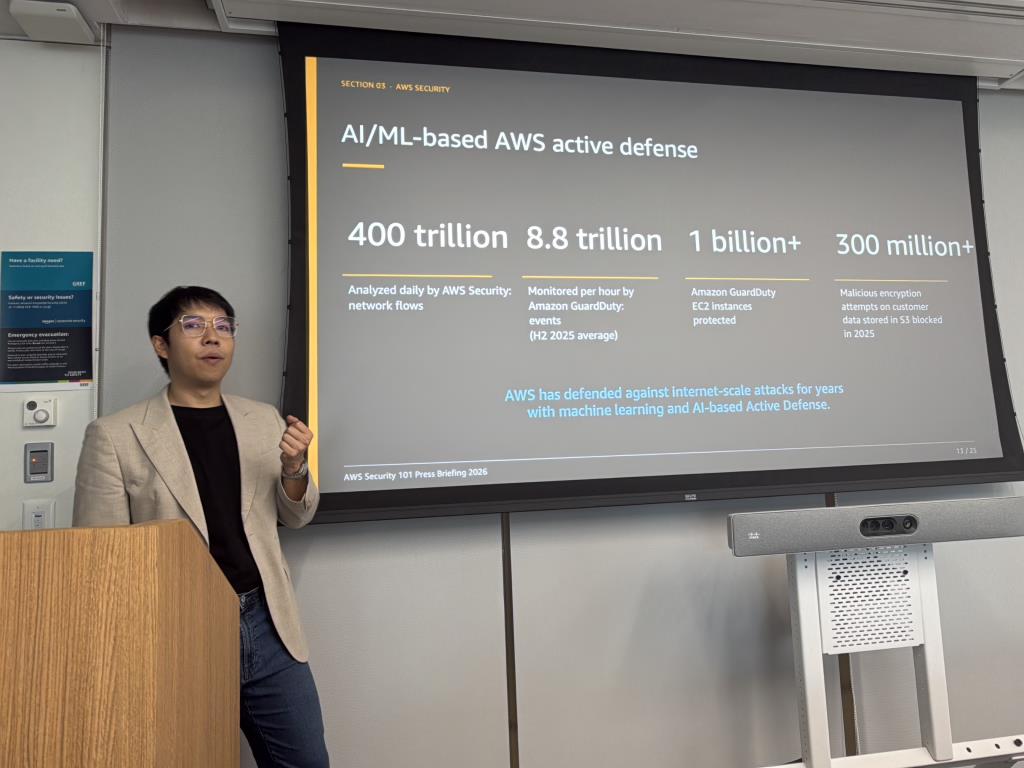
ในอีกด้าน AWS มีการใช้เครือข่าย Graph Neural Network ตรวจสอบความน่าเชื่อถือของโดเมนผ่าน DNS Queries กว่า 1 ล้านล้านครั้ง และตรวจพบโดเมนแอบอ้างไม่หวังดีไปแล้วกว่า 124,000 โดเมน ขณะเดียวกันก็คอยเฝ้าระวังเซ็นเซอร์ทราฟฟิกเครือข่าย 750 ล้านครั้งต่อวัน ซึ่งสามารถระบุกิจกรรมไม่ประสงค์ดีได้ถึง 400 ล้านครั้ง
จุดที่น่าสนใจคือ Sonaris ซึ่ง AWS ระบุว่าระบบสกัดกั้นภัยคุกคามอัตโนมัติ สามารถสกัดกั้นการแอบสแกนข้อมูลใน Amazon S3 ไปแล้วกว่า 2,400 ล้านครั้ง และบล็อกการพยายามเข้าถึง EC2 Instances ไปกว่า 2.6 ล้านล้านครั้ง
นอกจากนี้ บริการตรวจจับภัยคุกคามอย่าง Amazon GuardDuty ยังมอนิเตอร์ Security Events มากถึง 8.8 ล้านล้านครั้งต่อชั่วโมง คุ้มครองเครื่อง EC2 มากกว่า 1,000 ล้านเครื่อง และช่วยบล็อกความพยายามเข้ารหัสขู่เอาไถ่ (Ransomware) บน Amazon S3 ไปแล้วกว่า 300 ล้านครั้ง
***จับตา AWS Continuam อาวุธใหม่รับมือภัยไซเบอร์ ยิง Pen-Test อัตโนมัติ 24/7
เพื่อช่วยให้ภาคธุรกิจสามารถตั้งรับกับภัยไซเบอร์ยุคใหม่ได้อย่างเท่าทัน AWS ได้เปิดตัวโซลูชันใหม่ล่าสุด AWS Continuam ซึ่งเริ่มเปิดให้บริการในประเทศไทยตั้งแต่กลางมิถุนายน 2026 ที่ผ่านมา
"AWS Continuam คือบริการ AI ด้านความปลอดภัยที่ทำหน้าที่เป็น Continuous 24/7 Autonomous Penetration Testing หรือระบบทดสอบเจาะระบบอัตโนมัติตลอด 24 ชั่วโมงแบบไม่มีวันหยุด ช่วยทลายข้อจำกัดของการทำ Penetration Testing (Pen-Test) แบบดั้งเดิมที่ต้องใช้ผู้เชี่ยวชาญมนุษย์ มีค่าใช้จ่ายสูงมาก และทำได้เพียงบางระบบหรือบางช่วงเวลาเท่านั้น"
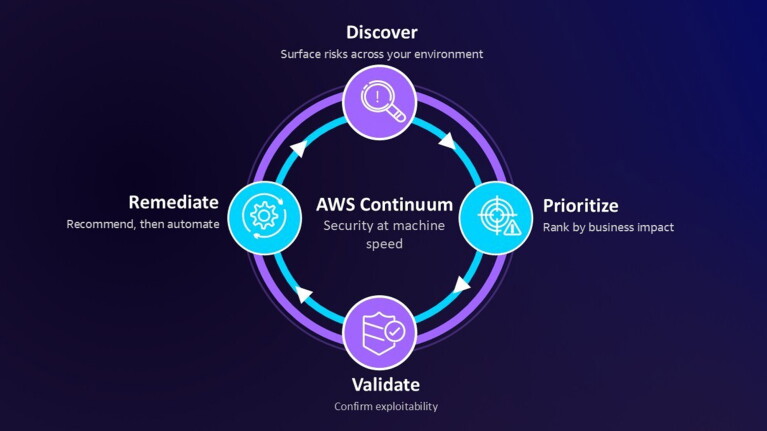
จุดสำคัญคือ AWS Continuam ไม่ได้จำกัดการใช้งานอยู่แค่บนระบบ AWS เท่านั้น แต่ยังรองรับการทดสอบความปลอดภัยครอบคลุมทั้งระบบ On-premises และ Cloud ผู้ให้บริการรายอื่น (Third-party Cloud) ได้อีกด้วย
ฉัตรชัยชี้ว่าระบบภายในของ AWS Continuam ขับเคลื่อนด้วย AI Agent เฉพาะทาง 3 ตัวที่ทำงานร่วมกันอย่างเป็นระบบ ตัวแรกจะวิเคราะห์บริบทของแอปพลิเคชัน โครงสร้างสถาปัตยกรรม และ Context Graph ของซอร์สโค้ด ตัวที่ 2 จะสวมบทบาทเป็น Dynamic Red Team จำลองการยิงเจาะระบบจริงในระดับ Code Level เพื่อค้นหาช่องโหว่ และตัวที่ 3 จะสวมบทบาทเป็นทีมแก้ไข คอยเจนเนอเรตวิธีแก้ปัญหา พร้อมคำสั่งทดสอบระบบ เพื่อให้วิศวกรนำไปทดสอบย้ำและปิดช่องโหว่ได้อย่างแม่นยำ
"ความกังวลเรื่อง AI Hallucination หรือการรายงานผลผิดพลาดถูกจัดการด้วยการที่ Continuam เข้าไปวิเคราะห์บริบทเฉพาะ บนซอร์สโค้ดจริงของแอปพลิเคชันนั้นๆ ทำให้การสแกนมีความแม่นยำสูงเหมือนการตัดสูทเฉพาะตัว ไม่ใช่การรันสคริปต์สำเร็จรูปทั่วไป"
ยิ่งไปกว่านั้น ฉัตรชัยย้ำว่าการทดสอบ Pen-Test ของ Continuam จะดำเนินการบนสภาพแวดล้อม Staging หรือ Non-production ที่จำลองมาจากสถาปัตยกรรมจริง จึงรับประกันได้ว่าจะไม่ส่งผลกระทบหรือทำให้ระบบจริงที่ให้บริการลูกค้าต้องหยุดชะงัก
***ลดต้นทุน Pen-Test สูง 90%
การนำระบบทดสอบเจาะระบบอัตโนมัติมาใช้อย่างต่อเนื่องเริ่มเห็นผลลัพธ์ที่เป็นรูปธรรมอย่างชัดเจนในภาคธุรกิจระดับสากล ตัวอย่างที่ AWS ยกมา คือบริษัท SaaS Security ในประเทศญี่ปุ่น ที่ปรับมาใช้ Continuam สแกนแอปพลิเคชันในพอร์ตโฟลิโอแบบ 24/7 สามารถลดระยะเวลาการประเมินช่องโหว่จากเดิมที่ต้องใช้เวลาหลายสัปดาห์ เหลือเพียงไม่กี่ชั่วโมง
นอกจากนี้คือ LG CNS จากประเทศเกาหลีใต้ ที่ปรับยุทธศาสตร์มาใช้ AI ตรวจสอบความปลอดภัยตั้งแต่ขั้นตอนออกแบบสถาปัตยกรรมและการเขียนโค้ดของนักพัฒนา ส่งผลให้สามารถลดค่าใช้จ่ายการประเมินความปลอดภัยภาพรวมได้ 70%
"ในภาพรวม การเปลี่ยนมาใช้ระบบ Pen-Test อัตโนมัติด้วย AI สามารถช่วยองค์กรประหยัดค่าใช้จ่ายการทดสอบเจาะระบบลงได้มาก 90%"
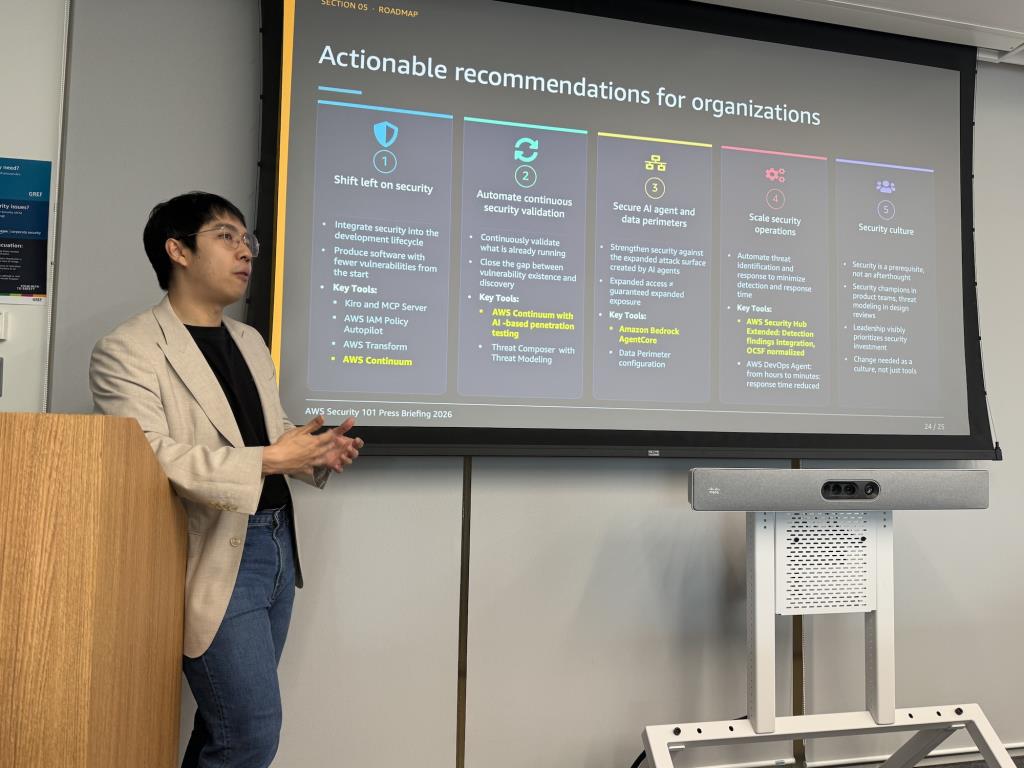
*** 5 ยุทธศาสตร์สู้ภัย AI
สำหรับภาคธุรกิจและองค์กรในประเทศไทย AWS ให้คำแนะนำยุทธศาสตร์ความปลอดภัย 5 ข้อที่ควรนำไปปรับใช้ เริ่มที่การขยับกระบวนการตรวจสอบความปลอดภัยมาเริ่มตั้งแต่การออกแบบและเขียนโค้ดบรรทัดแรก แทนที่จะรอจนระบบพัฒนาเสร็จหรือนำขึ้นใช้งานจริง
นอกจากนี้คือการเปลี่ยนการทำ Pen-Test หรือการประเมินความปลอดภัยประจำรอบ เช่นรายเดือนหรือรายไตรมาส ไปสู่การตรวจสอบอัตโนมัติแบบต่อเนื่อง 24/7
และหากองค์กรเริ่มนำ AI Agent มาใช้งาน ต้องกำหนดกรอบความปลอดภัยที่ให้มนุษย์เข้าไปตรวจสอบ สำหรับงานที่มีความเสี่ยงสูง เช่น การอนุมัติโอนเงิน หรือการเข้าถึงข้อมูลลับ
ข้อ 4 คือรวบรวมเครื่องมือและ Log ด้านความปลอดภัยที่กระจัดกระจายมาไว้ในหน้าจอเดียว เพื่อมองเห็นภาพรวมความเสี่ยงทั้งหมด และข้อ 5 คือปรับเปลี่ยนแนวคิดโดยยึดว่าซีเคียวริตี้ หรือความปลอดภัยนั้นไม่ใช่แค่ฟีเจอร์ทาง IT แต่เป็นยุทธศาสตร์การบริหารองค์กร ที่ผู้บริหารทุกระดับต้องให้ความสำคัญ.