
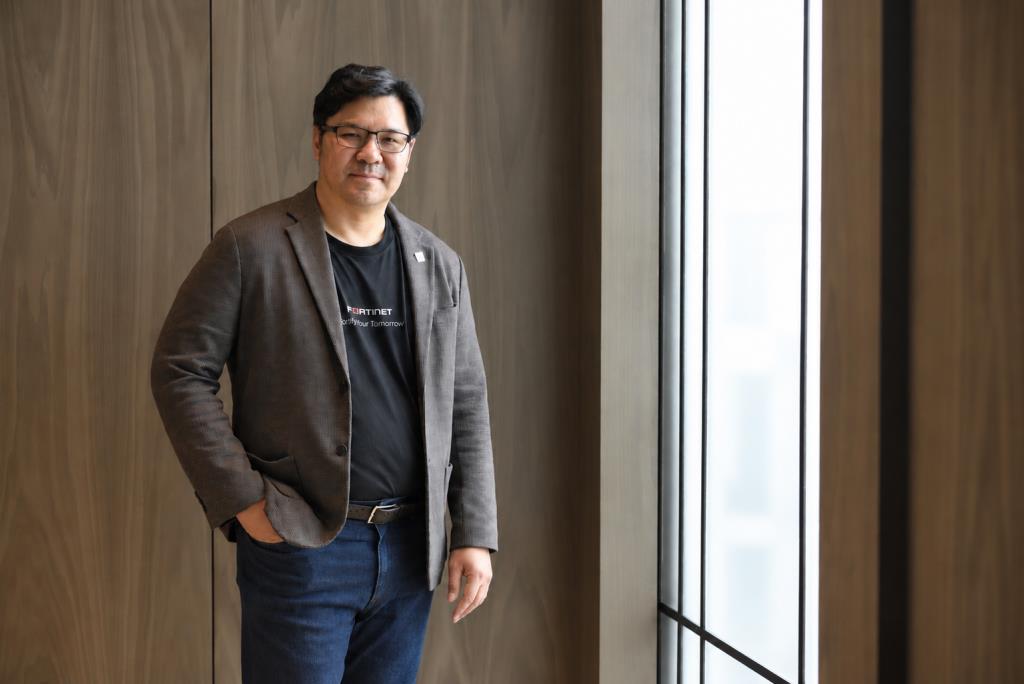
เปิดวิสัยทัศน์ “ดร.ศุภกร กังพิศดาร” ผู้จัดการประจำประเทศไทยและลาว ฟอร์ติเน็ต กระตุ้นองค์กรไทยเปลี่ยนความเชื่อเป็น "Cyber Resilience" เริ่มจากการยอมรับว่ามีโอกาสถูกแฮกแน่นอน หลังสถิติชี้ 90% องค์กรในไทยเคยถูกโจมตีอย่างน้อย 1 ครั้ง โดย 1 ใน 5 แนวทางป้องกันภัยไซเบอร์ยุคใหม่ คือการพลิกโจทย์จากความพยายามป้องกันไม่ให้โดนเจาะระบบ มาเป็นการทำให้ระบบล่มยาก และเมื่อถูกโจมตีแล้ว ต้องสามารถกู้ระบบให้กลับมาดำเนินธุรกิจต่อได้เร็วที่สุด
ดร.ศุภกรย้ำว่าภัยคุกคามทางไซเบอร์ไม่ได้เป็นเพียงเรื่องของแผนกไอทีอีกต่อไป ในยุคที่เทคโนโลยีดิจิทัลถูกขับเคลื่อนด้วยความเร็วระดับวินาที โดยจากรายงานล่าสุด ตลาดความปลอดภัยไซเบอร์ในประเทศไทยปี 2025 มีมูลค่าสูงถึง 480 ล้านดอลลาร์สหรัฐ เติบโตเฉลี่ย 12% ต่อปี คาดว่าจะทะลุ 500 ล้านดอลลาร์สหรัฐ ในปี 2026
สถิตินี้สะท้อนให้เห็นว่าองค์กรไทยกำลังตื่นตัวและปรับเพิ่มงบประมาณด้านความปลอดภัยจากเดิมไม่ถึง 3% ขึ้นมาแตะ 5% – 10% ของงบใช้จ่ายระบบไอทีรวม ซึ่งฟอร์ติเน็ตพบว่า Cyber Resilience ได้กลายเป็นโจทย์ด่วนของภาคธุรกิจทุกขนาดไปเรียบร้อยแล้ว
ฟอร์ติเน็ต หรือ Fortinet นั้นถือเป็นบริษัทผู้พัฒนาเทคโนโลยีความปลอดภัยทางไซเบอร์และระบบเครือข่ายชั้นนำจากประเทศสหรัฐอเมริกา โดยเป็นที่รู้จักในฐานะผู้ผลิต FortiGate ซึ่งเป็นอุปกรณ์ไฟร์วอลล์ยุคใหม่ที่ได้รับความนิยมสูงในระดับองค์กร จุดเด่นของ Fortinet คือแนวคิดการออกแบบมาให้อุปกรณ์และซอฟต์แวร์ทุกตัวในระบบสามารถทำงานเชื่อมโยงและแลกเปลี่ยนข้อมูลภัยคุกคามร่วมกันได้อย่างไร้รอยต่อ
5 แนวไซเบอร์ซีเคียวริตี้ยุคใหม่
“ดร.ศุภกร กังพิศดาร” ผู้จัดการประจำประเทศไทยและลาว ฟอร์ติเน็ต เผยว่าทิศทางสำคัญในการนำพาธุรกิจไทย ให้ก้าวผ่านยุคการเจาะระบบด้วย AI และรับมือกับภัยควอนตัมที่กำลังจะมาถึงในอนาคตอันใกล้ คือการเปลี่ยนทัศนคติจากการ “ป้องกันไม่ให้โดนแฮก" มาสู่ความอึด ถึก และทนทานตามแนวคิด Cyber Resilience โดยในขณะที่กว่า 90% ขององค์กรในประเทศไทยเคยถูกโจมตีทางไซเบอร์อย่างน้อย 1 ครั้ง สถิติจากรายงานภัยคุกคามระบุว่าภาพรวมทั่วโลกตลอดปีที่ผ่านมา พบการเจาะระบบสูงถึง 122 พันล้านครั้ง และแฮกเกอร์ไม่ได้ใช้มนุษย์เจาะระบบทีละเครื่องอีกต่อไป แต่ใช้เครื่องมือการโจมตีความเร็วสูงระดับ Machine Speed
"เราต้องผ่านจุดที่คิดว่าองค์กรจะไม่ถูกโจมตีไปแล้ว วันนี้โจทย์สำคัญคือ ถ้าถูกโจมตีแล้ว ทำอย่างไรเราถึงจะกู้ระบบกลับคืนมาให้ได้เร็วที่สุด? นี่คือหลักคิดของ Cyber Resilience ที่องค์กรต้อง 'อึด ถึก ทน' ล้มแล้วต้องฟื้นตัวทันที เพื่อไม่ให้ธุรกิจหยุดชะงักนานเป็นสัปดาห์หรือเป็นเดือน"
แนวทางที่ 2 คือเมื่อแฮกเกอร์ใช้ AI สู้ องค์กรก็ต้องรับมือด้วย "AI for Security" ส่วนนี้เป็นเพราะความเสี่ยงที่น่ากังวลที่สุดในปัจจุบัน คือโอกาสที่โมเดลปัญญาประดิษฐ์ทั้ง AI หรือ LLMs ที่ไร้การควบคุมจะตกไปอยู่ในมือกลุ่มผู้โจมตี ทำให้แฮกเกอร์สามารถสร้างเครื่องมือเจาะระบบอัตโนมัติได้อย่างรวดเร็ว ซึ่ง Fortinet ชี้ว่า หากฝั่งตั้งรับไม่ใช้ AI เข้ามาช่วย ก็จะไม่สามารถรับมือกับการโจมตีความเร็วระดับมิลลิวินาทีได้เลย
“องค์กรขนาดเล็ก ควรนำ AI เข้ามาช่วยออกแบบ ตั้งค่าระบบและแก้ไขปัญหา จะช่วยลดภาระและลดการใช้พนักงานบริหารจัดการ ส่วนองค์กรขนาดใหญ่ ควรใช้ AI ขับเคลื่อนการดูแลรักษาความปลอดภัย Security Operations หรือ SecOps เพื่อวิเคราะห์ จัดการภัยคุกคาม และทำระบบอัตโนมัติ แทนการใช้คนนั่งเฝ้า Dashboard”
ในส่วนนี้ Fortinet ได้เปิดตัวเรือธงใหม่อย่าง FortiAIGate ระบบซึ่งจะทำหน้าที่เป็นเกตเวย์ AI Security Gateway ช่วยคัดกรองคำสั่ง Prompts, ควบคุมเรื่องความเป็นส่วนตัว Privacy, ป้องกันข้อมูลรั่วไหลตามกฎหมาย PDPA และจัดการปัญหา Shadow AI ภายในองค์กร
อวสานยุค MFA
สำหรับแนวทางที่ 3 ดร.ศุภกร ยกให้แนวคิด Zero Trust Architecture ที่จะเข้ามาเป็นหัวใจสำคัญ แทนการยืนยันตัวตนหลายปัจจัย (Multi-Factor Authentication) หรือ MFA
ดร.ศุภกร อธิบายว่าแม้ MFA จะเป็นมาตรฐานไซเบอร์ซีเคียวริตี้พื้นฐานที่จำเป็น แต่ในความเป็นจริง แฮกเกอร์สามารถใช้ AI ดักขโมยข้อมูลเพื่อเจาะระบบหรือทำ Hijack Session การใช้งานกลางทางได้แม้ผู้ใช้จะผ่าน MFA แล้วก็ตาม แนวคิด Zero Trust Architecture จึงเข้ามาเป็นหัวใจสำคัญ ด้วยหลักการ Continuous Verification หรือการตรวจสอบความถูกต้องตลอดเวลา
“Zero Trust Architecture จะไม่พิจารณาแค่ Username หรือ Password แต่จะนำข้อมูลความเสี่ยง มาประเมินบริบทตลอดการใช้งาน เช่น ตำแหน่งที่เชื่อมต่อ, ความปลอดภัยของอุปกรณ์, และพฤติกรรมผิดปกติในการขนข้อมูลออก เพื่อตัดสินใจตัดสิทธิ์หรือจำกัดการเข้าถึงได้ทันที”
Zero Trust Architecture นี้จะครอบคลุมไปถึงการตรวจสอบพฤติกรรมระหว่าง AI Agent กับ AI Agent อีกด้วย
แนวทางที่ 4 คือการปลดล็อกในภาคการผลิตและโรงงานอุตสาหกรรม (OT), Smart Factory และความเสี่ยงใน Supply Chain ส่วนนี้ ดร.ศุภกร ย้ำว่าโรงงานไทยเคยมีแนวคิดดั้งเดิมให้ตัดขาดระบบออกจากอินเทอร์เน็ต แต่แนวคิดนี้ไม่เหมาะจะนำมาใช้อีกต่อไปในยุค Smart Grid, Smart Factory และ Industry 5.0 ที่ผู้บริหารต้องการ Data ออกมาวิเคราะห์
ในอีกด้าน ความเสี่ยงในระบบ OT ยังมักแฝงตัวเข้ามาทาง Third-party หรือซัปพลายเออร์ที่เข้ามาอัปเดตเฟิร์มแวร์ ประกอบกับกฎระเบียบใหม่จากกระทรวงพาณิชย์ญี่ปุ่นที่บังคับใช้กับโรงงาน OEM ทั่วโลก หากโรงงานถูกแฮกจนต้องหยุดการผลิตเป็นเดือน จะส่งผลกระทบต่อ Supply Chain ทั้งหมด
“Fortinet จึงนำเสนอโซลูชันแยกเซกเมนต์ ที่นำส่วนควบคุมซีเคียวริตี้และไฟร์วอลล์ ไปวางขวางระหว่างโซน เพื่อคัดกรองทราฟฟิกโดยไม่ต้องปิดกั้นการเชื่อมต่อธุรกิจ”
รับมือพิษควอนตัม
แนวทางที่ 5 ที่ดร.ศุภกรมองนั้นอยู่ในส่วนภัยจากควอนตัมคอมพิวเตอร์ที่หลายคนกังวลว่ากำลังจะเกิดขึ้น ดร.ศุภกร อธิบายว่าเทคโนโลยี Quantum Computer ที่พัฒนาไปอย่างรวดเร็วได้เกิดภัยคุกคามประเภท Harvest Now, Decrypt Later หรือการดักเก็บข้อมูลในปัจจุบัน เพื่อรอถอดรหัสเมื่อควอนตัมพร้อม ซึ่งในขณะที่องค์กรกังวลว่าการปกป้องด้วยการยกเครื่องรหัสผ่านในระดับแอปพลิเคชันหลังบ้านอาจจะต้องใช้เวลานาน แต่ Fortinet ได้เตรียมทางออก Quick Win ไว้เรียบร้อยแล้ว โดยพัฒนาฟีเจอร์ Post-Quantum Cryptography (PQC) แล้วรวมหรือบันเดิลไว้ในระบบปฏิบัติการ FortiOS ตั้งแต่เวอร์ชัน 7.6 ที่พัฒนามาตั้งแต่ปี 2022
“ลูกค้าที่ใช้ Firewall หรือ Gateway ของเรา เพียงแค่อัปเกรดเป็น FortiOS 7.6 ขึ้นไป และเปิดใช้งาน PQC Encryption ก็จะช่วยปกป้องประตูทางเข้าออกขององค์กรจากภัยควอนตัมได้ทันที โดยไม่มีค่าใช้จ่ายเพิ่มเติม”
ในภาพรวม ดร.ศุภกรเผยว่า Fortinet Thailand มีผลประกอบการเติบโตอย่างโดดเด่นจนก้าวขึ้นมาเป็นตลาดอันดับ 2 ของภูมิภาคเอเชียตะวันออกเฉียงใต้ รองจากสิงคโปร์ ส่งผลให้บริษัทประกาศเพิ่มงบลงทุนและขยายทีมงานฝ่ายขายสูงถึง 30% เพื่อรองรับความต้องการของตลาดไทย
สำหรับ 3 กลุ่มธุรกิจดาวรุ่งที่เป็นหัวเจาะหลักของ Fortinet ประกอบด้วย 1. ระบบ AI-Driven Security Operations (SecOps) และการรวบรวมอุปกรณ์เป็นเครือข่ายความปลอดภัย Security Fabric เพื่อบริหารจัดการจากจุดเดียว 2. Unified SASE ระบบรักษาความปลอดภัยบนคลาวด์และปลายทางเครือข่ายซึ่งได้มีการลงทุนตั้งศูนย์ข้อมูล SASE PoP (Point of Presence) ในประเทศไทย และ 3. Operational Technology (OT) Security ระบบความปลอดภัยไซเบอร์สำหรับกลุ่มโรงงานอุตสาหกรรม โครงสร้างพื้นฐาน และพลังงาน
นอกจากนี้ Fortinet ได้ปรับกลยุทธ์รุกตลาดภาคเอกชนอย่างเต็มตัว ทั้งกลุ่มสถาบันการเงิน FSI ที่ครองสัดส่วน 23% ของตลาดรวม และกลุ่มพลังงาน, คมนาคม รวมถึงกลุ่มผู้ให้บริการ Managed Services ที่นำโซลูชันไปให้บริการต่อแก่องค์กรธุรกิจทั่วประเทศ