
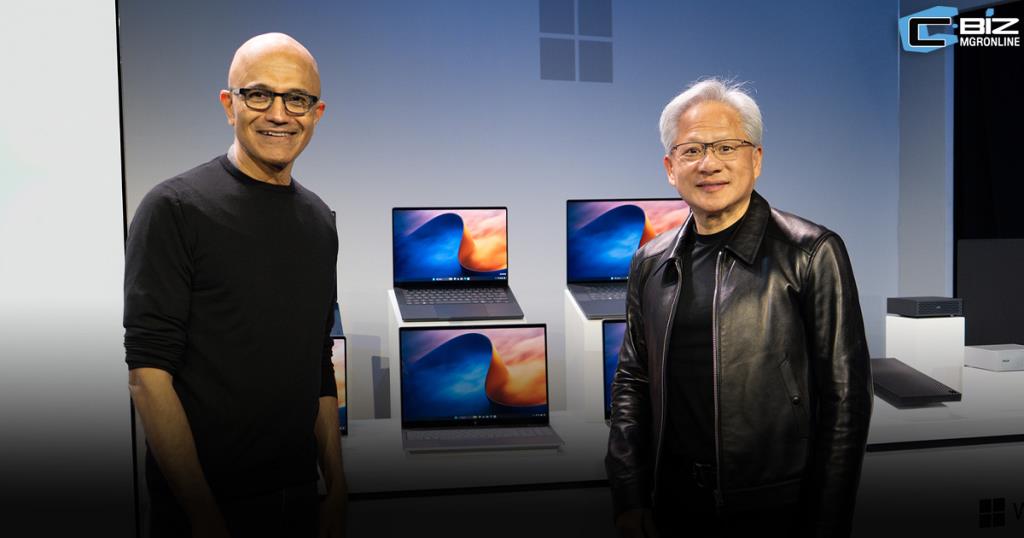
ไมโครซอฟท์ (Microsoft) ประกาศหมุดหมายใหม่ยกระดับฐานผู้ใช้งาน Windows 11 กว่าหนึ่งพันล้านคนทั่วโลก เข้าสู่ยุคของ "ระบบประมวลผลอัจฉริยะแบบไฮบริด" (Hybrid Intelligence) ผสานพลังการประมวลผลระหว่างอุปกรณ์ และคลาวด์ รองรับการทำงานของ Agentic AI
สัตยา นาเดลลา ประธานเจ้าหน้าที่บริหารของไมโครซอฟท์ เปิดเผยว่า ระบบนิเวศ Frontier AI กำลังเปลี่ยนผ่านจากการเปิดตัวโมเดลภาษาขนาดใหญ่ ไปสู่ยุคของ "ระบบประมวลผลแบบกระจายตัว" โดยไมโครซอฟท์ได้วางรากฐานการพัฒนาบน 3 เสาหลักสำคัญ ได้แก่ ความไว้วางใจ (Trust) ผ่านความปลอดภัยในทุกระดับชั้น, ความฉลาด (Intelligence) ที่ออกแบบระบบรอบตัวโมเดล และการออกแบบและปฏิสัมพันธ์ (Design) เพื่อเชื่อมต่อระหว่างผู้ใช้กับระบบอย่างมีประสิทธิภาพ
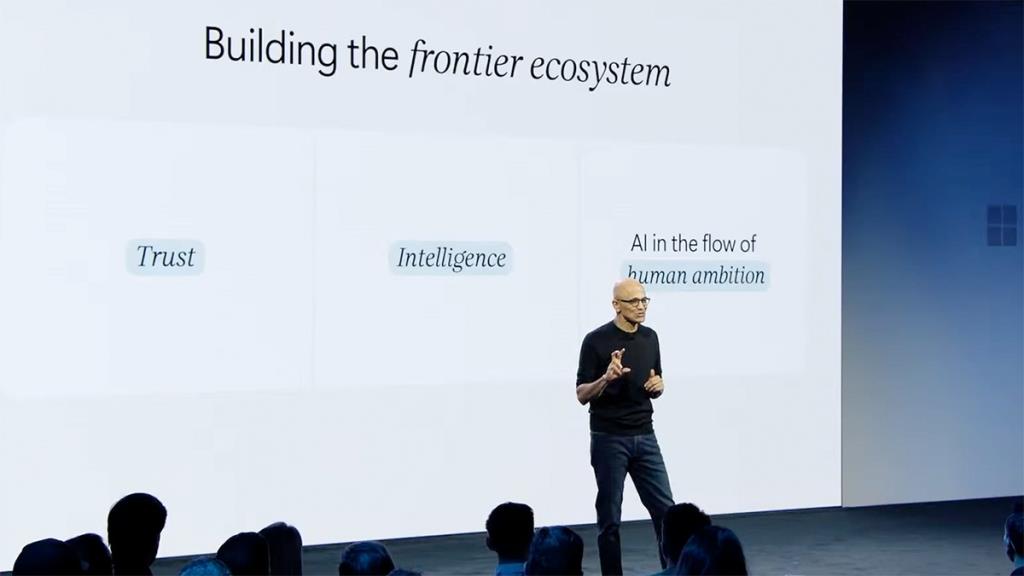
ทั้งนี้ ไมโครซอฟท์ได้นำ 3 องค์ประกอบหลักเข้ามาสู่ระบบนิเวศของ Windows ประกอบด้วย Agent 365 สำหรับการควบคุมและกำกับดูแลเอเจนต์ในส่วนงาน IT Ops, SecOps และ FinOps, ระบบ Microsoft IQ สำหรับบริหารจัดการหน่วยความจำ บริบท (Context) และขั้นตอนการทำงาน และ Copilot ในฐานะส่วนติดต่อและผู้ช่วยส่วนตัวของผู้ใช้
3 แกนความปลอดภัยระดับระบบปฏิบัติการ
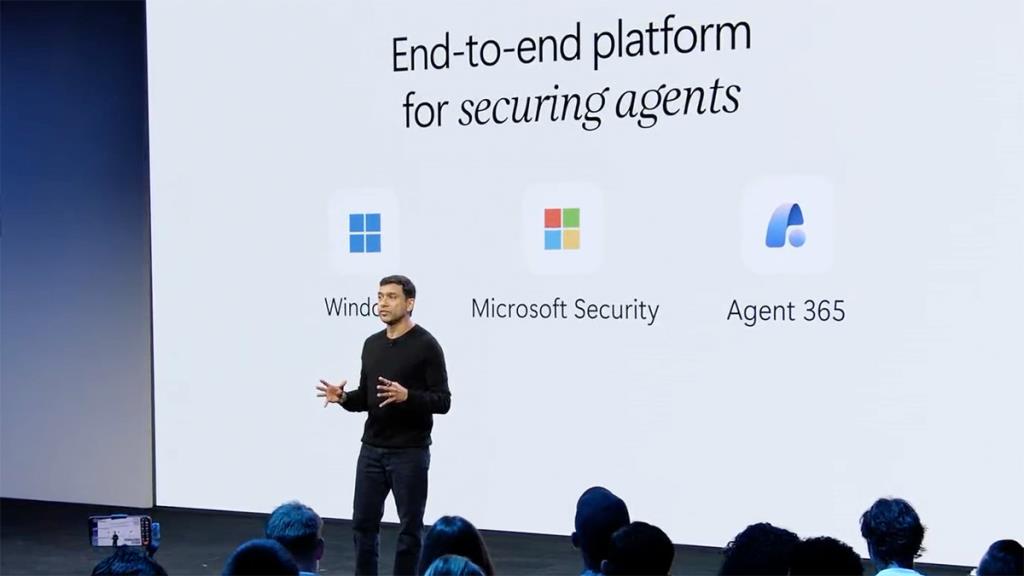
ปาวัน ดาวูลูรี รองประธานเจ้าหน้าที่บริหาร ฝ่าย Windows + Device ไมโครซอฟท์ ระบุว่า ในอดีตระบบปฏิบัติการถูกออกแบบมาเพื่อรองรับแอปพลิเคชัน ทว่าการทำงานของเอเจนต์จำเป็นต้องมีรากฐานใหม่ในระดับระบบปฏิบะติการ ไมโครซอฟท์จึงได้พัฒนามาตรฐานความปลอดภัยขึ้นมา 3 ด้าน ประกอบด้วย
1.การจำกัดขอบเขต (Containment) การนำ Microsoft Execution Containers (MXC) แซนด์บ็อกซ์ที่สามารถกำหนดนโยบายความปลอดภัยแบบเรียลไทม์ ซึ่งประกาศเข้าสู่สถานะพร้อมใช้งานทั่วไป (General Availability - GA) บน Windows 11 โดยผสานการทำงานในระดับ OS ลึกที่สุด
2.การแยกอัตลักษณ์ (Identity) ระบบกำหนดและแยกอัตลักษณ์ของเอเจนต์ออกจากการกระทำของผู้ใช้งานจริง (Agent-level Attribution) ทำให้ฝ่ายไอทีสามารถตรวจสอบการทำงาน (Observability) ได้อย่างแม่นยำ
3.การจัดการระดับองค์กร (Manageability) การเปิดให้ฝ่ายบริหารระบบสามารถควบคุมนโยบายการทำงานของเอเจนต์จากส่วนกลางผ่าน Agent 365
พร้อมสาธิตให้เห็นถึงการป้องกันการโจมตีแบบแทรกคำสั่งไม่พึงประสงค์ (Prompt Injection) โดยระบบความปลอดภัย Microsoft Defender สามารถตรวจจับและบล็อกเอเจนต์ที่มีความเสี่ยง พร้อมตัดสิทธิ์การเข้าถึงทรัพยากรส่วนกลางอย่าง SharePoint ของเอเจนต์ตัวดังกล่าวทันที โดยไม่กระทบต่อสิทธิ์การทำงานปกติของผู้ใช้
แก้โจทย์ต้นทุนคลาวด์ด้วยการรันโมเดลในเครื่อง
สำหรับเบื้องหลังสถาปัตยกรรม Hybrid Intelligence แม้ความต้องการใช้งาน AI จะเพิ่มขึ้นอย่างไร้ขีดจำกัด แต่การประมวลผลบนคลาวด์ยังมีข้อจำกัดด้านทรัพยากรและต้นทุนค่าบริการ ระบบไฮบริดจึงถูกออกแบบมาเพื่อกระจายงาน โดยเลือกประมวลผลบนเครื่องโลคอล (Local) เมื่อทำได้ และส่งขึ้นคลาวด์เมื่อจำเป็น ผ่านการเชื่อมต่อกับระบบอย่าง GitHub Hydrofusion
ในการนี้ ไมโครซอฟท์ได้เปิดตัวการรองรับโมเดลปัญญาประดิษฐ์ในเครื่องที่มีการบีบอัดประสิทธิภาพสูง (Quantization) อาทิ MAI-Code-1.1-Flash ขนาด 130 พันล้านพารามิเตอร์ที่บีบอัดเหลือ 3-bit และรองรับ Context Window สูงถึง 256K, โมเดล DeepSeek-Flash-v4 ขนาด 284 พันล้านพารามิเตอร์ บีบอัดเหลือ 1.6-bit ใช้หน่วยความจำ 60GB
รวมถึง NVIDIA Nemotron ขนาด 70 พันล้านพารามิเตอร์ ที่บีบอัดเหลือ 2-bit ใช้แรมเพียง 20GB พร้อมทั้งนำ llama.cpp เข้ามารองรับใน Windows ML เพื่อเปิดทางให้นักพัฒนาสามารถดึงพลังของ GPU, NPU และ CPU มาประมวลผลโมเดลโอเพนซอร์สได้ทันที
นอกจากนี้ การทำงานร่วมกันระหว่างโมเดลในเครื่องและโมเดลคลาวด์ เช่น GPT-6 Luna และ GPT-6 Astra ยังช่วยให้ระบบสามารถแบ่งงานย่อยมาประมวลผลในเครื่องโดยอัตโนมัติ ซึ่งช่วยลด
ทั้งนี้ สัตยา เชื่อว่า ในอนาคตระบบคอมพิวเตอร์จะบริหารจัดการทรัพยากรระหว่างคลาวด์และโลคอลโดยอัตโนมัติ โดยมีมาตรฐานความปลอดภัยและการกำหนดสิทธิ์ที่ชัดเจน เป็นหัวใจสำคัญในการสร้างความเชื่อมั่นให้กับองค์กรธุรกิจทั่วโลก