
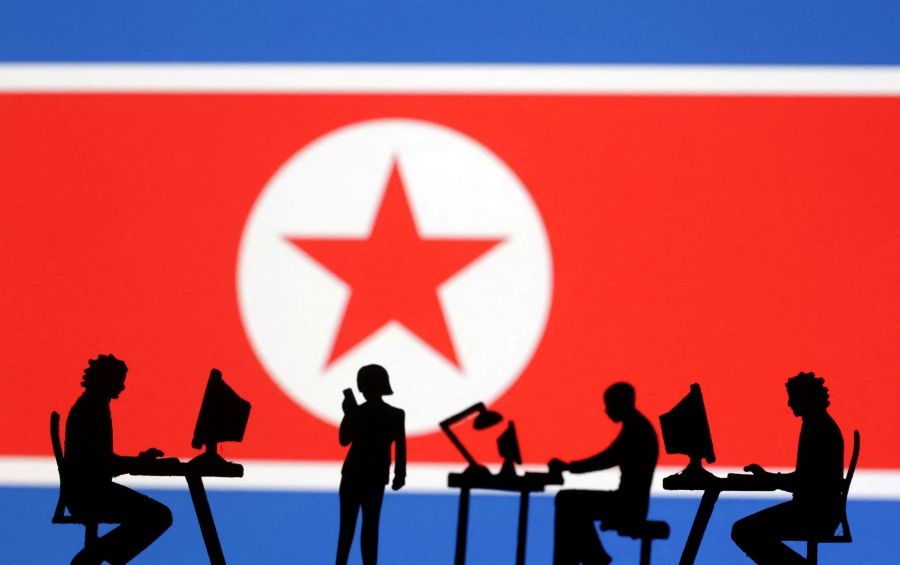
แฮกเกอร์เกาหลีเหนืออาละวาดไม่หยุด ล่าสุดใช้วิดีโอคอลปลอมขโมยข้อมูลและตัวตนเหยื่อ FBI ชี้มีผู้ตกหลุมพรางกว่า 900 รายในช่วง 18 เดือนที่ผ่านมา และถูกฉกคริปโตรวมกว่า 400 ล้านดอลลาร์
สำนักงานสอบสวนกลางของอเมริกา (FBI) เรียกปฏิบัติการนี้ว่า “FaceStealer” พร้อมระบุว่า เป็นฝีมือแฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐบาลเกาหลีเหนือ
เบรตต์ ลีเธอร์แมน ผู้อำนวยการฝ่ายปฏิบัติการไซเบอร์ของ FBI แถลงเมื่อวันพฤหัสฯ (12 พ.ย.) ว่า รัฐบาลเกาหลีเหนือพึ่งพารายได้จากการโจรกรรมคริปโตขนาดใหญ่ เพื่อเป็นเงินทุนสนับสนุนโครงการอาวุธผิดกฎหมาย โดยในช่วงหลายปีที่ผ่านมา เปียงยางขโมยเงินไปแล้วหลายพันล้านดอลลาร์
ข่าวนี้เกิดขึ้นเพียงสัปดาห์เดียวหลังจาก Binance แพลตฟอร์มซื้อขายคริปโตใหญ่ที่สุดของโลก เผยว่า แฮกเกอร์ใช้วิธีสัมภาษณ์งานปลอมปล้นเงินบริษัทไปถึง 6,300 ล้านดอลลาร์ ซึ่งถือเป็นการโจรกรรมคริปโตครั้งใหญ่ที่สุดในประวัติศาสตร์
หน่วยงานบังคับใช้กฎหมายของอเมริการะบุว่า การโจมตี Binance มีความเชื่อมโยงกับกลุ่มแฮกเกอร์เกาหลีเหนือ ทว่า เปียงยางปฏิเสธข้อกล่าวหานี้
สำหรับปฏิบัติการ FaceStealer ซึ่งเป็นกลโกงรูปแบบล่าสุดนั้น ทางการสหรัฐฯ ระบุว่า แฮกเกอร์มุ่งโจมตีผู้ที่ทำงานในอุตสาหกรรมคริปโตและ Web3 โดยเฉพาะอย่างยิ่งผู้ที่เกี่ยวข้องกับการพัฒนาและดูแลซอฟต์แวร์โอเพนซอร์ส
จากข้อมูลของ FBI และกระทรวงยุติธรรมสหรัฐฯ แฮกเกอร์ที่อยู่เบื้องหลัง FaceStealer ใช้บัญชีโซเชียลมีเดียปลอมหรือบัญชีที่ถูกแฮ็ก ติดต่อเป้าหมายเพื่อเชิญเข้าร่วมวิดีโอคอลผ่านแพลตฟอร์มปลอมที่เลียนแบบ Zoom, Microsoft Teams และ Google Meet
ขั้นตอนต่อไป แฮกเกอร์จะเปิดวิดีโอที่บันทึกไว้ล่วงหน้าของเหยื่อรายก่อน ๆ ที่เป้าหมายรู้จัก เพื่อสร้างสถานการณ์ให้ดูเหมือนเป็นการโทรจริง เว้นแต่เสียงดูเหมือนมีปัญหาขัดข้อง หลังจากนั้นจะมีข้อความปรากฏบนหน้าจอของเหยื่อ แจ้งให้คลิกลิงก์ที่แนบมาเพื่อแก้ไขปัญหาดังกล่าว
ทว่า การคลิกลิงก์กลับกลายเป็นการดาวน์โหลดมัลแวร์ลงในอุปกรณ์ของเหยื่อโดยไม่รู้ตัว และเปิดทางให้แฮกเกอร์เข้าถึงรายชื่อผู้ติดต่อและแอปพลิเคชันต่าง ๆ ในอุปกรณ์ และสามารถขยายเครือข่ายเป้าหมายและหาเหยื่อรายใหม่ได้มากขึ้น
นอกจากนั้น แฮกเกอร์ยังแอบบันทึกวิดีโอคอลไว้ เพื่อนำภาพและเสียงไปใช้เป็นเครื่องมือหลอกเหยื่อรายใหม่ต่อไป
FBI เผยว่า ตรวจพบและยึดวิดีโอจากเว็บแคมของเหยื่อได้มากกว่า 900 คลิป และเสริมว่า กลุ่มแฮกเกอร์เริ่มนำปัญญาประดิษฐ์ (AI) มาใช้สร้างวิดีโอปลอมแปลงใบหน้าและเสียง (Deepfake) ของบุคคลที่มีชื่อเสียงและทรงอิทธิพลในวงการคริปโตและบล็อกเชน
สำนักงานสอบสวนกลางสหรัฐฯ เชื่อมโยงกิจกรรมเหล่านี้กับกลุ่มแฮกเกอร์เกาหลีเหนือที่รู้จักกันในชื่อ “Sapphire Sleet” หรือ “UNC1069” ซึ่งเป็นคนละกลุ่มกับแฮกเกอร์เกาหลีเหนือที่ FBI และบริษัทเอกชนระบุว่า เกี่ยวข้องกับการโจมตี Binance
FBI ยังอธิบายว่า FaceStealer เป็นแผนการหลอกลวงทางจิตวิทยาที่มีประสิทธิภาพสูง สามารถตบตาได้แม้กระทั่งผู้ใช้คอมพิวเตอร์ที่มีประสบการณ์ด้านเทคนิคสูงและระมัดระวังเรื่องความปลอดภัยมากที่สุด
แพทริก แกรนดี ผู้ช่วยผู้อำนวยการสำนักงานภาคสนามของ FBI ประจำลอสแอนเจลิส ชี้ว่า FaceStealer ใช้ประโยชน์จากความไว้วางใจที่ผู้ใช้มีต่อแพลตฟอร์มประชุมทางวิดีโอที่ใช้กันอย่างแพร่หลาย และความสัมพันธ์ส่วนตัว
แกรนดีเสริมว่า คนที่คิดไม่ออกว่า ตัวเองจะตกเป็นเหยื่อกลโกงนี้ได้อย่างไร อาจเป็นไปได้ว่า คน ๆ นั้นยังจินตนาการได้ไม่รอบด้านมากพอ
ที่มา: บีบีซี/รอยเตอร์